
Blog
Firewall Nedir? İşletmeler İçin Ağ Güvenliği Çözümleri

Firewall, ağ güvenliği konusunda en temel unsurlardan biridir ve bir ağın dış tehditlere karşı korunmasında kritik bir rol oynar. Firewall, internet ve diğer ağlar ile bir işletmenin iç ağı arasında güvenli bir bariyer oluşturur. Bu bariyer, kötü amaçlı yazılımlar, hacker saldırıları, veri hırsızlıkları ve diğer siber tehditlere karşı korunmayı sağlar.
Günümüzde dijitalleşen iş dünyasında, şirketlerin ağlarının güvenliği her zamankinden daha önemli hale gelmiştir. Bu nedenle, firewall çözümleri, ağların sadece güvenliğini sağlamakla kalmaz, aynı zamanda iş sürekliliğini ve veri güvenliğini de garanti altına alır.
Bu yazıda, hepsikurumsal.com sitesindeki firewall ürünleri ve bunların özellikleri hakkında kapsamlı bilgi sunacağız. Ayrıca firewall çeşitleri, markalar, kategoriler ve işletmelerin ihtiyaçlarına göre firewall seçimi hakkında ipuçları vereceğiz.
Firewall Türleri ve Çeşitleri
Firewall çözümleri, özelliklerine göre farklı türlere ayrılır. Bu türler, işletmelerin farklı güvenlik ihtiyaçlarına göre şekillenir. Aşağıda, firewall türleri ve bunların sağladığı avantajlar hakkında detaylı bilgiler bulabilirsiniz:
1. Paket Filtreleme (Packet Filtering Firewall)
Bu, en temel firewall türüdür. Paket filtreleme, ağ trafiğini belirli kurallar ve protokoller doğrultusunda denetler. Genellikle yalnızca IP adresi, port numarası ve protokol türü gibi temel bilgilere bakar. Ancak, güvenlik açısından yeterince kapsamlı değildir, çünkü daha derinlemesine analiz yapmaz.
Avantajları:
-
Hızlı ve basittir.
-
Temel güvenlik için yeterli olabilir.
Dezavantajları:
-
Derinlemesine güvenlik analizi yapmaz.
-
Gelişmiş tehditlere karşı zayıf kalabilir.
2. Durum Denetimi (Stateful Inspection Firewall)
Durum denetimi yapan firewall'lar, paketleri yalnızca başlık bilgilerine göre değil, ağdaki bağlantı durumuna göre de analiz eder. Bu, daha güçlü bir güvenlik sağlar çünkü her paketin, mevcut bağlantıyla uyumlu olup olmadığı kontrol edilir.
Avantajları:
-
Daha güvenli bir yapı sağlar.
-
Trafiği daha etkin yönetir.
Dezavantajları:
-
Paket filtreleme firewall’larına göre daha karmaşıktır.
3. Proxy Firewall (Vekil Güvenlik Duvarı)
Proxy firewall, ağ trafiğini yönlendiren ve filtreleyen bir aracı sunucu görevi görür. Bu tür firewall, dış dünyadan gelen veri paketlerini alır ve iç ağa iletmeden önce filtreler. Böylece, istemci ile sunucu arasındaki doğrudan bağlantıyı keser.
Avantajları:
-
Trafik gizliliğini artırır.
-
Kullanıcı ve sunucu arasındaki bağlantıyı güvence altına alır.
Dezavantajları:
-
Performans üzerinde bir miktar yük oluşturabilir.
-
Kurulumu ve yönetimi daha karmaşıktır.
4. Yeni Nesil Güvenlik Duvarı (Next-Generation Firewall – NGFW)
Yeni nesil firewall'lar, sadece gelen ve giden trafiği filtrelemekle kalmaz, aynı zamanda derin paket inceleme (DPI), uygulama kontrolü, gelişmiş tehdit tespiti ve VPN destekleme gibi ekstra özellikler sunar. Bu tür firewall'lar, geleneksel firewall'lara kıyasla çok daha kapsamlı bir güvenlik sağlar.
Avantajları:
-
Gelişmiş tehdit tespiti ve engelleme.
-
Uygulama bazlı kontrol ve derin paket inceleme.
-
Gelişmiş raporlama ve analiz araçları.
Dezavantajları:
-
Yüksek maliyetli olabilir.
-
Karmaşık yapılandırmalar gerektirebilir.
5. Zararlı Yazılım Tespiti ve İstihbarat Güvenlik Duvarı
Bazı firewall çözümleri, sadece ağ trafiğini kontrol etmekle kalmaz, aynı zamanda zararlı yazılım tespiti ve siber tehdit istihbaratı özelliklerine de sahiptir. Bu, ağınızdaki olası tehditleri daha hızlı bir şekilde tespit etmek için idealdir.
Avantajları:
-
Gerçek zamanlı tehdit tespiti ve yanıt.
-
Ağda dolaşan zararlı yazılımların izlenmesi.
Dezavantajları:
-
Kaynak tüketimi daha yüksek olabilir.
hepsikurumsal.com Firewall Ürünleri ve Özellikleri
Hepsikurumsal.com, işletmelerin ağ güvenliğini sağlamak için en kaliteli firewall çözümlerini sunmaktadır. Firewall markaları ve model seçenekleriyle her büyüklükteki işletmeye uygun güvenlik çözümleri sağlar. İşte popüler firewall markalarından bazıları:
1. Fortinet FortiGate Firewall
FortiGate, Fortinet tarafından üretilen, ağ güvenliği için yeni nesil çözümler sunan bir firewall markasıdır. FortiGate, derin paket inceleme, VPN bağlantı desteği, tehdit tespiti ve web filtreleme gibi gelişmiş özellikler sunar.
Özellikler:
-
Yeni Nesil Güvenlik Duvarı (NGFW)
-
VPN ve URL filtreleme
-
IPS ve IDS desteği
-
Yüksek performanslı tehdit tespiti
-
FortiGate 30E: Küçük işletmeler için uygun
-
FortiGate 100E: Orta ölçekli işletmeler için ideal
-
FortiGate 600E: Büyük işletmeler için yüksek kapasiteli çözüm
2. Cisco ASA Firewall
Cisco ASA (Adaptive Security Appliance), güçlü ağ güvenliği çözümleri sunan bir diğer popüler firewall markasıdır. Cisco ASA, VPN, içerik filtreleme ve gelişmiş tehdit önleme özellikleri ile tanınır. Ayrıca, Cisco ASA cihazları, büyük ağlar için yüksek esneklik sunar.
Özellikler:
-
Uygulama bazlı güvenlik
-
VPN ve site-to-site bağlantı desteği
-
Yüksek performans ve güvenlik
-
Kapsamlı raporlama araçları
-
Cisco ASA 5506-X: Küçük işletmeler için
-
Cisco ASA 5516-X: Orta ölçekli işletmeler için
-
Cisco ASA 5585-X: Büyük işletmeler için
3. Sophos XG Firewall
Sophos XG, Sophos tarafından üretilen bir diğer güçlü Yeni Nesil Güvenlik Duvarı çözümüdür. Sophos XG, gelişmiş tehdit tespiti, uygulama kontrolü, sosyal medya filtreleme gibi ek özellikler sunar. Ayrıca, Sophos'un Synchronized Security teknolojisi sayesinde, tüm ağdaki güvenlik cihazları birbirini otomatik olarak izler.
Özellikler:
-
Deep Packet Inspection (DPI)
-
Uygulama bazlı kontrol
-
Gelişmiş raporlama
-
VPN desteği
-
Sophos XG 85: Küçük işletmeler için
-
Sophos XG 230: Orta büyüklükteki işletmeler için
-
Sophos XG 750: Büyük işletmeler için yüksek kapasiteli çözüm
4. WatchGuard Firebox
WatchGuard Firebox, küçük ve orta ölçekli işletmeler için ideal NGFW çözümleri sunar. Yüksek güvenlik, güçlü VPN desteği ve gelişmiş raporlama özellikleriyle WatchGuard, güvenli ağ yapıları kurmak isteyen işletmeler için mükemmel bir seçenektir.
Özellikler:
-
Uygulama kontrolü ve filtreleme
-
VPN desteği
-
Gelişmiş raporlama ve analiz
-
Kolay yönetim arayüzü
-
WatchGuard Firebox T35: Küçük işletmeler için
-
WatchGuard Firebox M270: Orta ölçekli işletmeler için
-
WatchGuard Firebox M670: Büyük işletmeler için
Firewall Seçerken Dikkat Edilmesi Gereken Kriterler
-
İşletme Büyüklüğü: Küçük işletmeler için daha basit, orta ve büyük işletmeler için ise gelişmiş özelliklere sahip firewall çözümleri tercih edilmelidir.
-
Performans: Yüksek veri trafiğine sahip ağlar için güçlü performans sunan cihazlar gereklidir.
-
Güvenlik Özellikleri: IPS, IDS, VPN, URL filtreleme gibi gelişmiş özelliklere sahip çözümler daha kapsamlı koruma sağlar.
-
Yönetim ve İzleme: Kolay yönetim araçları ve kapsamlı raporlama özellikleri, ağ güvenliğini etkin şekilde denetlemeyi sağlar.
Ağ güvenliği, modern işletmeler için hayati bir konu olup, firewall çözümleri bu konuda önemli bir yer tutmaktadır. Hepsikurumsal.com üzerinden, ihtiyacınıza uygun firewall markalarını ve modellerini bulabilir, işletmenizin güvenliğini sağlayabilirsiniz. Fortinet, Cisco, Sophos ve WatchGuard gibi önde gelen markaların firewall çözümleri, her büyüklükteki işletmeye uygun çeşitli seçenekler sunmaktadır.
Firewall çözümleri ile ağ güvenliğinizi güçlendirerek, iş sürekliliğinizi ve verilerinizi koruyabilirsiniz.
Access Point Nedir? Özellikleri ve Kullanım Alanları

Günümüzde ofislerde, evlerde ve kamu alanlarında internet bağlantısının çoğunlukla kablosuz olarak sağlanması tercih edilmektedir. Ancak, geniş alanlarda, kalabalık ofislerde ya da yüksek hız gereksinimlerinde, tek bir yönlendirici (router) ile Wi-Fi sinyalinin kapsama alanı ve gücü genellikle yeterli olmayabilir. Bu noktada devreye Access Point (Erişim Noktası) cihazları girer. Access Point, geniş alanlarda güçlü ve stabil bir internet bağlantısı sağlayarak, kablosuz ağları iyileştirir ve veri trafiğini yönetir.
Hepsikurumsal.com, işletmenizin ihtiyacına göre doğru Access Point çözümleri sunarak, ağınızın verimli bir şekilde çalışmasını sağlar. Peki, Access Point nedir, nasıl çalışır ve hangi durumlarda kullanılır? Bu yazıda, Access Point cihazlarının özelliklerini, çeşitlerini ve kullanım alanlarını detaylı şekilde inceleyeceğiz.
Access Point Nedir?
Access Point (Erişim Noktası), kablolu bir ağ üzerinden aldığı internet bağlantısını kablosuz ağa dönüştüren ve cihazlar arasında veri iletimi sağlayan bir ağ cihazıdır. Yani, Access Point’ler, internet bağlantısının kablosuz olarak cihazlara iletilmesini sağlayarak, Wi-Fi ağlarının kurulmasına olanak tanır. Bir yönlendirici (router) ile bağlantılı olarak çalışarak, çok sayıda cihazın aynı anda internete bağlanmasını sağlar.
Access Point cihazları, özellikle büyük ofislerde, okullarda, geniş alanlarda ya da kalabalık yerlerde internetin her köşeye ulaşmasını sağlar. Bu cihazlar, ağ bağlantısının hızını artırır ve kapsama alanını genişletir.
Access Point'in Temel Özellikleri
Bir Access Point'in işlevselliği, ağın hızını, kapsama alanını ve güvenliğini büyük ölçüde etkiler. Hepsikurumsal.com'da bulabileceğiniz Access Point cihazları, farklı özelliklerle her tür ağ ihtiyacını karşılar. İşte Access Point'in temel özellikleri:
-
Yüksek Veri Hızları:
-
Access Point cihazları, internet bağlantısının kablosuz olarak dağıtılmasını sağlar ve yüksek hızda veri iletimi sunar. Wi-Fi 6 Access Point'ler, yüksek hızda veri aktarımı yaparak düşük gecikme süreleri ile mükemmel performans sağlar. Bu, video konferans, oyun, dosya paylaşımı ve diğer yüksek veri gereksinimi olan uygulamalar için önemlidir.
-
-
Geniş Kapsama Alanı:
-
Access Point cihazları, büyük binalarda veya ofislerde sinyal kaybını önler ve Wi-Fi sinyali iletmek için geniş bir alan sunar. Access Point Wi-Fi 6 cihazları, çok daha güçlü bir kapsama alanı sağlar. Bu cihazlar, özellikle ofislerde, okullarda veya büyük evlerde kullanılan Wi-Fi ağlarını iyileştirir.
-
-
Çoklu Cihaz Desteği:
-
Access Point cihazları, çok sayıda cihazın aynı anda internete bağlanabilmesini sağlar. Dual-Band Access Point cihazları, hem 2.4 GHz hem de 5 GHz bantlarını destekleyerek daha fazla cihazın aynı anda internet erişimine olanak tanır.
-
-
Gelişmiş Güvenlik Özellikleri:
-
WPA3 şifrelemesi, VLAN desteği, MAC adresi filtresi gibi güvenlik özelliklerine sahip Access Point'ler, ağ güvenliğini artırır. Bu özellikler, ağınıza izinsiz erişimi engeller ve kullanıcıların verilerini korur. Güvenlik, özellikle kurumsal ağlar için çok önemli bir unsurdur.
-
-
Yönetim Özellikleri:
-
Managed Access Point cihazları, ağ yöneticilerinin ağ performansını izlemesine, yapılandırmalarını yapmasına ve cihazları yönetmesine imkan tanır. Bu, büyük ağlar için özellikle önemlidir. Yönetilebilir Access Point cihazları, daha gelişmiş özellikler ve ağ yönetimi seçenekleri sunar.
-
Access Point Çeşitleri
Hepsikurumsal.com, farklı kullanım ihtiyaçlarına göre çeşitli Access Point çözümleri sunmaktadır. İhtiyacınıza uygun olan cihazı seçerken ağın büyüklüğü, kullanıcı sayısı ve hız gereksinimlerini göz önünde bulundurmak önemlidir. İşte Access Point'lerin çeşitli türleri:
1. Standart Access Point (Unmanaged Access Point):
-
Açıklama: En basit Access Point türüdür. Küçük ofislerde veya evlerde tercih edilir ve genellikle yönetim gerektirmez. Kolayca kurulabilir ve kullanıma hazır hale gelir.
-
Özellikler:
-
Tak-çalıştır özelliği ile basit kullanım.
-
Küçük ofisler ve ev kullanıcıları için uygun.
-
Temel internet paylaşımı sağlar.
-
-
Kullanım Alanı: Ev kullanıcıları, küçük ofisler.
2. Yönetilen Access Point (Managed Access Point):
-
Açıklama: Daha büyük ağlar için uygundur. Ağ yöneticilerinin ağdaki cihazları izlemelerine, yönetmelerine ve güvenlik ayarlarını yapmalarına olanak tanır.
-
Özellikler:
-
Merkezi yönetim ve izleme.
-
Yüksek güvenlik ve yapılandırma seçenekleri.
-
Büyük ofisler ve kurumsal ağlar için idealdir.
-
-
Kullanım Alanı: Büyük ofisler, eğitim kurumları, büyük işletmeler.
3. PoE Access Point (Power over Ethernet):
-
Açıklama: PoE özelliği sayesinde, internet bağlantısını ve elektriği aynı Ethernet kablosu üzerinden alır. Bu, cihazları daha esnek bir şekilde yerleştirmeyi sağlar.
-
Özellikler:
-
Ethernet kablosu üzerinden güç ve veri iletimi.
-
Esnek kurulum.
-
Kablolama gereksinimlerini azaltır.
-
-
Kullanım Alanı: Depo alanları, büyük binalar, endüstriyel alanlar.
4. Dual-Band Access Point:
-
Açıklama: Hem 2.4 GHz hem de 5 GHz bantlarını kullanarak daha hızlı veri aktarımı sağlar. Bu, aynı anda birden fazla cihazın internete bağlanabilmesini mümkün kılar.
-
Özellikler:
-
Hem 2.4 GHz hem de 5 GHz bantları.
-
Daha hızlı veri iletimi.
-
Yoğun ağ trafiği ve çoklu cihazlar için ideal.
-
-
Kullanım Alanı: Yoğun ofisler, toplantı odaları, geniş alanlar.
Access Point Seçerken Dikkat Edilmesi Gereken Faktörler
1. Kapsama Alanı:
-
Access Point cihazı seçerken, özellikle cihazın kapsama alanı çok önemlidir. Geniş ofislerde veya okullarda, cihazın sinyal gücü ve kapsama alanı ağ performansını doğrudan etkiler.
2. Hız ve Performans İhtiyaçları:
-
Ağın hız gereksinimlerine göre bir cihaz seçmek önemlidir. Wi-Fi 6 Access Point cihazları, yüksek hızda internet bağlantısı gereksinimlerini karşılamak için mükemmeldir.
3. Güvenlik Özellikleri:
-
WPA3 şifreleme, MAC adresi filtresi ve VLAN desteği gibi güvenlik özelliklerine sahip Access Point cihazları, ağınızı korur ve kullanıcıların verilerini güvenli bir şekilde iletir.
4. Yönetim Özellikleri:
-
Büyük ağlarda Managed Access Point cihazları daha fazla kontrol ve yönetim imkanı sağlar. Bu cihazlar, ağ yöneticilerinin ağdaki tüm cihazları izlemesine, sorunları tespit etmesine ve ağın verimliliğini artırmasına olanak tanır.
Access Point Kullanım Alanları
1. Ofislerde Wi-Fi Kapsama Alanı Sağlamak
Ofislerde, özellikle büyük ve çok katlı binalarda, Access Point cihazları kullanarak güçlü bir Wi-Fi sinyali sağlamak mümkündür. Access Point cihazları, ofisin farklı bölgelerine yerleştirilerek sinyal zayıflıklarını ortadan kaldırır ve çalışanların her noktada kesintisiz internet kullanmalarını sağlar. Özellikle yoğun çalışan sayısı ve yüksek veri trafiği olan ofislerde, Dual-Band Access Point cihazları tercih edilerek hem 2.4 GHz hem de 5 GHz frekans bantları kullanılarak verimli bir internet bağlantısı sunulur.
Bu tür cihazlar, özellikle PoE Access Point (Power over Ethernet) özellikleriyle, fazla kablolama gereksinimi olmadan, ofislerde hızlı ve güvenli ağ bağlantıları oluşturulmasına yardımcı olur. Ayrıca, Managed Access Point cihazları ile ağ yöneticileri, tüm Access Point cihazlarını merkezi bir noktadan yönetebilir ve ağ performansını daha verimli hale getirebilir.
2. Eğitim Kurumlarında Kullanım
Access Point cihazları, okullar, üniversiteler ve diğer eğitim kurumlarında geniş alanlarda kesintisiz internet bağlantısı sağlamada kullanılır. Bu tür alanlarda genellikle çok sayıda cihazın aynı anda bağlanması gerektiği için, Wi-Fi 6 Access Point gibi yüksek hız ve düşük gecikme süresi sunan cihazlar tercih edilir. Özellikle sınıflarda, kütüphanelerde ve yemekhanelerde güçlü internet bağlantısı sağlanması, öğretim süreçlerinin verimliliğini artırır.
Ayrıca, Access Point cihazları, okul içinde farklı cihaz türlerinin (tablet, dizüstü bilgisayar, akıllı tahta vb.) aynı anda interneti hızlı ve güvenli bir şekilde kullanmalarına olanak tanır. Okul yönetimi için de Managed Access Point çözümleri, ağ izleme ve cihaz yönetimi imkanı sunar.
3. Restoran, Kafe ve Otellerde Wi-Fi Erişimi Sağlamak
Hizmet sektöründe, özellikle restoranlar, kafeler ve oteller gibi işletmelerde, müşterilere kesintisiz internet bağlantısı sağlamak son derece önemlidir. Public Access Point cihazları, bu tür alanlarda müşteri memnuniyetini artırmak için kullanılır. Misafirlere Wi-Fi hizmeti sunmak, özellikle büyük otellerde veya restoran zincirlerinde, işletmelerin rekabet avantajı elde etmesine yardımcı olur.
Bu tür cihazlar, müşterilerin Wi-Fi ağlarına güvenli bir şekilde bağlanmasını sağlarken, aynı zamanda işletme sahiplerine de ağ yönetimini kolaylaştıracak gelişmiş özellikler sunar. PoE Access Point cihazları ise, Wi-Fi sinyalini otelin veya restoranın her köşesine taşırken, kablolama ihtiyacını da en aza indirir.
4. Depo ve Üretim Alanlarında Güçlü Wi-Fi Bağlantısı Sağlamak
Geniş endüstriyel alanlarda, depo ve üretim tesislerinde güçlü bir Wi-Fi bağlantısı sağlamak büyük bir zorluk olabilir. Access Point cihazları, bu tür alanlarda Wi-Fi sinyalinin her noktada ulaşmasını sağlar. Endüstriyel Access Point cihazları, zorlu koşullara dayanıklı olup, üretim alanları gibi fiziksel engellerin bulunduğu ortamlarda bile stabil bir bağlantı sunar.
Bu tür alanlarda, ayrıca PoE Access Point cihazları kullanılarak ağın gücünü Ethernet kabloları üzerinden sağlamak mümkün olur, bu da kurulum ve kablolama işlemlerini büyük ölçüde kolaylaştırır. Wi-Fi 6 Access Point cihazları, daha fazla cihazın aynı anda bağlanmasına olanak tanıyarak, üretim sürecinde internetin kesilmeden kullanılmasına yardımcı olur.
5. Ev Kullanıcıları için Wi-Fi Ağını Genişletmek
Access Point cihazları, sadece ofislerde ve kurumsal alanlarda değil, aynı zamanda evlerde de etkili bir şekilde kullanılabilir. Özellikle büyük evlerde, Wi-Fi sinyali belirli odalarda zayıf olabilir. Access Point cihazları, evdeki her odada güçlü internet bağlantısı sağlar. Wi-Fi 6 Access Point cihazları, evdeki farklı cihazlar arasında hızlı veri iletimi yaparak, kullanıcı deneyimini iyileştirir.
PoE Access Point cihazları, evdeki internetin her noktada hızlı bir şekilde sağlanmasına yardımcı olurken, kablo karmaşasını ortadan kaldırarak daha estetik bir kurulum sağlar. Ayrıca, Dual-Band Access Point cihazları, evdeki cihazların ihtiyacına göre 2.4 GHz veya 5 GHz bantlarından en uygun olanını kullanarak performansı artırır.
6. Kamu Alanlarında ve Kampüslerde Wi-Fi Sağlamak
Public Access Point cihazları, alışveriş merkezleri, havaalanları, hastaneler ve büyük kamu alanlarında da yaygın olarak kullanılır. Bu tür alanlarda, kullanıcıların internet erişimi sürekli ve hızlı olmalıdır. Access Point cihazları, geniş alanlarda kesintisiz bir Wi-Fi bağlantısı sağlamak için idealdir. Managed Access Point cihazları, bu tür büyük ağlarda ağ yönetimini kolaylaştırır ve ağda oluşabilecek sorunların hızlıca çözülmesine olanak tanır.
Ayrıca, Wi-Fi 6 teknolojisini destekleyen Access Point cihazları, yoğun kullanıcı trafiği ve yüksek cihaz sayısı olan alanlarda daha verimli bir ağ deneyimi sunar. Özellikle hastane, üniversite kampüsleri ve benzeri kalabalık alanlarda bu cihazlar ağ trafiğini dengeler ve bağlantı hızını iyileştirir.
Access Point Seçerken Dikkat Edilmesi Gereken Özellikler
1. Kapsama Alanı:
Access Point cihazları, geniş alanlarda güçlü internet bağlantısı sağlamak için kullanılır. Seçilen cihazın kapsama alanı, cihazın verimliliğini doğrudan etkiler. Geniş ofislerde veya okullarda, kapsama alanı geniş olan cihazlar tercih edilmelidir.
2. Cihaz Sayısı ve Yoğunluk:
Bağlantı sağlayacak cihaz sayısının fazla olduğu alanlarda Dual-Band Access Point cihazları kullanılmalıdır. Wi-Fi 6 Access Point cihazları, daha fazla cihazın aynı anda bağlanmasına olanak tanırken, düşük gecikme süresi ile yüksek hızda internet sağlar.
3. Güvenlik Özellikleri:
WPA3 şifrelemesi, VLAN desteği, MAC adresi filtresi gibi güvenlik özellikleri, ağınızın güvenliğini artırır. Özellikle kurumsal ve kamu alanlarında, ağınızın dış tehditlere karşı korunması önemlidir. Access Point cihazlarında güvenlik özelliklerinin güçlü olması gerekir.
4. Yönetim ve İzleme:
Büyük ağlarda, Managed Access Point cihazları tercih edilmelidir. Bu cihazlar, ağ yöneticilerine merkezi yönetim, ağ izleme ve cihazları uzaktan yönetme imkanı sunar. Bu özellikler, ağın sorunsuz bir şekilde çalışmasını sağlar.
5. Performans ve Hız:
Wi-Fi 6 Access Point cihazları, yüksek hızda internet erişimi sağlayarak, video konferanslar, dosya paylaşımları ve yüksek veri gereksinimi olan uygulamalar için mükemmel bir çözümdür. PoE Access Point cihazları, yüksek performansı düşük kablo maliyetiyle sağlar.
Access Point ile Ağınızı Güçlendirin
Access Point cihazları, geniş alanlarda güçlü ve kesintisiz internet bağlantısı sağlayarak ağınızın verimliliğini artırır. İster ofislerde, ister evde, ister büyük kurumsal alanlarda kullanıyor olun, hepsikurumsal.com'da ihtiyacınıza uygun Access Point çözümleri bulabilirsiniz. Wi-Fi 6, Dual-Band, PoE Access Point gibi özelliklerle donatılmış cihazlar, ağınızı hızlandırır, güvenliğini artırır ve tüm kullanıcıların sorunsuz bir internet deneyimi yaşamasını sağlar.
hepsikurumsal.com olarak, çeşitli Access Point markaları ve modelleriyle, ağınızı güçlü ve güvenli bir hale getirmek için her tür ihtiyaca uygun çözümler sunuyoruz. Access Point cihazları ile internet bağlantınızın kalitesini artırın ve ağ yönetimini kolaylaştırın.
Switch ve Router Arasındaki Farklar ve Özellikleri: hepsikurumsal.com Rehberi

İşletmelerin dijital altyapısının verimli ve kesintisiz çalışabilmesi için doğru ağ cihazlarının seçilmesi çok önemlidir. Switch ve Router, ağ yönetimi ve veri iletimi için kritik rol oynayan iki ana ağ cihazıdır. Bu cihazlar arasındaki farkları anlamak, doğru çözüm ve cihazı seçmek açısından büyük önem taşır. hepsikurumsal.com, işletmelerin ihtiyaçlarına en uygun switch ve router çözümlerini sunarak, profesyonel ağ altyapısının kurulmasına yardımcı olur.
Bu yazıda, switch ve router arasındaki farkları, her birinin özelliklerini, çeşitlerini ve kullanım alanlarını ele alacak, ayrıca hepsikurumsal.com’un sunduğu ağ cihazlarıyla ilgili size rehberlik edeceğiz.
Switch ve Router Nedir?
Switch ve Router, ağ cihazları kategorisinde iki farklı işlevi yerine getirir:
-
Switch (Anahtar), bir ağdaki cihazları birbirine bağlayan ve veri iletimini yönlendiren bir ağ cihazıdır. Temelde, ağdaki bilgisayarlar ve diğer cihazlar arasında veri iletimi sağlar. Bir switch, gelen veriyi, hedef cihaza en hızlı şekilde iletmek için MAC adreslerini kullanır.
-
Router (Yönlendirici) ise, iki veya daha fazla ağı birbirine bağlar ve veri paketlerini ağlar arası yönlendirir. Router'lar, IP adreslerine göre veri paketlerini yönlendirerek, farklı ağlar arasında veri iletimini sağlar.
Switch ve Router Arasındaki Temel Farklar
1. Görev ve Fonksiyon:
-
Switch: Aynı ağ içindeki cihazlar arasında veri iletimi sağlar. Genellikle bir yerel ağda (LAN) bulunan cihazlar arasındaki iletişimi yönetir. Switch, ağ tıkanıklığını en aza indirger ve verileri doğrudan hedef cihaza yönlendirir.
-
Router: Farklı ağlar arasında veri iletimi sağlar. Bir yerel ağ (LAN) ile geniş alan ağı (WAN) ya da internet gibi dış ağlar arasındaki veri trafiğini yönlendirir. Router'lar, internete bağlanmayı sağlayan temel cihazlardır.
2. Veri Yönlendirme Yöntemi:
-
Switch: MAC adreslerine dayanarak veri paketlerini yönlendirir. Her cihazın ağdaki fiziksel adresi üzerinden iletim yapar.
-
Router: IP adresleri kullanarak veri yönlendirir. Farklı ağlar arasında veri iletimi için IP adreslerine dayanarak işlem yapar.
3. Ağ Katmanı:
-
Switch: OSI modelinin 2. katmanında (Data Link Layer) çalışır.
-
Router: OSI modelinin 3. katmanında (Network Layer) çalışır.
4. Kullanım Alanı:
-
Switch: Yerel ağda (LAN) kullanılan cihazlar arasında veri iletimi sağlar. Genellikle ofisler, veri merkezleri ve yerel ağlarda kullanılır.
-
Router: İnternete bağlanmak ve farklı ağlar arasında veri trafiğini yönlendirmek için kullanılır. Yani, routerlar bir ağın internete bağlanmasını sağlar.
Switch ve Router Çeşitleri ve Özellikleri
Switch Çeşitleri ve Özellikleri:
-
Unmanaged Switch (Yönetilmeyen Switch):
-
Bu tür switch'ler, "plug-and-play" (tak-çalıştır) cihazlardır. Yapılandırma veya yönetim gerektirmez ve genellikle küçük ofisler ve ev kullanımı için uygundur.
-
Özellikler:
-
Basit bağlantı.
-
Yapılandırma gerektirmez.
-
Genellikle düşük maliyetlidir.
-
-
Kullanım Alanı: Küçük ofisler, ev kullanıcıları, küçük ağlar.
-
hepsikurumsal.com'da: Unmanaged switch cihazları, düşük maliyetli ve basit ağ ihtiyaçları için sunulmaktadır.
-
-
Managed Switch (Yönetilen Switch):
-
Yönetilebilir switch'ler, daha gelişmiş özelliklere sahip olup, ağ trafiği yönetimi, güvenlik ve izleme için daha fazla kontrol sunar. VLAN oluşturma, QoS (Quality of Service) ayarları ve ağ güvenliği gibi özelliklere sahiptir.
-
Özellikler:
-
VLAN ve QoS destekler.
-
Yüksek güvenlik ve izleme özellikleri.
-
Yönlendirme ve filtreleme özellikleri sunar.
-
-
Kullanım Alanı: Orta büyüklükteki işletmeler, veri merkezleri, kurumsal ağlar.
-
hepsikurumsal.com'da: Managed switch cihazları, daha büyük ağlar ve daha fazla kontrol isteyen kullanıcılar için idealdir.
-
-
PoE Switch (Power over Ethernet Switch):
-
Power over Ethernet (PoE) özellikli switch'ler, ağ cihazlarına (örneğin IP kameralar veya telefonlar) güç sağlamak için kullanılır. Aynı kablo ile hem veri hem de güç iletimi sağlar.
-
Özellikler:
-
Güç iletimi ve veri iletimi aynı kablo üzerinden yapılır.
-
Enerji tasarrufu sağlar.
-
IP kameralar, VoIP telefonları gibi cihazlarla uyumlu.
-
-
Kullanım Alanı: IP kameralar, VoIP telefonları, güvenlik sistemleri.
-
hepsikurumsal.com'da: PoE switch cihazları, enerji tasarrufu sağlamak ve kablolama ihtiyaçlarını azaltmak isteyen kullanıcılar için mükemmeldir.
-
Router Çeşitleri ve Özellikleri:
-
Wireless Router (Kablosuz Yönlendirici):
-
Kablosuz yönlendiriciler, Wi-Fi ağına bağlanarak cihazlar arasında veri iletimi sağlar. Genellikle evlerde ve küçük ofislerde kullanılır.
-
Özellikler:
-
Wi-Fi bağlantısı sağlar.
-
Kolay kurulabilir.
-
Genellikle 2.4GHz ve 5GHz bantlarında çalışır.
-
-
Kullanım Alanı: Ev kullanıcıları, küçük ofisler.
-
hepsikurumsal.com'da: Wireless router cihazları, ev ve küçük ofisler için kolay internet bağlantısı sağlayan popüler cihazlardır.
-
-
Wired Router (Kablolu Yönlendirici):
-
Kablosuz bağlantı sağlamaz, ancak ethernet kablosu ile bağlantı kurarak cihazlar arasında veri iletimini sağlar.
-
Özellikler:
-
Yüksek hızda veri iletimi sağlar.
-
Daha stabil ve güvenli bağlantılar sunar.
-
Genellikle iş yerleri ve veri merkezlerinde kullanılır.
-
-
Kullanım Alanı: Büyük ofisler, şirketler, veri merkezi ağları.
-
hepsikurumsal.com'da: Wired router cihazları, daha büyük işletmeler için daha güvenli ve stabil bir internet bağlantısı sağlar.
-
-
Core Router (Ana Yönlendirici):
-
Ağın temel (core) katmanında çalışan ve internet sağlayıcıları arasında veri trafiğini yönlendiren cihazlardır. Büyük veri merkezlerinde kullanılır.
-
Özellikler:
-
Yüksek kapasiteli veri işleme.
-
Yüksek hızda yönlendirme.
-
Çeşitli ağlar arası yüksek performanslı veri aktarımı sağlar.
-
-
Kullanım Alanı: Telekomünikasyon şirketleri, büyük veri merkezleri.
-
Hepsikurumsal.com'da: Core router cihazları, yüksek performans gerektiren, büyük ölçekli ağlar için tasarlanmıştır.
-
Switch ve Router Seçerken Dikkat Edilmesi Gereken Faktörler
1. Ağ Büyüklüğü ve İhtiyaçları:
-
Küçük ofisler ve ev kullanımı için unmanaged switch ve wireless router gibi basit cihazlar yeterli olabilir. Ancak büyük işletmeler ve veri merkezleri için managed switch ve core router gibi daha güçlü cihazlar gereklidir.
2. Yönetim Özellikleri:
-
Ağ yönetimi için managed switch ve router cihazları tercih edilmelidir. Bu cihazlar, ağ trafiğini kontrol etmenizi, güvenlik önlemleri almanızı ve performansı artırmanızı sağlar.
3. Veri Hızları ve Bandwidth İhtiyaçları:
-
Eğer yüksek veri hızları ve bant genişliği gereksinimleriniz varsa, PoE switch ve high-performance router gibi cihazlar daha uygun olacaktır.
4. Güvenlik Özellikleri:
-
Switch ve router cihazlarının güvenlik özellikleri (örneğin firewall, VPN desteği, şifreleme) ağın korunmasında önemli bir rol oynar. Özellikle kurumsal ağlar için güvenlik önlemleri mutlaka göz önünde bulundurulmalıdır.
İşletmenizin ağ altyapısını oluştururken, doğru switch ve router cihazlarının seçimi, ağ performansı, güvenliği ve verimliliği açısından çok önemlidir. hepsikurumsal.com, her büyüklükteki işletme için switch ve router çözümleri sunarak, ihtiyaçlarınıza en uygun cihazları seçmenize yardımcı olur. Hangi cihazın sizin için uygun olduğuna karar verirken ağ büyüklüğünüz, güvenlik ihtiyaçlarınız ve yönetim gereksinimlerinizi göz önünde bulundurmalısınız.
İhtiyacınıza uygun switch ve router cihazları hakkında daha fazla bilgi almak ve doğru çözümü bulmak için hepsikurumsal.com'u ziyaret edebilir, uzman desteği alabilirsiniz.
Kurumsal İhtiyaçlar İçin En İyi Server Cihazlarını Seçmek: Dijital Altyapınızı Güçlendirin

Teknolojinin hızla değişen dünyasında, işletmelerin dijital altyapıları her geçen gün daha da kritik hale geliyor. Server cihazları, şirketlerin verilerini güvenli bir şekilde saklamalarını, uygulamalarını sorunsuz çalıştırmalarını ve dijital hizmetlerini kesintisiz sunmalarını sağlayan en önemli unsurlardan biridir. hepsikurumsal.com olarak, işinizi dijital ortamda daha verimli hale getirebilmek için geniş bir sunucu yelpazesi sunuyoruz. Bu yazıda, doğru server cihazları seçiminin önemi, kurumsal server çözümleri ve sektördeki en yaygın ürün kategorilerine dair detaylı bir rehber bulabilirsiniz.
Server Cihazı Nedir ve Neden Önemlidir?
Server cihazları, iş yerlerinin dijital dünyada kesintisiz çalışabilmesi için temel yapı taşlarıdır. Sunucular, veri ve bilgiye hızlı erişim sağlamanın yanı sıra, uygulamaların çalıştırılması, veritabanlarının yönetilmesi ve kullanıcılarla etkileşimde bulunulması gibi önemli görevleri üstlenir. Veri güvenliği, performans ve yüksek verimlilik gibi faktörler, sunucu seçiminde dikkate alınması gereken en önemli unsurlardır.
Sunucu seçimi, her işletme için kritik bir karardır ve bu karar, işin gereksinimlerine göre şekillenir. hepsikurumsal.com, farklı sunucu kategorileri sunarak işletmelerin ihtiyaçlarına özel çözümler üretmektedir. İşte sektördeki bazı yaygın ürün kategorileri:
-
Rackmount Sunucular (Rack Server)
-
Rakipler: Amazon Web Services (AWS), Dell Technologies, Lenovo ve HP Enterprise (HPE) gibi büyük oyuncular, genellikle rackmount server kategorisini "sunucu raf çözümleri" ya da "veri merkezi sunucuları" olarak etiketlerler.
-
hepsikurumsal.com'un Yeri: hepsikurumsal.com, güçlü işlemci seçenekleri, yüksek depolama kapasitesi ve yedeklilik çözümleriyle rackmount sunucu çözümleri sunarak, büyük işletmeler ve veri merkezleri için mükemmel bir seçenek oluşturuyor. Rackmount sunucular, yüksek performans gerektiren uygulamalar ve geniş çaplı işletmeler için idealdir.
-
-
Tower Sunucular (Tower Server)
-
Rakipler: Dell PowerEdge Tower, HPE ProLiant Tower Server, ve ASUS Tower Server gibi markalar tower server kategorisini "kapsamlı ofis sunucuları" veya "kendi ofisinizde sunucu" olarak tanımlar.
-
hepsikurumsal.com'un Yeri: hepsikurumsal.com, daha küçük ve orta ölçekli işletmelere yönelik tower sunucuları uygun fiyatlarla sunuyor. Tower server'lar, genellikle ofis ortamlarında, düşük maliyetli ancak güçlü veri işleme kapasitesine ihtiyaç duyan işletmeler için mükemmel bir tercihtir.
-
-
Blade Sunucular (Blade Server)
-
Rakipler: IBM, HP, ve Cisco gibi devler, blade server kategorisini "yüksek yoğunluklu sunucular" veya "enerji verimli veri merkezi çözümleri" olarak pazarlamaktadır.
-
hepsikurumsal.com'un Yeri: Blade server çözümleri, çoklu işlem birimlerini aynı şasiye yerleştirerek verimli enerji kullanımı ve yer tasarrufu sağlar. hepsikurumsal.com, yüksek işlem gücü gerektiren veri merkezleri için blade sunucu çözümleri sunarak büyük ölçekli işletmelere hitap ediyor.
-
-
Sanallaştırma Sunucuları (Virtualization Servers)
-
Rakipler: VMware, Microsoft Hyper-V ve Citrix, sanallaştırma sunucuları kategorisini "çoklu sunucu yönetimi" ya da "sanallaştırma altyapı çözümleri" olarak sunmaktadır.
-
hepsikurumsal.com'un Yeri: hepsikurumsal.com, sanal makineleri barındırabilen güçlü sunucularla sanallaştırma çözümleri sunarak, çok sayıda uygulamanın aynı anda çalışabilmesine imkan tanır. Bu, daha az fiziksel sunucu ile daha fazla işlevsellik sağlar.
-
-
Bulut Sunucular (Cloud Servers)
-
Rakipler: AWS, Google Cloud, Microsoft Azure ve DigitalOcean, bulut sunucuları kategorisini "esnek bulut çözümleri" ve "şirket içi bulut altyapısı" olarak tanımlar.
-
hepsikurumsal.com'un Yeri: hepsikurumsal.com, bulut sunucu çözümleri ile işletmelerin esnek, ölçeklenebilir ve güvenli dijital altyapılar kurmasına olanak sağlar. Yüksek erişilebilirlik, veri güvenliği ve düşük maliyetli depolama alanı gibi avantajlarla, kurumların iş süreçlerini hızlandırmalarına yardımcı olur.
-
Sunucu Seçerken Dikkat Edilmesi Gereken Temel Özellikler
Sunucu seçimi, işletmenizin dijital altyapısının en verimli şekilde çalışmasını sağlamak için kritik öneme sahiptir. İşte server cihazları seçerken dikkate almanız gereken temel faktörler:
1. İşlemci Gücü (CPU)
-
Sunucunun işlemci gücü, hız ve performans açısından önemli bir faktördür. Yüksek işlem gücü gerektiren veritabanları veya uygulamalar için güçlü işlemciler tercih edilmelidir. Hepsikurumsal.com, Intel Xeon, AMD EPYC gibi yüksek performanslı işlemciler sunarak kurumsal ihtiyaçlarınıza en uygun çözümü sağlar.
2. Bellek (RAM)
-
Yüksek RAM kapasitesi, özellikle çoklu görevleri eş zamanlı olarak gerçekleştiren sunucular için kritik bir faktördür. Hepsikurumsal.com, 64 GB’tan 1 TB’a kadar RAM seçenekleri sunarak her tür işletme ihtiyacına yönelik çözümler sağlar.
3. Depolama Seçenekleri: SSD ve HDD
-
hepsikurumsal.com, SSD ve HDD depolama seçenekleri sunarak, hız ve kapasite ihtiyacınıza göre ideal çözümleri sağlar. SSD’ler, hızlı veri erişimi sağlarken, HDD’ler büyük veri depolama alanı sunar.
4. Yedeklilik ve Güvenlik
-
Sunucu cihazlarının yedeklilik çözümleri, veri kayıplarını önler ve sürekli çalışabilirliği garanti eder. Hepsikurumsal.com, RAID ve diğer güvenlik önlemleri ile verilerinizi korur.
hepsikurumsal.com ile İşletmenizi Geleceğe Taşıyın
İşletmenizin dijital altyapısını güçlendirecek doğru server cihazlarını seçmek, performansı artırmanın ve veri güvenliğini sağlamanın anahtarıdır. hepsikurumsal.com, sunucu kategorileri ve kurumsal server çözümleri ile her ölçekteki işletmeye yönelik esnek, güvenli ve verimli sunucular sunmaktadır. Rakiplerin sunduğu benzer kategorilerden farklı olarak, Hepsikurumsal.com’da uygun fiyat, yüksek performans ve kapsamlı destek hizmetlerini bulabilirsiniz.
Dijital altyapınızı daha güçlü hale getirmek için hepsikurumsal.com ile iletişime geçebilir, sizin için en uygun sunucu çözümlerini keşfedebilirsiniz.
Sunucu Aksesuarlarının Performansa Etkisi: İşletmenizin Gücünü Hepsi Kurumsal ile Artırın

Kurumsal IT altyapınızın kalbi olan sunucularınızın performansı, iş sürekliliğiniz ve verimliliğiniz için kritik öneme sahiptir. Sadece güçlü bir işlemci değil, doğru sunucu aksesuarları kullanmak da sisteminizin hızını, güvenilirliğini ve dayanıklılığını doğrudan etkiler. İşte tam da bu noktada, Hepsi Kurumsal size özel çözümleriyle fark yaratır.
RAM’den SSD’ye, Doğru Aksesuarla Performansı Zirveye Taşıyın
Yüksek hızlı ve güvenilir RAM modülleri, sunucunuzun işlemci ile veri alışverişini hızlandırarak darboğazları önler. Ayrıca, ECC teknolojisine sahip RAM’ler sayesinde veri hataları minimize edilir.
Depolama konusunda ise SSD ve NVMe diskler, klasik HDD’lere kıyasla çok daha yüksek okuma-yazma hızları sunar. Hepsi Kurumsal’ın geniş ürün yelpazesinde, iş yükünüze uygun, performansı artıran SSD çözümleri sizi bekliyor.
Yedekli Güç Kaynağı ile Kesintisiz Çalışma Garantisi
Sunucu kesintileri, iş kayıplarına yol açar. Yedekli (redundant) güç kaynakları sayesinde, bir güç kaynağında arıza olsa bile sunucunuz sorunsuz çalışmaya devam eder. Hepsi Kurumsal, güvenilir güç kaynaklarıyla işletmenizin kesintisiz çalışmasını sağlar.
Performansı Artıran RAID Kartları ve Ağ Bağlantı Kartları
RAID kartları, hem veri güvenliğinizi artırır hem de disk okuma-yazma hızlarını optimize eder. Yüksek hızlı 10GbE veya 25GbE ağ kartları ise veri transfer hızlarınızı en üst seviyeye taşır. Hepsi Kurumsal’ın profesyonel danışmanlığı ile en uygun aksesuarları seçip hızlı teslimat avantajından yararlanın.
Neden Hepsi Kurumsal’dan Almalısınız?
- Uzman Danışmanlık: İhtiyacınıza uygun ürün seçimi ve teknik destek.
- Geniş Stok: Hızlı teslimat garantisiyle işinizi aksatmayın.
- Rekabetçi Fiyatlar: Kurumsal bütçenize uygun çözümler.
- Garanti ve Destek: Tüm ürünlerde resmi garanti ve satış sonrası destek.
Performans kaybı yaşamadan, iş süreçlerinizi hızlandırmak için Hepsi Kurumsal uzmanlığıyla en kaliteli sunucu aksesuarlarını hemen keşfedin. Size özel fiyat ve teknik destek için şimdi iletişime geçin, stoklar tükenmeden siparişinizi oluşturun!
Verilerinizi Siber Tehditlerden Koruma Yöntemleri
Siber saldırılar, hem küçük hem büyük ölçekli işletmeler için ciddi bir tehdit oluşturur. Fidye yazılımları, veri hırsızlığı ve kimlik avı saldırıları, şirketlerin itibarını ve operasyonel sürekliliğini tehlikeye atabilir. Hepsi Kurumsal, veri güvenliğinde en güncel yöntemleri ve teknolojileri kullanır.
Güçlü Şifreleme
Veriler hem aktarım sırasında hem de depolama alanında şifrelenmelidir. Bu, verilerin yetkisiz kişilerce okunmasını engeller. Özellikle müşteri bilgileri ve finansal veriler, yüksek güvenlik gerektirir.
Çok Faktörlü Kimlik Doğrulama (MFA)
Sisteme girişlerde yalnızca şifre yeterli değildir. SMS, e-posta veya biyometrik doğrulama gibi ek adımlar güvenliği önemli ölçüde artırır.
Ağ Güvenliği
Güvenlik duvarı (firewall), IDS/IPS sistemleri ve düzenli ağ izleme, dışarıdan gelebilecek saldırıların önüne geçer. Hepsi Kurumsal, kurumsal network güvenliği için gelişmiş çözümler sunar.
Yedekleme ile Güvence
Ransomware saldırılarında, verilerinizi geri getirebilmenin tek yolu sağlam yedeklerdir. Bu nedenle veri yedekleme, siber güvenliğin de ayrılmaz bir parçasıdır.
Kullanıcı Eğitimi
Çoğu veri ihlali, insan hatasından kaynaklanır. Çalışanlara düzenli siber güvenlik eğitimi verilmesi, oltalama saldırılarına karşı farkındalık yaratır.
Güncellemeler ve Yamalar
Yazılım açıkları, siber saldırıların en yaygın giriş noktasıdır. Sistemlerin ve yazılımların güncel tutulması zorunludur.
Siber tehditler her geçen gün daha karmaşık hale geliyor. Bu nedenle işletmeler, veri güvenliği stratejilerini sürekli olarak güncellemelidir. Hepsi Kurumsal, güçlü şifreleme, ağ güvenliği ve yedekleme çözümleriyle verilerinizi korur.
Kurumsal Veri Yedekleme Stratejileri
Veri, günümüz işletmelerinin en değerli varlıklarından biridir. Bir siber saldırı, donanım arızası veya doğal afet, geri dönüşü olmayan veri kayıplarına yol açabilir. Bu nedenle kurumsal veri yedekleme stratejileri, IT altyapısının ayrılmaz bir parçası olmalıdır. Hepsi Kurumsal, 7/24 kesintisiz çalışabilecek, güvenli ve ölçeklenebilir yedekleme çözümleri sunar.
3-2-1 Yedekleme Kuralı
En bilinen veri yedekleme stratejilerinden biri 3-2-1 kuralıdır:
- 3 kopya veri (1 ana kopya + 2 yedek)
- 2 farklı ortam (ör. NAS ve bulut)
- 1 kopya uzak lokasyonda saklanır
Yedekleme Türleri
- Tam Yedekleme: Tüm verilerin eksiksiz kopyalanması.
- Artımlı Yedekleme: Sadece son yedekten sonra değişen veriler kopyalanır.
- Fark Yedekleme: Son tam yedekten sonra değişen tüm veriler saklanır.
Elle yapılan yedeklemeler insan hatasına açıktır. Bu nedenle otomatik yedekleme yazılımları, verilerin düzenli olarak kopyalanmasını sağlar. Hepsi Kurumsal, NAS cihazları, bulut çözümleri ve veri merkezleri için otomasyon desteği sunar.
Yedekleme Güvenliği
Veriler yalnızca kopyalanmakla kalmamalı, aynı zamanda şifrelenmelidir. AES-256 gibi güçlü şifreleme standartları, yedek verilerin yetkisiz erişime karşı korunmasını sağlar.
Test ve Doğrulama
Yedeklerin çalıştığından emin olmak için düzenli olarak test edilmesi gerekir. Aksi takdirde, acil durumda bozuk veya eksik yedeklerle karşılaşılabilir.
Veri yedekleme stratejileri, işletmenin hayatta kalma planının en kritik parçalarından biridir. Hepsi Kurumsal, hem donanım hem yazılım tabanlı yedekleme çözümleriyle verilerinizi güvence altına alır.
Sunucu Aksesuarlarının Performansa Etkisi
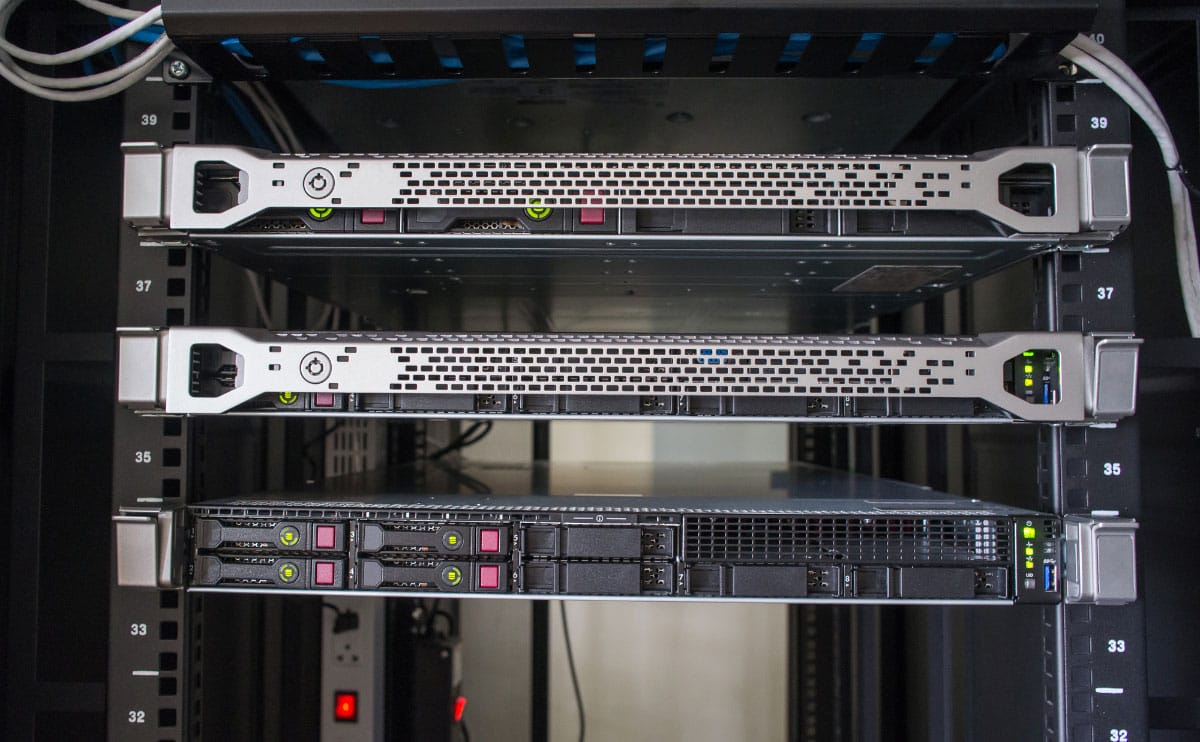
Kurumsal IT altyapısında sunucular, iş sürekliliğini sağlayan en kritik bileşenlerdir. Ancak çoğu işletme, sunucu donanımını satın alırken veya yapılandırırken yalnızca işlemci gücüne odaklanır. Oysa sunucu aksesuarları, sistemin genel performansı, güvenilirliği ve ölçeklenebilirliği üzerinde büyük bir etkiye sahiptir. Hepsi Kurumsal, ihtiyaçlarınıza en uygun sunucu aksesuarlarını seçerek altyapınızı güçlendirmenize yardımcı olur.
Bellek (RAM) ve Sistem Performansı
RAM kapasitesi ve hızı, sunucunun aynı anda ne kadar işlem yapabileceğini belirler. Yüksek yoğunluklu uygulamalarda (veritabanı, sanallaştırma, büyük veri analitiği vb.) yeterli RAM kullanımı, darboğazları önler. ECC (Error-Correcting Code) RAM kullanımı ise veri hatalarını otomatik olarak düzelterek sistem kararlılığını artırır.
Depolama Çözümleri ve Hız
SSD diskler, geleneksel HDD’lere kıyasla çok daha hızlı okuma-yazma hızları sunar. Ayrıca NVMe tabanlı SSD’ler, özellikle yüksek işlem gücü gerektiren ortamlarda büyük avantaj sağlar. RAID kartları ile veri yedekliliği ve hız dengesi sağlanarak hem güvenlik hem de performans artırılabilir.
Güç Kaynakları (PSU) ve Yedeklilik
Sunucu kesintisiz çalışmak zorundadır. Bu nedenle yedekli (redundant) güç kaynakları, bir PSU arızalansa bile sistemin çalışmaya devam etmesini sağlar. Hepsi Kurumsal, veri merkezleri ve kritik görev sunucuları için bu tür çözümleri önerir.
Soğutma Sistemleri ve Stabil Çalışma
Aşırı ısınma, donanım ömrünü kısaltır ve performans düşüklüğüne yol açar. Yüksek performanslı soğutucular, fanlar ve sıvı soğutma sistemleri, özellikle yoğun işlem yükü altındaki sunucular için önemlidir.
Ağ Bağlantı Kartları
10GbE veya 25GbE gibi yüksek hızlı ağ bağlantı kartları, veri transferini hızlandırır ve ağ tıkanıklıklarını önler. Bu, özellikle veri tabanlı uygulamalar ve sanal masaüstü altyapılarında kritik öneme sahiptir.
Doğru sunucu aksesuarları seçimi, yalnızca performansı artırmakla kalmaz; aynı zamanda iş sürekliliğini güvence altına alır. Hepsi Kurumsal, RAM’den RAID kartına, PSU’dan network adaptörlerine kadar ihtiyacınız olan tüm sunucu aksesuarlarını profesyonel danışmanlık ile sunar.
Kurumsal Bilişim Hizmetlerinde Profesyonel Yaklaşım: Hepsi Kurumsal Çözümleri
Günümüzde işletmelerin sürdürülebilir başarıya ulaşabilmesi, doğru bilişim altyapısına sahip olmalarıyla doğrudan ilişkilidir. Teknolojinin baş döndürücü bir hızla geliştiği bu dönemde, IT hizmeti ve bilgi işlem danışmanlık çözümleri, kurumların operasyonel verimliliğini artırmak ve rekabet avantajı sağlamak için kritik bir rol oynar. İşte tam da bu noktada, Hepsi Kurumsal; uzman kadrosu ve geniş ürün yelpazesiyle kurumsal IT hizmeti sunan güvenilir bir çözüm ortağıdır.
Profesyonel Bilişim Danışmanlığı ile Doğru Strateji
Bilişim danışmanlık hizmeti, yalnızca mevcut teknolojiyi kurmakla sınırlı değildir. Asıl amaç, işletmenin ihtiyaçlarını analiz ederek ona en uygun teknolojik çözümü tasarlamak ve hayata geçirmektir. Hepsi Kurumsal, her ölçekten işletme için bilgi işlem danışmanlık desteği sunar. Bu sayede şirketler, gereksiz maliyetlerden kaçınırken maksimum performans elde eder.
Sunucu (Server) Kurulumu ve Yönetimi
Her kurumun verilerini güvenle depolayabileceği ve yönetebileceği güçlü bir sunucu altyapısına ihtiyacı vardır. Server kurulumu, yalnızca donanımı temin etmek değil; aynı zamanda yapılandırma, güvenlik, yedekleme ve bakım süreçlerini de kapsar. Hepsi Kurumsal, ihtiyaçlarınıza uygun sunucu çözümlerini; performans, güvenlik ve ölçeklenebilirlik kriterlerine göre tasarlar. Ayrıca, sunucu aksesuarları konusunda da geniş bir ürün portföyüne sahiptir.
Güçlü Network Altyapısı ile Kesintisiz Bağlantı
Bir işletmenin iletişim gücü, network altyapısının kalitesi ile ölçülür. Network kurulumu aşamasında yapılan hatalar, ilerleyen süreçlerde performans kayıplarına ve veri güvenliği risklerine yol açabilir. Hepsi Kurumsal, yüksek hızlı veri transferi ve güvenli iletişim sağlayacak network çözümlerini uçtan uca planlar ve uygular.
Kurumsal IT Hizmetlerinde Sürdürülebilirlik
Kurumsal bilişim hizmeti yalnızca ilk kurulumla bitmez. Sistemlerin güncel tutulması, güvenlik önlemlerinin sürekli iyileştirilmesi ve yeni teknoloji trendlerine uyum sağlanması gerekir. Hepsi Kurumsal, bakım ve destek hizmetleriyle sistemlerinizin her zaman yüksek performansla çalışmasını garanti eder.
Ürün ve Hizmet Yelpazesi
Hepsi Kurumsal, yalnızca IT hizmeti değil; aynı zamanda kurumsal donanım ve yazılım ihtiyaçlarınız için de geniş bir ürün gamı sunar. Sunucu, firewall, veri depolama çözümleri, sunucu aksesuarları ve network cihazları gibi kritik donanımların yanı sıra, yazılım lisanslama ve güvenlik çözümlerinde de profesyonel destek verir.
Neden Hepsi Kurumsal?
- Deneyim ve Uzmanlık: Alanında tecrübeli mühendis kadrosu.
- Çözüm Odaklı Yaklaşım: İhtiyaca özel projelendirme.
- Geniş Ürün Yelpazesi: Donanım ve yazılımda tek noktadan tedarik.
- Sürekli Destek: 7/24 teknik destek ve bakım hizmeti.
RAID Nedir? Kurumsal Depolama İçin Hangi Seçenek Daha Uygun?
Kurumsal yapılar için verinin güvenli, hızlı ve sürekli erişilebilir olması büyük önem taşır. Özellikle sunucu ve veri depolama çözümlerinde RAID teknolojisi, hem veri koruması hem de performans açısından kritik bir rol oynar. Peki RAID tam olarak nedir ve kurumlar için hangi RAID seviyesi daha uygundur?
RAID Nedir?
RAID, “Redundant Array of Independent Disks” ifadesinin kısaltmasıdır. Türkçeye “Bağımsız Disklerin Yedekli Dizilimi” olarak çevrilebilir. RAID, birden fazla fiziksel diski birleştirerek tek bir mantıksal birim olarak çalıştırmayı sağlar. Amaç; veri güvenliğini artırmak, performansı yükseltmek veya her ikisini birden sağlamaktır.
RAID sistemleri genellikle sunucular, NAS (Network Attached Storage) cihazları, SAN (Storage Area Network) altyapıları ve yüksek kapasiteli depolama çözümlerinde tercih edilir.
RAID Neden Önemlidir?
Veri kaybı, kurumsal operasyonlar için ciddi maddi ve itibari zararlar doğurabilir. RAID sistemleri, disk arızası gibi fiziksel sorunlara karşı veriyi korur. Ayrıca belirli RAID seviyeleri, okuma/yazma performansını artırarak iş yüklerinin daha hızlı yürütülmesine katkı sağlar.
RAID Seviyeleri Nelerdir?
Her RAID seviyesi farklı bir ihtiyaç ve önceliğe hitap eder. İşte en yaygın RAID seviyeleri ve kurumsal kullanıma uygunlukları:
RAID 0 – Performans Öncelikli
RAID 0, veriyi birden fazla diske bölerek yazdığı için performansı artırır. Ancak herhangi bir disk arızasında veri tamamen kaybolur. Veri güvenliğine ihtiyaç duyulmayan, sadece hızın önemli olduğu senaryolarda tercih edilir.
Avantaj: Yüksek performans
Dezavantaj: Hiçbir veri koruması sağlamaz
Kullanım alanı: Geçici dosyalar, video düzenleme sistemleri
RAID 1 – Yüksek Güvenlik
RAID 1, veriyi iki disk arasında bire bir kopyalar (aynı veriyi yazar). Bir disk arızalanırsa diğer diskten çalışmaya devam edilebilir. Okuma performansı yüksektir.
Avantaj: Yüksek veri güvenliği
Dezavantaj: Depolama kapasitesinin yarısı kullanılır
Kullanım alanı: Finans, muhasebe, kritik veri depolama
RAID 5 – Dengeli Seçenek
RAID 5, en az üç disk ile çalışır ve verilerle birlikte parite bilgilerini de depolar. Bir disk arızalandığında, diğer disklerdeki parite sayesinde veri kaybı yaşanmaz. Performans, kapasite ve güvenlik açısından dengeli bir çözümdür.
Avantaj: Güvenli ve verimli
Dezavantaj: Yazma performansı RAID 0 ve 1’e göre düşüktür
Kullanım alanı: Ofis sunucuları, yedekleme sistemleri
RAID 6 – Ekstra Güvenlik
RAID 6, RAID 5’in iki parite bilgisi ile güçlendirilmiş versiyonudur. İki disk aynı anda arızalansa bile veri kaybı yaşanmaz. Ancak bu, daha fazla işlem gücü ve disk kapasitesi gerektirir.
Avantaj: Yüksek veri güvenliği
Dezavantaj: Yavaş yazma hızı, yüksek donanım ihtiyacı
Kullanım alanı: Büyük veri merkezleri, kritik altyapılar
RAID 10 (1+0) – Performans ve Güvenlik Dengesi
RAID 10, RAID 1 ve RAID 0’ın birleşimidir. Aynı anda hem yedekleme hem de performans sağlar. En az dört disk gerektirir.
Avantaj: Yüksek hız ve güvenlik
Dezavantaj: Yüksek maliyet, düşük kapasite verimliliği
Kullanım alanı: Veritabanı sunucuları, yüksek performans gerektiren sistemler
Kurumsal Depolama İçin En Uygun RAID Seçeneği Hangisi?
Kurumların ihtiyaçlarına göre tercih değişebilir. Örneğin:
- Küçük ofisler için RAID 1 veya RAID 5 idealdir.
- Orta ölçekli işletmeler RAID 5 ya da RAID 6’yı tercih edebilir.
- Kritik sistemlere sahip büyük işletmelerde RAID 10 önerilir.
RAID teknolojisi, kurumsal veri yönetiminin temel taşlarından biridir. Hem veri kaybı riskini minimize eder hem de sistem performansını optimize eder. Doğru RAID seviyesini seçmek, uzun vadede veri yönetim maliyetlerini azaltır ve iş sürekliliğini güvence altına alır.
Eğer sisteminize uygun RAID seçimini yapmakta zorlanıyorsanız, Hepsi Kurumsal uzman ekibimizle iletişime geçebilir ve ihtiyacınıza özel profesyonel destek alabilirsiniz.
Küçük İşletmeler İçin Siber Güvenlik İpuçları
Küçük işletmeler, genellikle büyük şirketlere kıyasla siber saldırılara daha açık hale gelir. Bunun en önemli nedenlerinden biri, sınırlı IT bütçeleri ve siber güvenliğe yeterince yatırım yapılamamasıdır. Ancak bu durum, korunmanın imkânsız olduğu anlamına gelmez. Doğru stratejiler ve uygun ürünlerle küçük işletmeler de dijital tehditlere karşı kendilerini güvence altına alabilir.
Bu yazımızda, küçük ölçekli işletmelerin uygulayabileceği etkili siber güvenlik ipuçlarını ve kullanabilecekleri temel çözümleri sizlerle paylaşıyoruz.
1. Antivirüs ve Antimalware Yazılımları Kullanın
İlk ve en temel adım, tüm cihazlarda güncel bir antivirüs ve antimalware yazılımı kullanmaktır. ESET, Kaspersky ve Trend Micro gibi markalar, küçük işletmeler için uygun fiyatlı ve güçlü çözümler sunmaktadır. Bu yazılımlar sayesinde kötü amaçlı yazılımlara, fidye virüslerine ve kimlik avı saldırılarına karşı temel koruma sağlanır.
2. Güçlü Şifre Politikaları Geliştirin
Zayıf şifreler, siber suçluların sisteminize kolayca erişmesine neden olabilir. Tüm çalışanlardan karmaşık, harf-sayı ve özel karakter içeren güçlü şifreler kullanmalarını isteyin. Ayrıca, şifrelerin düzenli aralıklarla değiştirilmesini sağlayacak politikalar geliştirin.
3. İki Faktörlü Kimlik Doğrulama (2FA) Kullanın
Sadece şifreyle giriş yapmak artık yeterli değil. E-posta sistemleri, bulut tabanlı yazılımlar (örneğin Microsoft 365) ve muhasebe uygulamalarında iki faktörlü kimlik doğrulama kullanmak, ekstra bir güvenlik katmanı oluşturur. Bu yöntem, hesabın yalnızca doğru kullanıcı tarafından kullanılmasını garanti eder.
4. Firewall ve Ağ Güvenliği Çözümleri Kullanın
İnternet erişimi olan her sistem, dış tehditlere açıktır. Bu nedenle, kurumsal bir firewall cihazı veya yazılımı kullanmak önemlidir. Fortinet, Sophos ve WatchGuard gibi markaların sunduğu çözümlerle ağ trafiğinizi izleyebilir, zararlı erişimleri anında engelleyebilirsiniz.
5. Veri Yedekleme ve Kurtarma Planları Oluşturun
Siber saldırıların çoğu veri kaybına neden olur. Ransomware gibi fidye yazılımları, dosyalarınızı şifreleyerek sizden fidye talep edebilir. Bu tür durumlara karşı, otomatik ve düzenli yedekleme sistemleri kurmalısınız. Veeam Backup gibi çözümler, yedekleme ve hızlı kurtarma konusunda işletmelere büyük kolaylık sağlar.
6. Yazılım ve Sistem Güncellemelerini Aksatmayın
Güncellenmeyen işletim sistemleri, tarayıcılar ve yazılımlar; hackerlar için açık kapı anlamına gelir. Bu nedenle, tüm cihazlar ve programlar düzenli olarak güncellenmeli ve güvenlik yamaları uygulanmalıdır. Otomatik güncellemeleri aktif hale getirmek, bu süreci kolaylaştıracaktır.
7. Çalışanlara Temel Siber Güvenlik Eğitimi Verin
Çoğu siber saldırı, insan hatasından kaynaklanır. Özellikle kimlik avı (phishing) e-postaları ve sahte linkler konusunda çalışanların bilinçlendirilmesi gerekir. Kısa eğitim videoları, seminerler veya basit rehberlerle personelinizi bilgilendirebilir, riskleri en aza indirebilirsiniz.
8. Yetkilendirme ve Erişim Kontrollerini Belirleyin
Her çalışanın her dosyaya veya sisteme erişmesi gerekmez. Rol tabanlı yetkilendirme yaparak kullanıcıların sadece kendi görevleriyle ilgili verilere ulaşmasını sağlayabilirsiniz. Bu sayede olası bir saldırıda zarar minimum seviyede tutulur.
9. Bulut Tabanlı Güvenlik Araçlarından Yararlanın
Küçük işletmeler, maliyet açısından avantaj sağlayan bulut tabanlı çözümlerden yararlanabilir. Microsoft 365 Defender, Trellix Cloud Security gibi çözümler; e-posta, kullanıcı kimliği ve veri güvenliği alanında güçlü koruma sağlar.
Küçük işletmeler için siber güvenlik, ertelenmemesi gereken bir yatırımdır. Temel önlemlerle başlamak, büyük kayıpların önüne geçebilir. Antivirüs yazılımları, firewall cihazları, yedekleme çözümleri ve çalışan eğitimi gibi adımlar, işletmenizi dijital dünyada ayakta tutar. Unutmayın, güvenlik sadece IT departmanının değil, tüm işletmenin sorumluluğudur.
Veri Yedekleme Stratejileri : Küçük ve Orta Ölçekli İşletmeler İçin Rehber,
Veri, günümüz işletmeleri için en değerli varlıklardan biri haline gelmiştir. Küçük ve orta ölçekli işletmeler (KOBİ'ler) için ise doğru veri yedekleme stratejileri hayati öneme sahiptir. Veri kaybı; müşteri bilgilerinden finansal kayıtlara, operasyonel süreçlerden yasal belgelere kadar pek çok kritik içeriği tehdit edebilir. Bu rehberde, KOBİ'ler için uygulanabilir, güvenli ve maliyet etkin veri yedekleme yöntemlerine odaklanacağız.
Neden Veri Yedekleme Gerekli?
KOBİ'lerin büyük çoğunluğu, siber saldırılar, donanım arızaları, doğal afetler, kullanıcı hataları veya fidye yazılımları gibi risklerle karşı karşıyadır. Bu risklere karşı hazırlıklı olmayan bir işletme, ciddi maliyetler ve uzun süreli iş durmalarıyla karşılaşabilir. Veri yedekleme, bu tür durumlarda iş sürekliliğini sağlamanın temel anahtarıdır.
Temel Veri Yedekleme Türleri
- Tam Yedekleme
Tüm verilerin bir kopyası alınır. Geri yükleme süreci hızlıdır ancak büyük miktarda depolama alanı gerektirir. - Artımlı (Incremental) Yedekleme
Sadece son yedeklemeden sonra değişen veriler kopyalanır. Depolama açısından verimlidir ancak geri yükleme süreci daha karmaşıktır. - Farklı (Differential) Yedekleme
Son tam yedekten sonra değişen tüm veriler yedeklenir. Artımlıya göre daha fazla alan kullanır ancak geri yükleme süresi daha kısadır.
1. 3-2-1 Kuralı
Veri yedekleme konusunda en yaygın kabul gören yöntemdir. Bu kurala göre:
- 3 kopya veri tutulmalı (orijinal + 2 yedek)
- 2 farklı medyada saklanmalı (örneğin; NAS ve harici disk)
- 1 kopya mutlaka offsite (fiziksel olarak başka bir yerde ya da bulutta) olmalı
Manuel yedekleme hataya açık olabilir. Bu nedenle otomatik çalışan sistemlerle düzenli yedek almak hem güvenli hem de zamandan tasarruf sağlar. Synology veya QNAP NAS cihazları, bu konuda pratik çözümler sunar.
3. Bulut Tabanlı Yedekleme
Microsoft 365, Google Workspace veya Veeam gibi çözümlerle, verilerinizi buluta otomatik olarak yedekleyebilirsiniz. Bu yöntem, fiziksel risklere (yangın, sel, hırsızlık) karşı ek güvenlik sağlar.
4. Kritik Verileri Önceliklendirin
Tüm verileri yedeklemek her zaman mümkün olmayabilir. Bu durumda müşteri verileri, fatura bilgileri, sözleşmeler ve proje dosyaları gibi öncelikli dosyaları belirleyin.
5. Geri Yükleme Testleri Yapın
Veri yedeklemek kadar, yedekten geri dönüş yapmak da önemlidir. Her ay düzenli olarak yedeklerin çalışıp çalışmadığını test edin. Aksi halde kriz anında yedeğiniz işe yaramayabilir.
Hangi Donanımlar Tercih Edilmeli?
- NAS Cihazları (Synology, QNAP)
Yedeklemeyi yerel ağda otomatik hale getirir, çoklu disk yapısıyla güvenlik sunar. - Harici HDD/SSD
Taşınabilirlik avantajı sağlar ancak tek bir cihazla sınırlı olduğundan sadece kısa vadeli çözümler için uygundur. - Bulut Tabanlı Hizmetler (Veeam, Backblaze, Dropbox Business)
Uzak lokasyon yedeklemeleri için idealdir. Özellikle farklı lokasyonlarda çalışan ekipler için önerilir.
- Yedekleme dosyalarınızı şifreleyin.
- Erişim kontrolleri oluşturun (herkes her yedeğe ulaşamasın).
- Antivirüs yazılımları ile sisteminizi düzenli tarayın.
- Fidye yazılımlarına karşı air-gapped yedekleme stratejisini değerlendirin (internete bağlı olmayan, izole yedek).
2025’te Network Güvenliği İçin Olmazsa Olmaz 5 Teknoloji
Günümüzde işletmelerin dijital dönüşümü hızla ilerlerken, ağ güvenliği de hiç olmadığı kadar kritik bir öneme sahip oldu. 2025 yılı itibarıyla siber saldırıların karmaşıklığı artarken, kurumların ağlarını koruyabilmesi için gelişmiş ve etkili teknolojilere yatırım yapması gerekiyor. Bu yazımızda, 2025’te network güvenliğinde olmazsa olmaz 5 teknolojiyi detaylarıyla ele alacağız.
1. Zero Trust Mimarisi
Zero Trust, "asla güvenme, daima doğrula" prensibine dayanan bir güvenlik yaklaşımıdır. Ağ içi ve dışı ayrımı yapmaksızın tüm erişimler sürekli olarak doğrulanır ve izlenir. Bu mimari, siber saldırılara karşı dayanıklılığı artırır ve özellikle uzaktan çalışan ekipler için kritik bir güvenlik katmanı sağlar.
Zero Trust çözümleri, kullanıcıların kimlik doğrulamasını çok faktörlü kimlik doğrulama (MFA) ile desteklerken, cihazların güvenlik durumunu da kontrol eder. Böylece sadece yetkili ve güvenli cihazların ağa erişimi mümkün olur.
2. Gelişmiş Firewall ve UTM Cihazları
Firewall teknolojileri artık sadece gelen-giden trafiği filtrelemekten çok daha fazlasını yapıyor. 2025’te kurumsal ağlarda kullanılan gelişmiş firewall cihazları, Entegre Tehdit Yönetimi (UTM) özellikleri sayesinde antivirüs, antispam, içerik filtreleme ve VPN gibi fonksiyonları bir arada sunuyor.
Bu cihazlar, ağdaki tehditleri gerçek zamanlı olarak tespit edip engelleme yeteneğine sahip olup, merkezi yönetim panelleri ile büyük ölçekli işletmelerde yönetimi kolaylaştırıyor.
3. Yapay Zekâ Destekli Tehdit Analizi
Siber tehditler sürekli evriliyor ve klasik yöntemlerle tespit edilmesi zorlaşıyor. Yapay zekâ (YZ) ve makine öğrenimi tabanlı çözümler, ağ trafiğini sürekli analiz ederek anormal davranışları tespit eder ve olası tehditleri daha saldırı gerçekleşmeden önce belirleyebilir.
Bu teknoloji, otomatik olarak tehditlere karşı önlem alabilir veya güvenlik ekiplerini uyararak hızlı müdahale imkanı sağlar. 2025’te YZ destekli güvenlik sistemleri, network güvenliğinin vazgeçilmez bir parçası haline geliyor.
4. Sıfır Güvenlik (SASE - Secure Access Service Edge)
SASE, bulut tabanlı güvenlik servisleriyle ağ erişimini birleştiren yeni bir mimaridir. Özellikle dağıtık yapıya sahip kurumlar için ideal çözümler sunar. SASE, kullanıcıların ve cihazların internet üzerinden güvenli bir şekilde kurumsal kaynaklara erişmesini sağlar.
Bu yaklaşım, yerel güvenlik duvarı ve VPN çözümlerinin yerini alarak esnek, ölçeklenebilir ve yönetimi kolay bir güvenlik altyapısı sunar. 2025’te SASE çözümleri, çok sayıda kurumun tercihi olacaktır.
5. Network Segmentasyonu ve Mikro Segmentasyon
Ağ segmentasyonu, büyük bir kurumsal ağı daha küçük parçalara bölerek güvenliği artırır. Mikro segmentasyon ise bu yaklaşımı daha da detaylandırarak, kullanıcı bazında veya uygulama bazında güvenlik politikaları uygulanmasını sağlar.
Bu yöntemler, saldırganların bir segmentten diğerine geçmesini zorlaştırır ve olası siber saldırıların yayılmasını engeller. 2025 yılında, network segmentasyonu kurumsal ağların temel güvenlik mekanizmalarından biri haline gelecektir.
2025 yılında network güvenliği, sadece bir gereklilik değil, kurumların hayatta kalmasını sağlayan stratejik bir yatırım haline geliyor. Zero Trust mimarisi, gelişmiş firewalllar, yapay zekâ destekli tehdit analizi, SASE ve mikro segmentasyon gibi teknolojiler, işletmelerin siber tehditlere karşı güçlü kalmasını sağlar.
HepsiKurumsal.com olarak, en güncel ve güvenilir network güvenlik çözümlerini sizlere sunuyoruz. Kurumsal ihtiyaçlarınıza uygun firewall, UTM, NAS ve yazılım çözümlerimizle ağınızı güvence altına alın. Daha fazla bilgi için ürün sayfalarımızı ziyaret edebilir, uzman ekibimizle iletişime geçebilirsiniz.
Sunucu Seçerken Dikkat Edilmesi Gereken 7 Kritik Nokta
İşletmelerin dijital dönüşüm sürecinde en önemli adımlardan biri, ihtiyaçlarına uygun bir sunucu altyapısına sahip olmaktır. Özellikle veri güvenliği, hız, erişilebilirlik ve iş sürekliliği gibi faktörler düşünüldüğünde, doğru sunucu seçimi kritik hale gelir. Sunucu alımı sadece bir donanım yatırımı değil, aynı zamanda uzun vadeli bir stratejik karardır. Bu yazımızda, bir sunucu satın alırken dikkat edilmesi gereken 7 temel noktayı ele alacağız.
1. İhtiyaca Uygun Sunucu Türünü Belirleyin
Sunucular genellikle üç ana kategoriye ayrılır: rack, tower ve blade sunucular. Küçük işletmeler için genellikle tower sunucular yeterli olurken, veri merkezlerinde rack tipi sunucular tercih edilir. Blade sunucular ise daha çok büyük ölçekli işletmelerin tercih ettiği, yüksek yoğunluklu yapılardır. Seçiminizi yaparken hem mevcut hem de gelecekteki ihtiyaçları göz önünde bulundurmanız önemlidir.
2. İşlemci ve Bellek Kapasitesi
Sunucunun işlemci gücü, aynı anda kaç görevi yerine getirebileceğini ve ne kadar hızlı çalışabileceğini belirler. Intel Xeon ve AMD EPYC işlemciler kurumsal çözümler için ideal seçeneklerdir. Bunun yanı sıra, sunucunun RAM kapasitesi de çoklu kullanıcı erişimi, sanallaştırma ve veri tabanı işlemleri gibi yoğun görevlerde performansı doğrudan etkiler. Minimum 16 GB RAM ile başlamanız önerilir, ancak ihtiyaçlarınıza göre bu kapasite artırılabilir.
3. Depolama Türü ve Kapasitesi
Sunucu performansı üzerinde etkili bir diğer faktör depolama türüdür. Geleneksel HDD’ler uygun maliyetli olsa da, veri okuma ve yazma hızlarında SSD’lerin gerisinde kalır. Bu nedenle performansın önemli olduğu uygulamalarda SSD tercih edilmelidir. Ayrıca RAID konfigürasyonları ile veri güvenliği sağlanabilir. Kapasite ihtiyacı, yedekleme politikalarınıza ve günlük veri hacminize göre belirlenmelidir.
4. Güç Kaynağı ve Yedeklilik Özellikleri
Kesintisiz çalışma süresi sunucular için olmazsa olmazdır. Bu nedenle sunucunun yedekli güç kaynakları ve soğutma sistemine sahip olması gerekir. Ayrıca UPS (kesintisiz güç kaynağı) desteğiyle birlikte çalıştırılması önerilir. Yedekli donanım bileşenleri (dual power supply, redundant fan vs.) sayesinde herhangi bir bileşen arızasında sistemin çalışmaya devam etmesi sağlanır.
5. Uzaktan Yönetim ve İzleme
Sunucunun fiziksel olarak başında olamasanız bile, yönetilebilir olması gerekir. Dell iDRAC ya da HPE iLO gibi çözümler, uzaktan izleme ve yönetim imkanı sunar. Bu sayede sistem hataları erkenden fark edilip müdahale edilebilir. Özellikle birden fazla lokasyonda faaliyet gösteren şirketler için bu özellik kritik öneme sahiptir.
6. Ölçeklenebilirlik ve Genişleme Seçenekleri
İşletmenizin büyümesiyle birlikte sunucu altyapınızın da büyümeye açık olması gerekir. Bu nedenle, seçtiğiniz sunucunun genişletilebilir RAM slotları, ekstra depolama yuvaları ve PCIe genişleme yuvaları olmalıdır. Bu sayede gelecekte yeni bir sistem almak yerine mevcut sisteminize yükseltme yapabilirsiniz. Ölçeklenebilirlik, maliyetlerinizi azaltırken sistem esnekliğini artırır.
7. Teknik Destek ve Garanti Hizmeti
Sunucu seçiminde sadece teknik özellikler değil, ürünün arkasındaki destek de önemlidir. Dell, HPE, Lenovo gibi markalar kurumsal teknik destek hizmetleriyle ön plana çıkar. 7/24 destek, yerinde servis ve garanti süreleri, arıza anında iş sürekliliğinizi korumanız açısından önemlidir. Garanti süresinin yanı sıra, gerektiğinde hızlı yedek parça temini sağlayan tedarikçilerle çalışmak da büyük avantaj sağlar.
Sunucu yatırımı yaparken kısa vadeli düşünmek, ileride karşılaşılacak performans ve güvenlik sorunlarına yol açabilir. Bu nedenle alım kararı öncesinde kapsamlı bir ihtiyaç analizi yapılmalı ve yukarıda sıralanan tüm kriterler göz önünde bulundurulmalıdır. İyi planlanmış bir sunucu yatırımı, sadece bugünkü değil, gelecekteki operasyonel başarınız için de sağlam bir temel oluşturacaktır.
Eğer siz de işletmenize en uygun sunucu çözümlerini arıyorsanız, Hepsi Kurumsal üzerinden uzman desteği alarak doğru tercihi yapabilirsiniz.
Microsoft 365 ile Verimliliği Artırmanın 5 Yolu
Günümüz iş dünyasında zamandan tasarruf etmek ve verimliliği artırmak, başarıya ulaşmanın temel koşullarından biri haline geldi. Özellikle hibrit ve uzaktan çalışma modellerinin yaygınlaştığı bu dönemde, işletmelerin ihtiyaçlarına uyum sağlayabilen çözümler oldukça önem kazandı. Microsoft 365, bu noktada sunduğu uygulamalar ve entegre hizmetlerle kurumsal yapıları hem teknolojik hem de operasyonel anlamda bir üst seviyeye taşıyor. Bu yazıda, Microsoft 365 kullanarak iş verimliliğini nasıl artırabileceğinizi 5 temel başlık altında ele alıyoruz.
1. İşbirliği Araçlarıyla Ekip Performansını Artırın
Microsoft Teams, SharePoint ve OneDrive gibi araçlar sayesinde ekip üyeleri aynı belge üzerinde eşzamanlı çalışabilir, toplantılar düzenleyebilir ve bilgi paylaşımını kesintisiz sürdürebilir. Özellikle Microsoft Teams, görüntülü toplantılar, dosya paylaşımı ve sohbet özellikleriyle ofis içi iletişimi dijital ortama başarılı bir şekilde taşıyor. Bu sayede çalışanlar ister evden ister ofisten çalışsın, ekip içi koordinasyon korunur ve zaman kayıplarının önüne geçilir.
2. Otomasyon ile Zaman Kazanın
Microsoft 365’in sunduğu Power Automate uygulaması, tekrarlayan işleri otomatik hale getirerek zamandan tasarruf etmenizi sağlar. Örneğin, gelen bir e-postaya göre belirli bir klasöre dosya kaydetmek, görevleri otomatik oluşturmak veya onay süreçlerini başlatmak mümkün hale gelir. Bu otomasyonlar sayesinde manuel işler azalır, hata oranı düşer ve çalışanlar daha katma değerli işlere odaklanabilir.
3. Her Yerden Erişim ile Esnek Çalışmayı Destekleyin
Microsoft 365 tamamen bulut tabanlı olduğu için tüm belgelerinize, e-postalarınıza ve uygulamalara internet bağlantısı olan her yerden erişebilirsiniz. Bu özellik, uzaktan çalışan ekipler için büyük bir avantaj sağlar. Mobil uygulamalar sayesinde sadece bilgisayar değil, akıllı telefon ve tablet üzerinden de çalışmak mümkündür. Bu da iş süreçlerinin hızlanmasını ve daha çevik kararlar alınmasını sağlar.
4. Entegre Takvim ve Görev Yönetimi ile Zamanı Verimli Kullanın
Outlook ile entegre çalışan Microsoft To Do ve Planner uygulamaları, bireysel ve ekip bazlı görev takibini kolaylaştırır. Günlük, haftalık ya da proje bazlı planlamalar yapılabilir ve tüm ekip üyeleri kendi görevlerini net şekilde görebilir. Hatırlatmalar, önceliklendirme ve ilerleme takibi sayesinde zaman yönetimi daha etkin hale gelir. Ayrıca Outlook takvimi sayesinde toplantılar çakışmaz, önemli tarihleri kaçırma riski en aza iner.
5. Güvenlik ve Veri Koruma ile Kesintisiz İş Süreçleri
Veri güvenliği, günümüz dijital dünyasında her zamankinden daha kritik bir konudur. Microsoft 365, çok faktörlü kimlik doğrulama, veri kaybı önleme (DLP) ve tehdit algılama gibi güçlü güvenlik özellikleri sunar. Bu sayede hem çalışanlar hem de şirket verileri siber tehditlere karşı korunur. Güvenli bir altyapı, kesintisiz bir iş akışı için vazgeçilmezdir.
Microsoft 365, sadece bir ofis yazılım paketi değil; modern çalışma hayatının tüm ihtiyaçlarına yanıt veren kapsamlı bir çözümdür. Ekip çalışmasını kolaylaştırması, zamanı daha verimli kullanmayı sağlaması, uzaktan erişim imkânı sunması ve güvenliği ön planda tutması sayesinde işletmelerin dijital dönüşüm yolculuğunda en güçlü yardımcılarından biridir. Doğru şekilde kullanıldığında, Microsoft 365 ile işletme verimliliğinizi gözle görülür biçimde artırabilirsiniz.
NAS mı SAN mı? İşletmeniz İçin Hangisi Daha Avantajlı?
Veri depolama çözümleri, modern işletmelerin dijital altyapısının temelini oluşturur. Dosyaların güvenli bir şekilde saklanması, hızlı erişim sağlanması ve yedekleme süreçlerinin doğru yönetilmesi, şirketlerin verimliliğini doğrudan etkiler. Bu noktada işletmelerin karşısına iki temel çözüm çıkar: NAS (Network Attached Storage) ve SAN (Storage Area Network). Peki hangisi işletmeniz için daha avantajlıdır? Bu yazıda, NAS ve SAN sistemlerinin farklarını, avantajlarını ve kullanım alanlarını detaylı şekilde ele alıyoruz.
NAS (Network Attached Storage) Nedir?
NAS, ağ üzerinden erişilebilen bir dosya depolama cihazıdır. Genellikle birden fazla sabit diski barındıran bu sistem, işletmelerin merkezi bir noktadan dosya paylaşmasına ve yedekleme yapmasına olanak tanır. Kullanımı kolay arayüzleri, düşük maliyetli yapısı ve hızlı kurulum özellikleri sayesinde küçük ve orta ölçekli işletmeler için idealdir.
NAS’ın Avantajları:
- Kurulumu ve yönetimi kolaydır, BT uzmanı gerektirmez.
- Dosya paylaşımı ve yedekleme için uygundur.
- Düşük maliyetlidir.
- Ev ofisleri, küçük işletmeler ve şube ofisleri için idealdir.
Eğer şirketinizde dosya paylaşımı, günlük yedekleme ve temel veri güvenliği ihtiyaçları ön plandaysa NAS cihazları sizin için yeterli olabilir. Ayrıca sanallaştırma veya yüksek performans gerektiren uygulamalar çalıştırmıyorsanız NAS çözümü maliyet açısından da avantaj sağlayacaktır.
SAN (Storage Area Network) Nedir?
SAN, yüksek performans gerektiren uygulamalar için geliştirilmiş, özel bir veri depolama ağıdır. Genellikle fiber kanal veya iSCSI protokolü ile çalışır. Sunucularla depolama cihazları arasında blok seviyesinde veri aktarımı sağlar. Bu sayede veriler, son derece hızlı bir şekilde işlenebilir ve büyük miktarda veri aktarımı gerçekleştirilir.
SAN’ın Avantajları:
- Yüksek hızda veri aktarımı sağlar.
- Büyük veri kümeleri için uygundur.
- Kurumsal uygulamalar, veritabanları ve sanallaştırma ortamlarında tercih edilir.
- Genişletilebilir ve yüksek ölçeklenebilirlik sunar.
Eğer büyük miktarda veri işliyorsanız, sanal makineler kullanıyorsanız veya kritik iş uygulamaları yürütüyorsanız, SAN altyapısı sizin için daha uygundur. Özellikle büyük ölçekli işletmeler ve veri merkezleri için vazgeçilmez bir çözümdür.
NAS ve SAN Arasındaki Temel Farklar
| Özellik | NAS | SAN |
| Veri Aktarımı | Dosya bazlı (File-Level) | Blok bazlı (Block-Level) |
| Performans | Orta seviye | Yüksek |
| Maliyet | Düşük | Yüksek |
| Kullanım Alanı | Küçük/orta ölçekli işletmeler | Büyük ölçekli işletmeler, veri merkezleri |
| Yönetim | Kolay | Uzmanlık gerektirir |
| Kurulum | Hızlı ve basit | Karmaşık |
Her iki sistemin de güçlü yanları vardır, ancak tercih tamamen işletmenizin ihtiyaçlarına bağlıdır. Eğer küçük bir işletmeye sahipseniz, veri paylaşımı ve yedekleme için NAS sistemleri hem ekonomik hem de pratik olacaktır. Ancak yüksek performans, büyük veri işleme ve sanallaştırma ortamlarına ihtiyaç duyuyorsanız, SAN altyapısı uzun vadede daha doğru bir yatırım olacaktır.
Sonuç ve Öneriler
İşletmenizin büyüklüğü, veri işleme hızı, yedekleme stratejileri ve BT altyapınız, NAS mı yoksa SAN mı kullanmanız gerektiğini belirleyen başlıca faktörlerdir. Hepsi Kurumsal olarak, NAS ve SAN çözümlerinde sektörde önde gelen markaların ürünlerini sunuyoruz. Eğer sisteminize uygun çözüm konusunda kararsızsanız, uzman ekibimizle iletişime geçerek doğru tercihi yapabilirsiniz.
Sık Sorulan Sorular
1. NAS cihazları güvenli mi?
Evet. Şifreleme, kullanıcı yetkilendirme ve RAID desteği gibi birçok güvenlik önlemi sunar.
2. SAN sistemleri pahalı mı?
Evet, başlangıç maliyeti yüksektir ancak yüksek performans gerektiren sistemler için uzun vadede karlıdır.
3. Her NAS cihazı her ağda çalışır mı?
Genellikle evet. Ancak kurumsal ağlarda uyumluluk ve performans için teknik değerlendirme gerekir.
Dell vs HPE Sunucular: 2025 Karşılaştırması
Kurumsal altyapıların temel taşı olan sunucular, işletmelerin veri işleme, depolama ve güvenlik ihtiyaçlarını karşılamak için hayati önem taşır. Pazarın önde gelen iki oyuncusu olan Dell Technologies ve Hewlett Packard Enterprise (HPE), 2025 itibarıyla gelişmiş sunucu çözümleriyle dikkat çekmeye devam ediyor. Peki, Dell ve HPE sunucuları arasında seçim yaparken hangi kriterlere dikkat etmelisiniz? Bu yazıda performans, güvenilirlik, yönetim araçları, destek ve fiyat açısından Dell PowerEdge ile HPE ProLiant serilerini karşılaştırıyoruz.
Performans Karşılaştırması
2025 yılında hem Dell PowerEdge hem de HPE ProLiant sunucuları, Intel Xeon 5. Nesil ve AMD EPYC 9004 serisi işlemcileri desteklemektedir. Dell, PowerEdge R760 gibi modellerde yüksek frekanslı işlemciler ve gelişmiş soğutma sistemleri sunarak veri merkezlerinde yoğun iş yükleri için optimize edilmiştir. HPE ise ProLiant DL380 Gen11 gibi modellerle, özellikle bellek erişim hızlarında öne çıkmakta ve AI/ML uygulamaları için verimli bir altyapı sunmaktadır.
Genel olarak, Dell sunucular yüksek performans gerektiren uygulamalar ve sanallaştırma platformları için öne çıkarken, HPE sistemleri özellikle ölçeklenebilirlik ve bellek performansında avantaj sağlamaktadır.
Güvenilirlik ve Donanım Yapısı
Dell, sunucu mimarisinde dayanıklılığı ön planda tutarak otomatik hata düzeltme, gelişmiş termal yönetim ve yedekli bileşenlerle öne çıkıyor. Dell’in iDRAC (Integrated Dell Remote Access Controller) sistemi, donanım hatalarını önceden tespit edip yöneticilere uyarı verebiliyor.
HPE tarafında ise iLO (Integrated Lights-Out) yönetim aracı ile uzaktan donanım yönetimi oldukça güçlüdür. HPE sunucular, yüksek kaliteli bileşenleri ve HPE Smart Array RAID denetleyicileri ile güvenli ve hızlı veri aktarımı sağlar.
Her iki marka da sunucu sürekliliği ve güvenilirliği konusunda güçlü olsa da, HPE'nin donanım standardizasyonu ve genişletilebilirlik açısından bir adım önde olduğunu söylemek mümkün.
Yönetim ve İzleme Araçları
Uzaktan erişim, izleme ve yapılandırma gibi ihtiyaçlar söz konusu olduğunda Dell’in iDRAC ve HPE’nin iLO çözümleri 2025’te oldukça gelişmiş özellikler sunuyor. iDRAC 10 sürümü, HTML5 tabanlı kullanıcı arayüzü, canlı BIOS güncellemeleri ve otomatik donanım envanteri oluşturma gibi fonksiyonlarla yöneticilere zaman kazandırıyor.
HPE iLO 6 ise yapay zekâ destekli tahmine dayalı bakım (predictive analytics), otomatik sorun giderme ve güvenli firmware yönetimi gibi özelliklerle dikkat çekiyor. Özellikle güvenlik odaklı kurumlar için HPE’nin Silikon Seviyesinde Güvenlik (Silicon Root of Trust) mimarisi, kurumsal veri merkezlerinde büyük ilgi görüyor.
Teknik Destek ve Garanti Hizmetleri
Her iki üretici de dünya çapında destek ağına sahip olsa da Dell’in ProSupport ve ProSupport Plus hizmetleri, hızlı müdahale ve danışmanlık olanaklarıyla geniş bir müşteri memnuniyeti profili oluşturmuş durumda. Dell ayrıca, arızalı bileşenlerin otomatik raporlanmasını sağlayan destek yazılımı ile hızlı aksiyon alabiliyor.
HPE ise HPE Pointnext Tech Care hizmetleri ile profesyonel danışmanlık, teknik destek ve uzaktan izleme gibi hizmetleri bütünleştiriyor. Ayrıca HPE GreenLake platformu sayesinde hizmet olarak sunucu (Server as a Service) modeliyle işletmelere esneklik sağlıyor.
Fiyat ve Toplam Sahip Olma Maliyeti
Dell PowerEdge sunucular, genellikle yüksek performans ve yazılım-donanım entegrasyonu nedeniyle daha yüksek bir başlangıç maliyetine sahiptir. Ancak uzun vadeli bakım maliyetlerinin düşük olması, toplam sahip olma maliyetini (TCO) dengeler.
HPE ProLiant sunucular ise farklı yapılandırma opsiyonları ve daha esnek fiyatlandırma politikasıyla daha geniş bir müşteri kitlesine hitap eder. Ayrıca HPE GreenLake gibi tüketim bazlı çözümlerle donanım maliyetlerini operasyonel giderlere çevirmek mümkün hale gelir.
Hangi Marka Kimler İçin Uygun?
- Dell PowerEdge: Sanallaştırma, yüksek işlem gücü ve performans odaklı yapılar için idealdir. Büyük veri işleme, yüksek yoğunluklu veri merkezleri ve AI projelerinde tercih edilebilir.
- HPE ProLiant: Ölçeklenebilirlik, enerji verimliliği ve güvenlik odaklı kurumlar için uygundur. Finans, sağlık ve kamu gibi sektörlerde güçlü donanım ve yazılım uyumu sunar.
En İyi Antivirüs Yazılımları Karşılaştırması: ESET vs Kaspersky vs Trellix
Kurumsal veya bireysel düzeyde dijital güvenlik, günümüzde teknoloji yatırımlarının temel taşlarından biri haline geldi. Artan siber saldırılar, zararlı yazılımlar ve veri ihlalleri; antivirüs çözümlerini sadece bir seçenek değil, bir zorunluluk haline getirdi. Peki piyasadaki en popüler antivirüs yazılımlarından ESET, Kaspersky ve Trellix arasında hangisi sizin için daha uygun?
Bu yazımızda, üç büyük güvenlik çözümünü kapsamlı şekilde karşılaştırıyor, avantajlarını ve ideal kullanım alanlarını detaylandırıyoruz.
1. ESET: Hız, Hafiflik ve Güçlü Koruma
ESET, özellikle düşük sistem kullanımı ve kullanıcı dostu arayüzü ile tanınıyor. Merkezi Slovakya’da bulunan şirket, yıllardır hem bireysel hem kurumsal çözümler sunarak siber güvenlik dünyasında güçlü bir yer edindi.
Avantajları:
- Gerçek zamanlı koruma ve düşük kaynak tüketimi
- Gelişmiş tehdit algılama sistemleri (heuristic analiz)
- Ransomware kalkanı ve UEFI taraması gibi ek güvenlik modülleri
- Kurumsal cihaz yönetimi için ESET PROTECT konsolu
Küçük ve orta ölçekli işletmeler ile düşük sistem yükü isteyen kullanıcılar için ideal. Ayrıca uzak yönetim kabiliyeti sayesinde IT yöneticileri için pratik çözümler sunar.
2. Kaspersky: Kapsamlı Güvenlik ve Gelişmiş Kontrol
Kaspersky, yıllardır antivirüs denildiğinde akla gelen ilk markalardan biri. Gelişmiş tehdit algılama motoru, ağ güvenliği araçları ve veri sızıntısı önleme modülleri ile dikkat çekiyor.
Avantajları:
- En yüksek skorları alan tehdit tespit motoru
- Dosya, e-posta, internet ve ağ trafiğini eş zamanlı tarama
- Uçtan uca şifreleme desteği
- Çocuk koruma ve VPN özellikleri (bireysel sürümlerde)
Orta ve büyük ölçekli işletmeler, kamu kurumları ve kapsamlı ağ yönetimi gerektiren yapılar için son derece uygun. Güvenlik politikalarının detaylı şekilde belirlenebildiği ortamlarda fark yaratır.
3. Trellix: Kurumsal Güvenlikte Yeni Nesil Yaklaşım
Trellix, McAfee Enterprise ve FireEye birleşiminden doğmuş bir siber güvenlik markasıdır. Özellikle XDR (Extended Detection and Response) yaklaşımı ve yapay zekâ destekli tehdit algılama çözümleri ile modern BT altyapıları için yenilikçi çözümler sunar.
Avantajları:
- Gelişmiş tehdit istihbaratı ve davranışsal analiz
- Makine öğrenimi destekli güvenlik önlemleri
- Bulut, ağ ve uç nokta bütünleşik koruması
- Otomatik olay müdahale ve analiz sistemleri
Geniş BT altyapısına sahip kurumlar, SOC ekipleri ve siber güvenlik odaklı operasyonları olan işletmeler için uygun. Özellikle merkezi izleme, otomatikleştirilmiş olay yanıtı ve API entegrasyonları arayan kurumlara yöneliktir.
Performans Karşılaştırması
| Özellik | ESET | Kaspersky | Trellix |
| Sistem Tüketimi | Düşük | Orta | Orta-Yüksek |
| Tehdit Algılama | Yüksek | Çok Yüksek | Çok Yüksek |
| Uygunluk (KOBİ - Kurum) | KOBİ | Kurum ve KOBİ | Büyük Kurumlar |
| Yönetim Konsolu | ESET Protect | Kaspersky Security Center | Trellix Helix |
| Entegrasyon Yeteneği | Sınırlı | Orta | Geniş API desteği |
Her üç antivirüs yazılımı da kendi alanlarında güçlüdür ancak doğru tercih, kurumun ihtiyacına göre şekillenmelidir.
- Yeni başlayanlar veya KOBİ düzeyindeki işletmeler için ESET, düşük kaynak kullanımı ve pratik yönetimi ile öne çıkar.
- Genişletilmiş güvenlik önlemleri ve kullanıcı dostu kontrol isteyen firmalar için Kaspersky dengeli bir seçimdir.
- Gelişmiş siber güvenlik altyapısı ve yapay zekâ temelli koruma arayan büyük ölçekli kurumlar için Trellix fark yaratır.
Firewall Cihazı Seçerken Nelere Dikkat Etmeli?
Günümüzde kurumların bilgi güvenliğini sağlamak, siber saldırılara karşı koruma mekanizmalarını güçlendirmek için firewall cihazları kritik bir rol oynar. Firewall, ağ trafiğini izleyerek yetkisiz erişimleri engelleyen temel güvenlik katmanlarından biridir. Ancak piyasada çok sayıda farklı marka ve modelde firewall cihazı bulunması, doğru cihazı seçmeyi zorlaştırabilir. Bu yazıda, firewall cihazı seçerken dikkat edilmesi gereken temel kriterleri detaylıca inceleyeceğiz.
Firewall Nedir ve Neden Önemlidir?
Firewall, iç ağ ile dış dünya arasındaki veri trafiğini kontrol eden ve filtreleyen bir ağ güvenlik cihazıdır. Yetkisiz erişimleri engeller, ağ saldırılarını tespit eder ve kurumun bilgi güvenliğini sağlar. Özellikle siber tehditlerin artmasıyla birlikte, güçlü bir firewall cihazı olmazsa olmaz hale gelmiştir.
Firewall Cihazı Seçerken Dikkat Edilmesi Gerekenler
1. Kurumun İhtiyaçları ve Ağ Büyüklüğü
Firewall cihazı seçiminin ilk adımı, kurumun mevcut ve gelecekteki ihtiyaçlarının belirlenmesidir. Küçük işletmelerle büyük kurumsal yapılar için gereksinimler farklıdır. Ağda aynı anda kaç cihazın bağlanacağı, internet hızları ve kullanılan uygulamalar değerlendirilmelidir. Büyük kurumlarda yüksek performans ve ölçeklenebilirlik sunan cihazlar tercih edilmelidir.
2. Performans ve Bant Genişliği
Firewall cihazının performansı, veri paketlerini ne kadar hızlı işleyebildiğiyle doğrudan ilgilidir. Cihazın desteklediği maksimum bant genişliği, kurumun internet hızı ve ağ trafiğine uygun olmalıdır. Yetersiz performans, ağda gecikmelere ve bağlantı problemlerine yol açabilir.
3. Güvenlik Özellikleri
Günümüz firewall cihazları yalnızca temel paket filtreleme yapmakla kalmaz, aynı zamanda gelişmiş tehdit önleme sistemleri sunar. IPS (Saldırı Önleme Sistemi), VPN desteği, uygulama kontrolü, içerik filtreleme, antimalware ve sandboxing gibi özelliklerin varlığı tercih sebebidir. Bu fonksiyonlar, kurumun güvenlik seviyesini ciddi oranda artırır.
4. Yönetim ve Kullanıcı Dostu Arayüz
Firewall cihazının kolay yönetilebilir olması önemlidir. Web tabanlı arayüzler, merkezi yönetim konsolları ve otomatik güncelleme seçenekleri kullanımı kolaylaştırır. IT departmanının teknik bilgi seviyesi de göz önünde bulundurulmalıdır.
5. Ölçeklenebilirlik ve Geleceğe Yönelik Destek
Firewall seçerken kurumun büyüme planları da dikkate alınmalıdır. Artan kullanıcı sayısı ve yeni servis ihtiyaçlarına hızlı uyum sağlayabilen, modüler yapıda cihazlar tercih edilmelidir. Ayrıca üretici desteği ve yazılım güncellemeleri sürekliliği kritik unsurlardandır.
6. Fiyat ve Toplam Sahip Olma Maliyeti (TCO)
Firewall cihazının fiyatı önemli olmakla birlikte, satın alma maliyetinin yanı sıra kurulum, bakım, lisanslama ve güncelleme giderleri de hesaba katılmalıdır. Ucuz bir cihaz başlangıçta cazip görünebilir ancak uzun vadede ek maliyetler yaratabilir.
7. Markalar ve Referanslar
Piyasada Cisco, Fortinet, Palo Alto Networks, Check Point, Sophos gibi alanında güçlü ve yaygın kullanılan markalar bulunmaktadır. Güvenilir üreticilerden ürün almak, cihazın performans ve güvenilirliğini garanti altına alır. Ayrıca sektör referansları ve müşteri yorumları incelenmelidir.
8. Uyumluluk ve Entegrasyon
Firewall cihazının mevcut ağ altyapısı ve diğer güvenlik sistemleriyle uyumlu olması gerekir. Özellikle SIEM, antivirüs ve diğer izleme sistemleriyle entegrasyon sağlayabilen cihazlar tercih edilmelidir. Bu sayede bütünleşik bir güvenlik ekosistemi kurulabilir.
9. Fiziksel ve Sanal Seçenekler
Günümüzde hem fiziksel firewall cihazları hem de sanal (virtual) firewall çözümleri mevcuttur. Bulut tabanlı altyapılar için sanal firewall tercih edilirken, fiziksel cihazlar ise on-premise sistemlerde yaygın kullanılır. Kurumun altyapısı ve ihtiyaçları doğrultusunda seçim yapılmalıdır.
Firewall cihazı seçimi, kurumun bilgi güvenliğini doğrudan etkileyen kritik bir karardır. İhtiyaçların doğru analiz edilmesi, performans, güvenlik özellikleri, yönetilebilirlik, bütçe ve markalar gibi pek çok kriter bir arada değerlendirilmelidir. Doğru firewall cihazı ile kurumunuzun ağ güvenliği sağlam temellere oturur, olası siber tehditlere karşı etkili koruma sağlanır.
Proxmox vs VMware: Sanallaştırma Çözümleri Karşılaştırması
Sanallaştırma teknolojileri, modern veri merkezlerinin ve BT altyapılarının temel yapı taşlarından biri haline gelmiştir. İşletmeler, fiziksel sunucular üzerindeki kaynakları daha verimli kullanmak, maliyetleri düşürmek ve sistem yönetimini kolaylaştırmak amacıyla sanallaştırma çözümlerine yönelmektedir. Bu alanda en çok tercih edilen iki platform ise Proxmox Virtual Environment (PVE) ve VMware vSphere/ESXi’dir.
Bu yazıda, Proxmox ve VMware’in özelliklerini, avantajlarını, dezavantajlarını ve hangi kullanım senaryolarında daha uygun olduklarını detaylı şekilde ele alacağız.
1. Genel Bakış
VMware, kurumsal düzeyde sanallaştırma çözümleri sunan lider bir markadır. vSphere platformu, yüksek güvenilirlik, ölçeklenebilirlik ve kurumsal destek avantajıyla öne çıkar. Genellikle büyük şirketler ve veri merkezleri tarafından tercih edilir.
Proxmox ise açık kaynak kodlu ve Debian tabanlı bir sanallaştırma platformudur. KVM tabanlı sanal makineler ve LXC konteyner desteğiyle hem esnek hem de düşük maliyetli bir çözüm sunar. Özellikle küçük ve orta ölçekli işletmeler ile teknik yeterliliğe sahip ekipler tarafından tercih edilmektedir.
2. Kurulum ve Kullanım Kolaylığı
VMware ESXi, kurulum sırasında basit bir arayüz sunar. Ancak, gelişmiş özellikler ve merkezi yönetim için vCenter Server gibi ek bileşenlere ihtiyaç duyulur. Bu da yapılandırmayı daha karmaşık hale getirebilir.
Proxmox, tek bir ISO dosyasıyla kurulabilir ve web arayüzü üzerinden tüm yapılandırmalar kolayca yapılabilir. Kullanımı oldukça sezgiseldir ve tüm işlevler tek merkezden yönetilebilir.
3. Lisanslama ve Maliyet
VMware’in en büyük dezavantajlarından biri lisanslama maliyetidir. Temel ESXi versiyonu ücretsizdir ancak birçok gelişmiş özellik (yüksek erişilebilirlik, yedekleme, canlı taşıma gibi) sadece ücretli sürümlerde sunulur. Bu da özellikle KOBİ’ler için ciddi bir bütçe gerektirir.
Proxmox ise açık kaynak lisanslıdır. Temel özellikleri tamamen ücretsizdir. Sadece kurumsal destek ve güncelleme abonelikleri ücretlidir. Ancak ücretli abonelik alınmasa dahi sistem kullanılabilir.
4. Özellikler ve Performans
VMware, yıllardır bu alanda geliştirilen teknolojileriyle yüksek performans sunar. vMotion (canlı taşıma), DRS (kaynak dağıtımı), HA (yüksek erişilebilirlik) gibi kurumsal özellikler sistemin istikrarını artırır.
Proxmox, sanal makineler için KVM, konteynerler için LXC desteği sunar. Ceph ile entegre çalışabilmesi sayesinde ölçeklenebilir depolama çözümleriyle yüksek performans elde edilebilir. Ayrıca ZFS dosya sistemiyle anlık yedekleme (snapshot) gibi gelişmiş özellikler sunar.
5. Yedekleme ve Geri Yükleme
VMware ortamında yedekleme çözümleri genellikle üçüncü taraf yazılımlar (Veeam, Nakivo gibi) ile sağlanır. Bu yazılımlar genellikle lisanslı ve maliyetlidir.
Proxmox, kendi içinde yerleşik olarak Proxmox Backup Server entegrasyonu sunar. Tam yedekleme, artımlı yedekleme ve zamanlanmış görevler gibi işlemler doğrudan arayüzden kolayca yapılabilir.
6. Topluluk ve Destek
VMware, dünya çapında kurumsal destek sunar ve geniş bir teknik destek ağına sahiptir. Bu da büyük şirketler için büyük bir avantajdır.
Proxmox ise güçlü bir açık kaynak topluluğuna sahiptir. Forumlar, GitHub deposu ve belgeler sayesinde çoğu problem kısa sürede çözülebilir. Ücretli kurumsal destek seçeneği de bulunmaktadır.
7. Hangi İşletme İçin Hangi Platform?
| İşletme Türü | Önerilen Platform |
| Küçük işletmeler | Proxmox |
| Orta ölçekli firmalar | Proxmox veya VMware Essentials |
| Büyük ölçekli kurumlar | VMware |
| Açık kaynak sevenler | Proxmox |
| Lisans bütçesi olmayanlar | Proxmox |
| Kesintisiz kurumsal destek isteyenler | VMware |
İşletmeniz için en doğru tercihi yaparken altyapınız, bütçeniz ve IT ekibinizin teknik yeterliliğini göz önünde bulundurmanız önemlidir.
WiFi 6E ile Gelen Yenilikler ve Kurumsal Avantajları
Kablosuz ağ teknolojileri, günümüz işletmeleri için kritik bir altyapı unsuru haline gelmiştir. WiFi 6E, bu alanda devrim niteliğinde bir gelişme sunarak daha hızlı, daha güvenli ve daha verimli bir kablosuz bağlantı deneyimi sağlar. Özellikle kurumsal ortamlar için WiFi 6E, ciddi avantajlar sunarak yüksek performanslı bir ağ altyapısının temelini oluşturur.
Peki, WiFi 6E nedir, hangi yenilikleri getirir ve kurumlar bu yeni teknolojiye neden geçmelidir?
WiFi 6E Nedir?
WiFi 6E, WiFi 6 (802.11ax) teknolojisinin genişletilmiş versiyonudur ve 6 GHz frekans bandında çalışır. Bu, geleneksel 2.4 GHz ve 5 GHz bantlarının yanında yeni bir frekans spektrumu anlamına gelir. 6 GHz bandı, daha yüksek hızlar, daha az parazit ve daha fazla kapasite sunar. Özellikle yoğun ağ trafiği olan iş yerlerinde bu yeni bant büyük bir avantaj sağlar.
WiFi 6E sayesinde çok sayıda cihazın aynı anda yüksek hızda bağlantı kurması mümkün hale gelir. Bu da modern ofislerdeki cihaz yoğunluğunu kaldırabilecek güçlü bir altyapı sağlar.
WiFi 6E ile Gelen Yenilikler
1. 6 GHz Bandı ile Geniş Spektrum
WiFi 6E’nin en büyük farkı, 6 GHz frekans bandını kullanmasıdır. Bu bant, 1200 MHz’lik geniş bir spektrum sunar ve bu sayede daha fazla sayıda geniş kanal kullanılabilir. 160 MHz kanal genişlikleriyle çalışan bağlantılar, gigabit düzeyinde hızlar sunabilir. Bu durum, ağ tıkanıklığını azaltır ve cihazlar arası veri iletimini hızlandırır.
2. Daha Temiz ve Parazitsiz Bir Ortam
5 GHz bandı artık birçok cihaz tarafından kullanıldığı için zamanla yoğunlaştı. WiFi 6E’nin 6 GHz bandı ise yalnızca bu teknolojiyi destekleyen yeni nesil cihazlara açık olduğu için daha temiz ve parazitsiz bir bağlantı ortamı sunar. Bu, özellikle video konferans, IP tabanlı telefon görüşmeleri ve düşük gecikme gerektiren uygulamalarda önemli bir fark yaratır.
3. Daha Düşük Gecikme Süresi
WiFi 6E, daha hızlı veri işleme yeteneği ve daha geniş kanal kapasitesi ile düşük gecikme süresi sunar. Bu özellik, özellikle oyun geliştirme, canlı yayın, sanal gerçeklik ve uzaktan destek gibi gecikmeye duyarlı uygulamalar için büyük önem taşır.
4. Güçlü Güvenlik Standartları
WiFi 6E ile birlikte gelen WPA3 protokolü, daha güvenli bir kablosuz bağlantı sunar. Bu güvenlik standardı sayesinde şifrelemeler daha güçlüdür ve dış tehditlere karşı daha dayanıklı bir yapı sağlanır. Özellikle hassas verilerin işlendiği sektörlerde bu güvenlik seviyesi büyük avantaj sunar.
Kurumsal Kullanımda WiFi 6E’nin Avantajları
1. Artan Cihaz Sayısına Uyum
Modern iş yerlerinde çalışan başına birden fazla cihaz düşmektedir. Bu cihazlar arasında dizüstü bilgisayarlar, akıllı telefonlar, yazıcılar, güvenlik sistemleri ve IoT cihazları yer alır. WiFi 6E, bu yüksek yoğunluklu cihaz ortamlarında kararlı ve hızlı bağlantı sağlayarak üretkenliği destekler.
2. IoT Cihazları ile Uyum
Akıllı ofisler yaygınlaştıkça, sensörler, kameralar ve otomasyon sistemleri gibi IoT cihazlarının sayısı artmaktadır. WiFi 6E, bu cihazlar için gerekli olan düşük gecikmeli ve güvenilir bağlantıyı sağlar. Bu da iş süreçlerinin kesintisiz bir şekilde yürütülmesine katkı sunar.
3. Uzaktan Çalışmaya Uygun Altyapı
Bulut tabanlı yazılımların ve uzaktan çalışma modellerinin yaygınlaştığı günümüzde, ağ performansı her zamankinden daha kritik hale gelmiştir. WiFi 6E, yüksek bant genişliği ve düşük gecikme süreleri ile uzaktan çalışan ekiplerin ihtiyaç duyduğu stabil bağlantı ortamını sunar.
4. Geleceğe Yatırım
WiFi 6E, önümüzdeki yıllarda standart haline gelecek bir teknoloji olarak değerlendiriliyor. Bu teknolojiye erken geçiş yapmak, işletmelerin gelecekteki ihtiyaçlarını bugünden karşılayabilecek altyapıyı kurmasına olanak tanır. Aynı zamanda uzun vadede maliyet avantajı sağlar.
WiFi 6E Kurumsal Altyapılar İçin Stratejik Bir Yatırımdır
WiFi 6E, yalnızca hız artışı değil; daha kararlı, daha güvenli ve daha verimli bir bağlantı deneyimi sunar. Kurumsal ağlar için bu teknolojiye geçiş yapmak, yalnızca performans değil aynı zamanda iş sürekliliği, veri güvenliği ve müşteri memnuniyeti açısından da büyük katkı sağlar.
Özellikle çok katmanlı güvenlik yapıları, yüksek yoğunluklu cihaz ortamları ve mobil çalışan sistemlerin bulunduğu işletmeler için WiFi 6E artık bir lüks değil, bir ihtiyaçtır. Yeni nesil kablosuz ağ teknolojileriyle işletmenizi geleceğe taşımanın şimdi tam zamanı.
Switch Nedir? Katman 2 ve Katman 3 Switch Arasındaki Farklar
Switch, kurumsal ağların temel yapı taşlarından biridir. Bilgisayarlar, sunucular ve diğer ağ cihazları arasında veri paketlerini yönlendirerek ağ performansını artırır ve iletişimi hızlandırır. Günümüzde farklı ihtiyaçlara göre tasarlanmış birçok switch türü bulunmaktadır. En çok bilinenleri ise Katman 2 (Layer 2) ve Katman 3 (Layer 3) switchlerdir. Bu yazıda switch nedir, Katman 2 ve Katman 3 switchler arasındaki temel farklar nelerdir detaylı şekilde inceleyeceğiz.
Switch Nedir?
Switch, ağdaki cihazları birbirine bağlayan ve veri trafiğini yöneterek doğru hedefe ileten bir ağ donanımıdır. Ana görevi, kendisine bağlı cihazlar arasında veriyi alıp iletmektir. Switch, ağda verinin doğru noktaya ulaşmasını sağlamak için MAC adreslerini kullanır. Böylece veri paketleri sadece hedef cihaza yönlendirilir ve ağda gereksiz trafik azaltılır.
Switchler, küçük ofislerden büyük kurumsal ağlara kadar her ölçekte kullanılabilir. Günümüzde birçok üretici (Cisco, HPE, Dell, Ubiquiti vb.) farklı kapasite ve özelliklerde switch modelleri sunmaktadır.
Katman 2 Switch Nedir?
Katman 2 switch, OSI modelinin ikinci katmanı olan Veri Bağlantı Katmanı (Data Link Layer) seviyesinde çalışır. Bu switch türü, veri paketlerini MAC adreslerine göre yönlendirir. Temel işlevleri şunlardır:
- MAC Adresi Tablosu Tutma: Switch, bağlı cihazların MAC adreslerini öğrenir ve bir tablo oluşturur. Böylece veri paketlerini doğru porta iletir.
- Frame Yönlendirme: Paketlerin içindeki frame bilgilerini okur ve sadece hedefe yönlendirir.
- Broadcast ve Multicast Desteği: Ağdaki broadcast ve multicast trafiğini yönetir.
- VLAN Desteği: Sanal LAN’lar oluşturabilir, ağ segmentlerini izole ederek güvenlik ve performans artırır.
Katman 3 Switch Nedir?
Katman 3 switch, OSI modelinin üçüncü katmanı olan Ağ Katmanı (Network Layer) seviyesinde çalışan gelişmiş bir switch türüdür. Hem Katman 2 özelliklerine sahiptir hem de IP adreslerine göre veri yönlendirme yeteneği sunar. Katman 3 switchlerin temel özellikleri:
- IP Routing: IP paketlerini yönlendirir, farklı alt ağlar arasında iletişim sağlar.
- Gelişmiş Yönlendirme Protokolleri: OSPF, RIP gibi protokolleri destekleyerek ağ trafiğini optimize eder.
- VLAN Routing (Inter-VLAN Routing): Farklı VLAN’lar arasında veri alışverişini mümkün kılar.
- Yüksek Performans: Router işlevlerini donanım tabanlı hızlı şekilde gerçekleştirir.
Katman 2 ve Katman 3 Switch Arasındaki Farklar
| Özellik | Katman 2 Switch | Katman 3 Switch |
| Çalışma Katmanı | Veri Bağlantı Katmanı (Layer 2) | Ağ Katmanı (Layer 3) |
| Yönlendirme | MAC adresine göre paket iletimi | IP adresine göre paket yönlendirme |
| Routing Desteği | Yok | Var (Inter-VLAN routing dahil) |
| VLAN Yönetimi | VLAN oluşturabilir, ancak farklı VLANlar arası routing yapamaz | VLAN’lar arası routing yapabilir |
| Kullanım Alanı | Küçük ve orta ölçekli LAN’lar | Büyük ağlar, veri merkezleri, kampüs ağları |
| Donanım Maliyeti | Genellikle daha uygun fiyatlı | Daha pahalı ve gelişmiş özelliklere sahip |
- Katman 2 switchler, temel ağ ihtiyaçları için yeterlidir. Küçük ve orta ölçekli işletmelerde, cihazların aynı IP ağı içinde olduğu durumlarda tercih edilir. VLAN yönetimi sayesinde ağ segmentasyonu sağlamak isteyenler için idealdir.
- Katman 3 switchler, farklı alt ağların bulunduğu, yüksek performans ve gelişmiş yönlendirme gerektiren kurumsal ağlar için uygundur. Birden çok VLAN ve subnet’in olduğu ortamlar için olmazsa olmazdır. Router özelliklerini donanım bazında hızlıca sağlayarak ağ trafiğini optimize eder.
HepsiKurumsal.com olarak, Cisco, HPE, Dell, Ubiquiti gibi markaların hem Katman 2 hem de Katman 3 switch modellerini sunuyoruz. İhtiyacınıza uygun switch seçimi ve teknik destek için bizimle iletişime geçebilirsiniz.
Kurumsal Donanım Kiralama mı Satın Alma mı? Hangisi Daha Karlı?
Donanım Satın Alma Nedir?
İşletmelerin dijitalleşme süreciyle birlikte teknolojik altyapı ihtiyacı her geçen gün artıyor. Bu noktada firmaların en çok karşılaştığı kararlardan biri, donanım yatırımlarında satın alma mı yoksa kiralama mı daha mantıklı olur sorusudur. Her iki seçeneğin de avantajları ve dezavantajları bulunmakla birlikte, şirketlerin büyüklüğü, sektörü ve dijital hedefleri bu kararı doğrudan etkiler. Bu yazımızda, kurumsal donanım yatırımlarında kiralama ve satın alma seçeneklerini karşılaştırıyor, hangi durumlarda hangisinin daha avantajlı olduğunu değerlendiriyoruz.
Kurumsal donanım satın alma, firmanın sunucu, switch, firewall, masaüstü bilgisayar gibi BT ekipmanlarını kendi mülkiyetine geçirecek şekilde satın almasıdır. Bu yöntem, genellikle uzun vadeli kullanım planlayan kurumlar tarafından tercih edilir. Satın alınan ekipman, muhasebe kayıtlarında demirbaş olarak yer alır ve amortismana tabi tutulur.
Avantajları:
- Donanım mülkiyeti şirkette olur.
- Uzun vadede maliyet avantajı sağlayabilir.
- Kiralama süresi gibi sınırlamalar yoktur.
- Donanım üzerinde tam kontrol sağlanır.
- Yüksek başlangıç maliyeti gerektirir.
- Bakım ve onarım giderleri firmaya aittir.
- Teknoloji hızla eskidiği için cihazlar kısa sürede demode olabilir.
- Nakit akışını olumsuz etkileyebilir.
Donanım kiralama, şirketlerin belirli bir süre için ihtiyaç duydukları teknolojik ekipmanları dışarıdan kiralayarak kullanmalarıdır. Kiralama süresi genellikle 12 ila 36 ay arasında değişir. Bu yöntem, esnek bütçeli veya geçici projeler yürüten işletmeler için ideal bir çözümdür.
Avantajları:
- Başlangıç maliyeti düşüktür.
- Teknolojik yeniliklere kolay adapte olunur.
- Bakım, destek ve garanti genellikle kiralama şirketi tarafından sağlanır.
- Bütçeleme ve nakit akışı açısından kolaylık sağlar.
- Proje bazlı veya kısa süreli ihtiyaçlara uygundur.
- Uzun vadede toplam maliyet, satın almaya göre daha yüksek olabilir.
- Donanım mülkiyeti firmaya geçmez.
- Kiralama sözleşmeleri bazı esneklikleri kısıtlayabilir.
Satın Alma Daha Uygun Olduğunda:
- BT altyapısı uzun süre kullanılacaksa
- Kurumun güçlü bir nakit rezervi varsa
- Yıllık bütçeleme sürecinde sermaye harcamasına (CAPEX) öncelik veriliyorsa
- Donanım üzerinde tam kontrol isteniyorsa
- Bütçe kısıtlıysa ve operasyonel harcamalar (OPEX) tercih ediliyorsa
- Kısa vadeli proje veya geçici lokasyon için donanım gerekiyorsa
- Hızla değişen teknolojilere kolay adapte olunmak isteniyorsa
- Donanım arızalarıyla uğraşmak yerine dış destek isteniyorsa
Satın alma yöntemi, donanımı amortisman süresi boyunca kullanma amacı taşıdığı için sermaye gideri (CAPEX) olarak değerlendirilir. Kiralama ise operasyonel gider (OPEX) sınıfına girer. Bu, özellikle büyük işletmelerde muhasebesel ve vergi avantajları açısından önem taşır.
Kiralama ile işletmeler her yıl yenilenen, desteklenen ve garanti kapsamındaki cihazlara sahip olurken; satın alma durumunda aynı cihazların yıllık bakım maliyeti, lisans yenilemeleri ve eskime riski maliyeti artırabilir. Özellikle teknoloji hızla gelişirken 3 yıl önce alınan bir sunucunun bugünkü verimliliği yeterli olmayabilir.
Güncel Trendler ve Kurumsal Tercihler
Son yıllarda Türkiye'de ve dünyada birçok kurum, hibrit modelleri tercih ediyor. Yani bazı kritik sistemler için satın alma, bazı geçici ya da değişken projeler için ise kiralama modelleri uygulanıyor. Ayrıca "as-a-service" kavramlarının yaygınlaşmasıyla donanım hizmetlerinin de tıpkı yazılım gibi abonelik modeliyle sunulduğu Device-as-a-Service (DaaS) çözümleri öne çıkıyor.
Kurumsal donanım yatırımlarında satın alma ya da kiralama arasında seçim yaparken, sadece maliyet değil; operasyonel esneklik, büyüme planları, teknoloji takibi ve destek süreçleri de göz önünde bulundurulmalıdır. Küçük ve orta ölçekli işletmeler genellikle nakit akışlarını korumak adına kiralamayı tercih ederken; büyük işletmeler uzun vadeli kullanım planları doğrultusunda satın alma yöntemine yönelebilir.
Her iki seçeneğin de doğru kullanımı, kurumun teknolojiye erişimini hızlandırır ve rekabet gücünü artırır.
Yeni Nesil VPN Çözümleri: SASE ve ZTNA ile Güvenli Bağlantı
Geleneksel VPN çözümleri, uzun yıllar boyunca uzak bağlantıların güvenliğini sağlamakta etkili oldu. Ancak günümüzün dağıtık iş gücü, bulut tabanlı uygulamaları ve siber tehditlerin karmaşıklığı, artık daha gelişmiş ve esnek güvenlik çözümlerini zorunlu hale getiriyor. Bu noktada karşımıza çıkan iki önemli teknoloji SASE (Secure Access Service Edge) ve ZTNA (Zero Trust Network Access) oluyor.
Bu yazıda, geleneksel VPN teknolojilerinin sınırlarını, SASE ve ZTNA’nın sunduğu avantajları ve kurumların neden bu yeni nesil çözümlere yönelmesi gerektiğini ele alıyoruz.
Geleneksel VPN’ler Artık Yeterli Değil
VPN (Virtual Private Network), uzaktaki kullanıcıların şirket ağına güvenli bir tünel üzerinden erişmesini sağlar. Ancak VPN’lerin temel problemi, erişim sağlandıktan sonra kullanıcının tüm ağa erişim iznine sahip olmasıdır. Bu durum, özellikle kötü amaçlı yazılımlar ya da ele geçirilmiş kullanıcı hesapları söz konusu olduğunda ciddi bir risk oluşturur.
Ayrıca VPN’ler genellikle fiziksel ofis merkezine bağlandığı için performans sorunları yaşanabilir. Uygulamalar artık bulutta barındırıldığından, VPN üzerinden önce merkeze sonra buluta gitmek verimsiz bir yol olur.
Zero Trust Network Access (ZTNA) Nedir?
ZTNA, geleneksel VPN'lerin sunduğu geniş erişim yetkisi yerine, kullanıcıya sadece ihtiyaç duyduğu uygulama ve hizmetlere erişim izni verir. “Asla güvenme, daima doğrula” prensibiyle çalışır. ZTNA ile kullanıcılar kimlik doğrulama, cihaz durumu ve konum gibi faktörlere göre sürekli olarak denetlenir.
ZTNA’nın avantajları:
- Minimum erişim yetkisi sayesinde saldırı yüzeyini azaltır
- Kimlik doğrulama ve erişim kontrolü sürekli olarak yapılır
- Uygulama bazlı erişim sağlar, tüm ağa değil sadece gerekli kaynaklara izin verir
- Uzak çalışanlar için daha güvenli bir bağlantı deneyimi sunar
SASE, ağ ve güvenlik fonksiyonlarını bulut ortamında birleştiren bir mimaridir. İçerisinde ZTNA, SD-WAN, güvenli web geçidi (SWG), bulut erişim güvenlik aracı (CASB) ve tehdit önleme servisleri yer alır. SASE sayesinde kullanıcılar, dünyanın neresinde olursa olsun, internet üzerinden doğrudan ve güvenli bir şekilde uygulamalara erişebilir.
SASE’nin sunduğu avantajlar:
- Tümleşik ağ ve güvenlik hizmetleri
- Konumdan bağımsız erişim kontrolü
- Uygulamalara doğrudan bağlantı, düşük gecikme süresi
- Dinamik ölçeklenebilirlik ve merkezi yönetim
Bu iki teknoloji birlikte kullanıldığında, sadece erişimi güvence altına almakla kalmaz, aynı zamanda kurumun BT altyapısını daha esnek ve verimli hale getirir. Özellikle hibrit çalışma modeline geçen şirketler için bu çözümler kaçınılmaz hale gelmiştir.
ZTNA ile mikro segmentasyon sağlanırken, SASE altyapısı tüm bağlantıların merkezi olarak denetlenmesini ve korunmasını sağlar. Böylece hem kullanıcı deneyimi iyileşir hem de güvenlik politikaları daha kolay uygulanabilir hale gelir.
Geçiş Süreci: Gelenekselden Yeniliğe
Kurumların SASE veya ZTNA çözümlerine geçiş yaparken dikkat etmesi gereken bazı başlıklar şunlardır:
- Mevcut ağ yapısının değerlendirilmesi
- Bulut uygulamaların konumu ve erişim senaryolarının analizi
- Kullanıcı kimlik yönetimi sistemlerinin entegrasyonu
- Cihaz uyumluluğu ve güvenlik politikalarının belirlenmesi
Siber tehditlerin artışı, çalışanların farklı lokasyonlardan çalışması ve bulut uygulamalarının yaygınlaşması, klasik VPN çözümlerinin artık yetersiz olduğunu gösteriyor. ZTNA ve SASE, hem güvenliği artıran hem de kullanıcı deneyimini iyileştiren modern çözümler olarak öne çıkıyor. Kurumlar için yeni nesil VPN anlayışı bu teknolojilerle şekilleniyor.
Eğer siz de iş yerinizin dijital altyapısını geleceğe taşımak istiyorsanız, SASE ve ZTNA çözümlerine yatırım yapma zamanı gelmiş demektir.
Siber Olaylara Müdahale Planı Nasıl Hazırlanır?
Günümüz dijital dünyasında, kurumlar her geçen gün daha fazla sayıda siber tehdit ve saldırıyla karşı karşıya kalıyor. Fidye yazılımları, veri sızıntıları, hizmet kesintileri ve kimlik avı saldırıları gibi birçok tehdit, sadece büyük firmaları değil, KOBİ’leri de hedef alıyor. Bu nedenle kurumların sadece savunma önlemleri alması değil, aynı zamanda bir siber olaylara müdahale planı (Incident Response Plan - IRP) hazırlaması da kritik öneme sahiptir.
Bu yazıda, etkili bir siber olaylara müdahale planının nasıl hazırlanacağını adım adım ele alacağız.
1. Riskleri Belirleyin ve Önceliklendirin
Her kurumun dijital varlıkları, altyapısı ve tehdit yüzeyi farklıdır. Bu nedenle ilk adım, kurumunuza özel siber riskleri belirlemektir. Hangi sistemler kritik? Hangi verilerin sızması ciddi sonuçlar doğurur? Kimler potansiyel tehdit olabilir? Bu sorulara verilecek yanıtlar, planın temelini oluşturur.
Risk değerlendirmesi yaparak, müdahale planınızın hangi olaylara odaklanması gerektiğini belirlemiş olursunuz.
2. Olay Tanımlarını Oluşturun
Siber olaylara müdahale planı hazırlarken, hangi durumların “olay” olarak kabul edileceğini net şekilde tanımlamak gerekir. Örneğin;
- Yetkisiz sistem erişimi
- Şüpheli veri trafiği
- Fidye yazılımı saldırısı
- Kurumsal e-posta adreslerinden spam gönderimi
3. Müdahale Ekibini Oluşturun
Bir olay gerçekleştiğinde, müdahaleyi kim yapacak? Bu sorunun yanıtı net olmalı. Müdahale ekibiniz aşağıdaki gibi rollerden oluşabilir:
- Olay Müdahale Lideri
- Sistem ve ağ yöneticileri
- Hukuk danışmanı (gerektiğinde)
- İletişim sorumlusu (medya, müşteriler veya kamu bilgilendirmesi için)
4. Müdahale Adımlarını Belirleyin
Her siber olay için izlenecek adımlar önceden belirlenmelidir. Genel olarak bu adımlar şunlardır:
- Tespit: Olayın gerçekleştiğine dair belirtiler analiz edilir.
- Sınıflandırma: Olayın türü ve önemi belirlenir.
- İçerme (Containment): Olayın yayılmasının önüne geçilir.
- Temizleme (Eradication): Zararlı yazılımlar ve tehditler sistemden temizlenir.
- Kurtarma (Recovery): Sistemler orijinal, güvenli hallerine döndürülür.
- Raporlama ve İyileştirme: Süreç değerlendirilir, rapor hazırlanır ve plan güncellenir.
5. İletişim Planı Oluşturun
Siber olaylarda bilgi paylaşımı kritik olabilir. Hem iç hem de dış iletişim stratejisi oluşturmalısınız. Kimlere, hangi bilgilerin ne zaman iletileceği açık olmalı. Örneğin bir veri sızıntısı durumunda, müşterilerinizi bilgilendirmek yasal bir zorunluluk olabilir.
İletişim planı ayrıca medya, iş ortakları ve regülasyon kurumlarıyla sağlıklı bilgi alışverişini de kapsamalıdır.
6. Planı Test Edin ve Güncelleyin
Hazırladığınız plan kağıt üzerinde ne kadar iyi olursa olsun, uygulanabilirliği test edilmedikçe eksik kalır. Bu nedenle düzenli aralıklarla siber olay tatbikatları yapmalısınız. Bu testler sayesinde planın hangi noktalarının eksik ya da yetersiz olduğu görülür.
Ayrıca, teknolojik değişimler, yeni tehditler ya da ekipteki personel değişiklikleri planın güncellenmesini gerektirir. Planınızı yılda en az bir kez gözden geçirin.
7. Belgelendirme ve Eğitim
Planın yazılı halde bulunması kadar, ilgili tüm çalışanların bu planı bilmesi de önemlidir. Tüm müdahale adımları açık şekilde belgelenmeli ve ilgili personele düzenli eğitimler verilmelidir. Bu, olay anında panik yerine bilinçli bir müdahalenin yapılmasını sağlar.
Siber saldırılar, ne zaman ve nasıl geleceği belli olmayan ciddi tehditlerdir. Ancak doğru hazırlanmış bir siber olaylara müdahale planı, bu tehditlere karşı kurumunuzu korumanın en etkili yollarından biridir. Planlı, hızlı ve profesyonel bir müdahale, veri kaybını ve itibar zedelenmesini büyük ölçüde önleyebilir.
Eğer kurumunuz henüz bir IRP’ye sahip değilse, bugünden hazırlık yapmaya başlamanız hem teknik hem hukuki riskleri azaltacaktır. Unutmayın, saldırıların ne zaman olacağını değil, onlara ne kadar hazırlıklı olduğunuzu siz belirlersiniz.
Kurumsal IT Alımlarında Dikkat Edilmesi Gerekenler
Kurumsal BT (Bilgi Teknolojileri) yatırımları, şirketlerin operasyonel verimliliğini doğrudan etkileyen kritik kararlardır. Sunuculardan ağ cihazlarına, yazılım lisanslarından veri yedekleme çözümlerine kadar birçok unsur doğru planlama ve analiz gerektirir. Yanlış yapılan IT alımları, sadece bütçeyi değil aynı zamanda iş sürekliliğini de riske atabilir. Bu yazımızda, kurumsal IT alımlarında dikkat edilmesi gereken temel noktaları ele alacağız.
1. İhtiyacın Belirlenmesi
Her IT alımının ilk adımı, ihtiyaç analizidir. Hangi departman hangi sistemlerde darboğaz yaşıyor? Sunucu performansı yetersiz mi? Yedekleme stratejiniz güncel mi? Bu gibi soruların cevapları net olarak verilmeden yapılacak her satın alma, uzun vadede fayda sağlamayabilir.
İhtiyaçları belirlerken aşağıdaki unsurlar göz önünde bulundurulmalıdır:
- Mevcut altyapının kapasitesi ve durumu
- Kısa ve orta vadeli büyüme planları
- Uyum sağlanması gereken yasal veya sektörel regülasyonlar
- Güvenlik ihtiyaçları
Bir ürünün sadece alış fiyatı değil, kullanım süresi boyunca oluşacak tüm masrafları göz önüne alınmalıdır. Bu masraflar arasında bakım, lisans yenilemeleri, enerji tüketimi ve teknik destek yer alır. Örneğin, ilk etapta ucuz gibi görünen bir sunucu çözümü, uzun vadede yüksek elektrik tüketimi ya da sık arızalar nedeniyle daha maliyetli olabilir.
TCO hesaplaması, BT yatırımlarında stratejik kararlar almanızı sağlar.
3. Ölçeklenebilirlik ve Esneklik
Kurumsal yapılar büyüdükçe teknoloji altyapısının da bu büyümeye ayak uydurması gerekir. Bu nedenle tercih edilen donanım ve yazılım çözümlerinin ölçeklenebilir olması büyük önem taşır. Örneğin, bir veri depolama sistemi kolayca genişletilebilmeli, bir ağ güvenliği çözümü kullanıcı sayısı arttıkça performans kaybı yaşatmamalıdır.
Yazılım tarafında da lisans yapılarının modüler olması tercih edilmelidir. Böylece ihtiyaç duyulduğunda ekstra modüller eklenebilir.
4. Güvenlik ve Uyumluluk
IT yatırımları sadece performans değil, güvenlik açısından da değerlendirilmelidir. Özellikle siber saldırıların artış gösterdiği günümüzde, firewall, antivirüs, yedekleme ve felaket kurtarma çözümleri hayati önem taşır.
Ayrıca kullanılan ürünlerin KVKK, ISO 27001 gibi yasal veya sektörel güvenlik standartlarına uyumlu olması gereklidir. Uyumluluk sadece itibar açısından değil, cezai yaptırımların önüne geçmek adına da önemlidir.
5. Teknik Destek ve Satış Sonrası Hizmetler
Satın alınacak ürünlerin marka kalitesi kadar, sunulan teknik destek de büyük önem taşır. Olası bir donanım arızasında hızlı müdahale edilemiyorsa, iş sürekliliği ciddi şekilde sekteye uğrayabilir.
Bu nedenle distribütör veya bayinin sunduğu destek paketleri, SLA (Hizmet Seviyesi Anlaşması) süreleri, parça temin süresi gibi detaylar önceden sorgulanmalıdır.
6. Referanslar ve Marka Güvenilirliği
Piyasada çok sayıda marka ve tedarikçi mevcut. Ancak her ürün ya da tedarikçi, kurumsal kullanım için yeterli kaliteyi sunamayabilir. Bu nedenle tercih edeceğiniz markaların sektördeki geçmişi, müşteri memnuniyeti ve referans projeleri mutlaka incelenmelidir.
Büyük projelerde mümkünse PoC (Proof of Concept) denemeleri yapılmalı ve ürünün kurum özelindeki performansı gözlemlenmelidir.
7. Satın Alma Sürecinde Profesyonel Danışmanlık
Kurumsal alımlarda sadece ürünleri değil, çözümleri değerlendirmek gerekir. Bu noktada alanında uzman bir BT danışmanlık firmasıyla çalışmak, sizi uzun vadede olası hatalardan koruyacaktır. Danışmanlık hizmeti; hem en doğru ürünleri seçmenize yardımcı olur hem de bütçe planlamasında avantaj sağlar.
Kurumsal IT alımları, şirketlerin dijital dönüşüm sürecinin yapı taşlarından biridir. Doğru yapılan bir satın alma; maliyetleri düşürür, iş süreçlerini hızlandırır ve güvenliği artırır. Bu nedenle karar sürecinde acele edilmemeli, ihtiyaç analizinden teknik destek detaylarına kadar tüm aşamalar dikkatle planlanmalıdır.
Eğer siz de firmanız için sunucu, veri depolama, güvenlik çözümleri veya lisanslı yazılımlar gibi ürünleri satın almayı düşünüyorsanız, Hepsi Kurumsal uzmanlarıyla iletişime geçerek ihtiyaçlarınıza en uygun çözümleri belirleyebilirsiniz.
Zabbix ile IT Altyapınızı Gerçek Zamanlı İzleyin
Kurumsal IT altyapısında kesintisiz hizmet sağlamak, ancak sistemlerin sürekli ve doğru biçimde izlenmesiyle mümkündür. Sistem çökmeden önce uyarı almak, performans düşmeden önce önlem alabilmek IT ekiplerinin en çok ihtiyaç duyduğu şeydir. Bu noktada Zabbix, açık kaynak kodlu güçlü bir izleme aracı olarak ön plana çıkmaktadır. Ağ cihazları, sunucular, veri tabanları ve uygulamaları kapsayan geniş izleme kabiliyetleri sayesinde Zabbix, kurumların dijital omurgasını kontrol altında tutmalarını sağlar.
Zabbix Nedir?
Zabbix, 2001 yılında geliştirilmeye başlanan ve günümüzde dünya çapında binlerce kurumsal kuruluş tarafından kullanılan açık kaynak kodlu bir IT altyapı izleme yazılımıdır. Ağ trafiği, sistem kaynakları, uygulama performansı gibi farklı metrikleri izleyerek yöneticilere detaylı raporlar ve anlık uyarılar sağlar. Linux ve Windows sunucularla entegre çalışabilir ve özelleştirilebilir arayüzü sayesinde kullanıcıya esneklik sunar.
Gerçek Zamanlı İzleme Neden Önemlidir?
IT altyapısında herhangi bir sistemin performansının düşmesi ya da çalışmayı durdurması, hem iç operasyonları hem de müşteri memnuniyetini doğrudan etkiler. Gerçek zamanlı izleme ile:
- Sistemler sürekli kontrol altında tutulur
- Olası tehditler ve arızalar önceden tespit edilir
- Servis kesintileri minimuma indirilir
- Performans düşüşleri önlenir
- BT ekiplerinin iş yükü azalır
Zabbix’in Başlıca Özellikleri
- Ağ İzleme (Network Monitoring): Switch, router, firewall gibi ağ cihazlarını izleyebilir ve ağ trafiğini analiz edebilir.
- Sunucu İzleme: CPU, RAM, disk kullanımı gibi metrikleri detaylı raporlar halinde sunar.
- Uygulama İzleme: Veritabanı sistemleri, web uygulamaları ve özel yazılımlar için özelleştirilmiş izleme senaryoları geliştirilebilir.
- Alarm ve Bildirim Sistemleri: Belirlenen eşik değerlerin aşılması durumunda e-posta, SMS veya entegrasyon yoluyla anında uyarılar gönderir.
- Grafiksel Arayüz: Gelişmiş dashboard’ları sayesinde sistem yöneticileri verileri kolayca yorumlayabilir.
- Ölçeklenebilirlik: Küçük işletmelerden büyük veri merkezlerine kadar her ölçekte IT altyapıya uyum sağlar.
Zabbix, SNMP, IPMI, JMX, SSH, telnet gibi protokolleri destekler. Bu sayede pek çok cihaz ve yazılımla kolayca entegre olabilir. Ayrıca API desteği ile dış sistemlerle veri alışverişi mümkündür. Bu esneklik, kurumların var olan altyapılarını değiştirmeden Zabbix'i hızlıca devreye almalarını sağlar.
Zabbix’in Kurumlara Sağladığı Faydalar
- Maliyet Avantajı: Açık kaynak kodlu olması sayesinde lisans maliyeti oluşturmaz.
- Proaktif Yönetim: Olaylar gerçekleşmeden önce uyarı alınması, sistemsel krizlerin önüne geçer.
- Zaman Tasarrufu: Otomatik uyarı sistemleri ve raporlama özellikleri ile IT ekiplerinin günlük kontrol yükünü azaltır.
- Gelişmiş Raporlama: Yönetim seviyesine uygun KPI raporları ve görselleştirmeler sunar.
Zabbix, özellikle aşağıdaki kullanıcı profilleri için ideal bir çözümdür:
- Veri merkezi yöneticileri
- Kurumsal IT ekipleri
- KOBİ’ler
- Devlet kurumları
- MSP (Managed Service Provider) firmaları
Hepsi Kurumsal’da Zabbix Destekli Çözümler
Hepsi Kurumsal olarak Zabbix altyapısını destekleyen sunucu, ağ ve güvenlik çözümleri sunuyoruz. Müşterilerimize ürün tedarikiyle birlikte izleme ve yapılandırma desteği de sağlıyoruz. Projelerinize özel Zabbix danışmanlığı, kurulum ve yapılandırma hizmetleriyle yanınızdayız.
Günümüzde dijital altyapılar işletmelerin belkemiğini oluşturuyor. Bu altyapıyı sağlıklı tutmanın yolu ise doğru izleme araçları kullanmaktan geçiyor. Zabbix, IT altyapınızı gerçek zamanlı olarak izlemenizi sağlayan güçlü, esnek ve ekonomik bir çözüm sunar. Kurumunuzun BT operasyonlarını daha görünür ve kontrol edilebilir hale getirmek için Zabbix'i şimdi keşfedin.
KOBİ’ler İçin Dijital Dönüşüm Rehberi
Dijitalleşme artık sadece büyük ölçekli firmaların değil, küçük ve orta ölçekli işletmelerin (KOBİ) de gündeminde yer alıyor. Rekabetin hızla arttığı, müşteri alışkanlıklarının sürekli değiştiği günümüz iş dünyasında, dijital dönüşüm KOBİ’ler için bir lüks değil, bir zorunluluk haline geldi. Bu rehberde, dijital dönüşümün ne olduğunu, neden önemli olduğunu ve KOBİ’lerin hangi adımları atarak bu süreci başarıyla tamamlayabileceğini detaylarıyla ele alıyoruz.
Dijital Dönüşüm Nedir?
Dijital dönüşüm, iş süreçlerinin dijital teknolojilerle yeniden tasarlanması ve geliştirilmesidir. Bu dönüşüm sadece yazılım veya donanım kullanımıyla sınırlı değildir. Aynı zamanda iş yapış şekillerinin, müşteri deneyiminin ve şirket kültürünün teknoloji ile uyumlu hale getirilmesini içerir. Otomasyon, bulut teknolojileri, veri analitiği, yapay zekâ gibi araçlar dijital dönüşümün temel bileşenleri arasında yer alır.
KOBİ’ler İçin Neden Önemlidir?
KOBİ’lerin rekabet avantajı elde edebilmesi, maliyetlerini düşürmesi, verimliliğini artırması ve müşteri memnuniyetini üst düzeye çıkarması için dijitalleşmeye ayak uydurması gerekmektedir. Özellikle pandemi sonrası dijital kanallar üzerinden hizmet verme yeteneği olmayan işletmelerin ciddi zorluklar yaşadığı gözlemlenmiştir.
Dijital dönüşüm sayesinde KOBİ’ler;
- Operasyonel süreçlerini hızlandırabilir,
- İş gücü verimliliğini artırabilir,
- Uzaktan çalışma ve hibrit modelleri uygulayabilir,
- Veriye dayalı karar alma süreçlerini geliştirebilir,
- Müşteri beklentilerine daha hızlı cevap verebilir.
Dijital dönüşüm süreci planlı ve stratejik şekilde ilerlemelidir. KOBİ’ler için bu süreç şu temel adımlarla başlatılabilir:
1. Mevcut Durum Analizi
İşletmenin hangi alanlarında dijital araçların eksik olduğu belirlenmelidir. ERP sistemleri, muhasebe yazılımları, müşteri ilişkileri yönetimi (CRM) gibi temel dijital çözümler mevcut mu? Varsa etkin kullanılıyor mu?
2. Hedeflerin Belirlenmesi
Dijital dönüşümden beklenen sonuçlar net şekilde tanımlanmalıdır. Örneğin; müşteri hizmetlerini iyileştirmek, stok takibini dijitalleştirmek ya da uzaktan çalışanları merkezi sistemde yönetmek gibi hedefler konulabilir.
3. Doğru Teknoloji Seçimi
Hedeflere uygun teknoloji altyapısı seçilmelidir. Bazı temel çözümler şunlardır:
- Bulut Tabanlı Sunucular ve Yedekleme: Uygun fiyatlı, ölçeklenebilir ve güvenli.
- CRM ve ERP Sistemleri: Müşteri ilişkilerini ve kaynak planlamasını merkezileştirir.
- Siber Güvenlik Yazılımları: KOBİ’leri saldırılara karşı korur.
- Veri Depolama ve NAS Cihazları: Belgelerin merkezi ve güvenli şekilde tutulmasını sağlar.
- VPN ve Uzak Erişim Sistemleri: Hibrit çalışmaya geçişi kolaylaştırır.
Personelin dijital araçlara adaptasyonu sağlanmalıdır. Eğitimler, kullanıcı dostu ara yüzler ve sürekli destek hizmetleriyle bu geçiş süreci kolaylaştırılabilir.
5. Sürekli Gelişim ve İzleme
Dijitalleşme sabit bir hedef değil, dinamik bir süreçtir. İşletmeler gelişen teknolojiye göre sistemlerini ve uygulamalarını güncel tutmalıdır.
KOBİ’ler İçin Yaygın Dijital Çözümler
KOBİ’lerin dijital dönüşümünde yaygın olarak tercih edilen bazı çözümler şunlardır:
- Microsoft 365: İşbirliği, belge yönetimi ve uzaktan çalışma için ideal.
- Veeam Backup: Veri yedekleme ve felaket kurtarma.
- ESET, Kaspersky gibi antivirüs çözümleri: Siber tehditlere karşı koruma sağlar.
- QNAP ve Synology NAS: Veri depolama, yedekleme ve uzaktan erişim çözümleri sunar.
- Fortinet, WatchGuard Firewall Cihazları: Ağ güvenliğini sağlar.
Veeam Backup ile Veri Kaybına Son
Günümüz dijital dünyasında kurumlar için veri, en değerli varlıkların başında geliyor. Dosyaların, sanal makinelerin, veritabanlarının veya kullanıcı bilgilerinin kaybolması; sadece maddi zarara değil, prestij kaybına da neden olabiliyor. Bu noktada kurumsal yedekleme çözümleri arasında öne çıkan Veeam Backup, veri kaybı riskini en aza indirerek BT altyapınızı güvence altına alıyor.
Peki, Veeam Backup nedir, nasıl çalışır ve işletmelere ne gibi avantajlar sunar? Bu yazıda, bu soruların detaylı yanıtlarını bulabilir ve Veeam’in neden lider bir yedekleme çözümü olduğunu öğrenebilirsiniz.
Veeam Backup Nedir?
Veeam Backup & Replication, sanallaştırılmış ve fiziksel ortamlardaki verilerinizi yedekleyip gerektiğinde hızlıca geri yüklemenizi sağlayan bir veri koruma çözümüdür. VMware vSphere, Microsoft Hyper-V, Nutanix AHV gibi sanallaştırma platformlarını desteklemesiyle dikkat çeker. Ayrıca bulut tabanlı yedekleme ve felaket kurtarma senaryolarına da uyumludur.
Veeam, yalnızca dosya bazında değil, tüm sanal makineleri, uygulamaları ve veritabanlarını da bütünsel olarak yedekleyebilir. Bu sayede herhangi bir çökme, hata ya da siber saldırı durumunda verilerinize hızlıca ulaşabilirsiniz.
Veri Kaybına Karşı Gelişmiş Koruma
Veeam Backup, yedekleme işlemlerini sadece belirli aralıklarla yapmakla kalmaz; değişen verileri sürekli izler ve yalnızca bu verileri yedekleyerek hem zaman kazandırır hem de depolama maliyetlerini azaltır.
Ayrıca entegre felaket kurtarma (Disaster Recovery) modülü sayesinde, bir felaket durumunda sistemlerinizi dakikalar içinde ayağa kaldırabilirsiniz. Bu özellik, işletmelerin hizmet sürekliliğini sağlaması açısından büyük önem taşır.
Hızlı Geri Yükleme Özelliği
Yedekleme kadar önemli olan bir diğer konu ise geri yükleme sürecidir. Veeam, sunduğu "Instant VM Recovery" ve "File-Level Recovery" gibi teknolojilerle zaman kaybını ortadan kaldırır.
Sisteminize entegre edilmiş Veeam Backup aracı sayesinde sadece birkaç tıklama ile bireysel dosyaları veya tüm sanal makineleri geri yükleyebilirsiniz. Bu da, kullanıcı hataları ya da donanım arızaları gibi durumlarda kesintisiz iş sürekliliği sağlar.
Bulut Yedekleme ile Esneklik
Veeam, yerel sunucu yedeklemelerinin yanı sıra Azure, AWS ve Google Cloud gibi platformlarda da yedekleme hizmeti sunar. Hibrit altyapılara sahip işletmeler için bu büyük bir avantajdır.
Ayrıca 3-2-1 yedekleme stratejisini destekleyerek, en az üç kopya, iki farklı ortam ve bir dış lokasyon mantığıyla veri güvenliğinizi üst düzeye çıkarır.
Kapsamlı Raporlama ve İzleme
BT yöneticileri için sistemin durumunu anlık olarak izleyebilmek büyük bir gerekliliktir. Veeam Backup, detaylı raporlama, uyarılar ve analiz özellikleri sunarak yedekleme süreçlerinin sorunsuz şekilde yürütülmesini sağlar.
Veeam ONE aracı sayesinde, sisteminizdeki darboğazları tespit edebilir, potansiyel riskleri öngörebilir ve kapasite planlamasını doğru yapabilirsiniz.
Neden Veeam Backup Tercih Edilmeli?
- Sanal, fiziksel ve bulut sistemlerde bütünleşik yedekleme
- Hızlı ve güvenilir geri yükleme
- Ransomware gibi tehditlere karşı koruma
- Kullanıcı dostu arayüz ve kolay kurulum
- Otomatik yedekleme senaryoları ve zamanlama seçenekleri
- Türkçe arayüz ve yerel destek imkanı (Veeam Türkiye partnerleri ile)
Veri yedekleme stratejilerinizi gözden geçirmenin ve Veeam gibi kapsamlı bir çözümle altyapınızı güçlendirmenin tam zamanı. Çünkü veri kaybı yaşandığında değil, yaşanmadan önce önlem almak gerekir.
BT Bütçesi Hazırlama: 2025 İçin Planlama Tüyoları
BT (Bilgi Teknolojileri) bütçesi, her ölçekteki işletme için kritik bir stratejik adımdır. 2026 yılı yaklaşırken, teknolojideki hızlı değişimler ve artan siber tehditler göz önünde bulundurulduğunda, etkili bir BT bütçesi planlaması yapmak işletmeler için artık bir tercih değil, zorunluluktur. Bu yazıda, işletmenizin ihtiyaçlarına uygun bir BT bütçesi oluşturmanız için dikkat etmeniz gereken temel unsurları ve uygulayabileceğiniz pratik tüyoları bulacaksınız.
1. Geçmiş Harcamaları Analiz Edin
BT bütçesi hazırlarken önceki yıllarda yapılan harcamaları detaylı şekilde analiz etmek önemlidir. Sunucu, ağ altyapısı, güvenlik yazılımları ve dış hizmet alımları gibi kalemlerin ne kadar harcama yarattığını görmek, yeni bütçenizi daha doğru kurgulamanıza yardımcı olur. Gereksiz harcamaların önüne geçebilmek için geçmiş verilerle mevcut sistemlerin verimliliği karşılaştırılmalıdır.
2. Altyapı ve Donanım İhtiyaçlarını Belirleyin
2026 yılında eskiyen donanımlarınız performans ve güvenlik açısından ciddi riskler yaratabilir. Özellikle sunucu sistemleri, network switch’leri, firewall cihazları ve veri depolama üniteleri güncel mi, değil mi? Donanım envanterinizi çıkartarak yaşlanan ekipmanları tespit edin ve bu kalemler için bütçenizde yer ayırın.
3. Yazılım Lisans ve Abonelik Yenilemeleri
Microsoft 365, Veeam Backup, ESET ya da Trend Micro gibi yazılımların lisansları düzenli olarak yenilenmelidir. Ayrıca sanallaştırma yazılımları (örneğin VMware ya da Proxmox) da yıllık bakım ücretleriyle bütçenizi etkileyebilir. Yazılım sözleşmelerinizin sonlanma tarihlerini kontrol ederek lisans bütçesini doğru planlayın.
4. Güvenlik ve Veri Koruma Önceliğiniz Olsun
Siber tehditlerin 2026’da da artması bekleniyor. Bu nedenle antivirüs, firewall, yedekleme çözümleri ve erişim kontrol sistemleri gibi güvenlik harcamaları bütçede öncelikli yer almalıdır. Zero Trust mimarisi, SASE çözümleri ve veri yedekleme stratejileri bu yıl bütçeye dahil edilmesi gereken önemli başlıklardır.
5. Bulut Tabanlı Çözümler ve Hibrit Altyapı
Bulut servislerinin işletmelere sunduğu esneklik, maliyet avantajı ve ölçeklenebilirlik, onları cazip hale getiriyor. AWS, Microsoft Azure veya Synology Hybrid Cloud gibi çözümler, veri yönetimini optimize etmek için değerlendirilebilir. Bu hizmetlerin aylık ve yıllık maliyetlerini hesaba katmayı unutmayın.
6. İnsan Kaynağı ve Dış Hizmetler
BT bütçesi sadece ürün ya da yazılım alımı değildir. Sistem yöneticisi, ağ uzmanı ya da danışmanlık hizmeti gibi dış kaynak kullanımları da dikkate alınmalıdır. Özellikle kısa vadeli projeler için alınan dış destekler, yıllık bütçede ciddi kalemler oluşturabilir.
7. Ölçülebilir Hedefler Belirleyin
Bütçenizi belirlerken sadece harcamaları değil, bu yatırımlardan beklenen getirileri de tanımlayın. Örneğin, yeni bir NAS cihazının veri erişim hızını yüzde kaç artıracağı, güvenlik yazılımının tehditleri ne ölçüde engellediği gibi kriterler, yatırımlarınızın geri dönüşünü ölçmek için faydalı olacaktır.
8. Esnek Bir Bütçe Yapısı Kurun
BT dünyası hızlı değişiyor. Yıl ortasında beklenmeyen yazılım güncellemeleri ya da donanım arızaları çıkabilir. Bu gibi durumlar için bütçenizde yüzde 10–15 oranında esnek bir yedek bütçe ayırmanız yararlı olacaktır. Böylece projeleriniz aksamadan yoluna devam eder.
2026 yılı için sağlam bir BT bütçesi, sadece maliyetleri kontrol altına almak için değil, aynı zamanda dijital dönüşümünüzü sürdürülebilir kılmak adına da büyük önem taşıyor. Geçmişi analiz eden, güncel teknolojileri barındıran ve geleceğe uyum sağlayan bir BT bütçesi, rekabet avantajınızı artırır. Hepsi Kurumsal olarak, BT altyapınız için ihtiyaç duyduğunuz tüm ürün ve çözümlerle yanınızdayız.
Trend Micro Çözümleriyle 360° Siber Koruma
Siber güvenlik tehditleri her geçen gün daha sofistike hale gelirken, kurumların sadece temel antivirüs çözümleriyle korunması artık yeterli değil. Fidye yazılımlarından sıfır gün açıklarına, kimlik avından iç tehditlere kadar birçok saldırı türü, şirketlerin verilerini ve operasyonel sürekliliğini ciddi şekilde riske atıyor. Bu noktada, Trend Micro gibi kapsamlı güvenlik çözümleri sunan markalar, kurumların dijital savunma hattını güçlendirmekte kritik bir rol oynuyor.
Kurumsal Güvenlikte Neden Trend Micro?
Trend Micro, dünya genelinde 30 yılı aşkın süredir siber güvenlik alanında faaliyet gösteren lider bir markadır. Gelişmiş tehdit algılama teknolojileri, bulut tabanlı çözümleri ve yapay zeka destekli analiz yetenekleri sayesinde kurumsal altyapılara uçtan uca koruma sağlar. Tek bir ürün değil; entegre çalışan bir güvenlik ekosistemi sunar. Bu sayede farklı güvenlik katmanları arasında tutarlılık ve hızlı müdahale imkânı elde edilir.
Trend Micro ile 360° Koruma Nasıl Sağlanır?
- Endpoint Security (Uç Nokta Güvenliği):
Trend Micro’nun en bilinen çözümlerinden biri olan Apex One, şirket içi ve dışı çalışan cihazları kötü amaçlı yazılımlara, fidye yazılımlarına ve gelişmiş tehditlere karşı korur. Davranışsal analiz ve yapay zekâ entegrasyonu sayesinde bilinmeyen tehditlere karşı da proaktif önlemler alır. - XDR (Extended Detection and Response):
Geleneksel güvenlik çözümleri genellikle bir tehdit gerçekleştikten sonra harekete geçer. Ancak Trend Micro XDR, ağ, e-posta, sunucu ve uç nokta verilerini tek bir merkezde analiz ederek tehditleri daha saldırı gerçekleşmeden tespit eder. Bu sistem, özellikle hedefli saldırılarda olayların daha hızlı anlaşılmasını ve müdahale edilmesini sağlar. - Email Security (E-posta Güvenliği):
Phishing saldırıları kurumlar için hâlâ en yaygın sızma yöntemlerinden biridir. Trend Micro Email Security, gelen ve giden tüm e-postaları zararlı bağlantılar, sahte kimlik denemeleri ve ekler açısından filtreler. Gelişmiş yapay zekâ algoritmaları sayesinde kullanıcı davranışlarını analiz eder ve anormal aktiviteleri engeller. - Bulut Ortamlarında Güvenlik:
Microsoft 365, Google Workspace, AWS, Azure ve diğer bulut platformlarında çalışan firmalar için Trend Micro’nun Cloud App Security ve Cloud One platformları büyük kolaylık sağlar. Bu çözümler, bulut tabanlı uygulamalardaki açıkları tespit eder, veri sızıntılarını engeller ve konfigürasyon hatalarına karşı koruma sunar. - Sıfır Gün Tehditlerine Karşı Koruma:
Trend Micro’nun küresel tehdit istihbarat ağı, dünya genelindeki milyonlarca sensörden veri toplar ve yeni tehditleri gerçek zamanlı olarak analiz eder. Bu bilgiler, yazılımlara entegre edilerek henüz güvenlik yamaları bile yayınlanmamış açıkların kötüye kullanılmasına karşı önlem alınmasını sağlar.
Trend Micro’nun çözümleri sadece güvenlik sağlamakla kalmaz, aynı zamanda BT ekiplerinin iş yükünü azaltacak araçlar da sunar. Merkezi yönetim paneli üzerinden tüm cihazlar, politikalar ve uyarılar kolaylıkla kontrol edilebilir. Otomatik güncellemeler sayesinde manuel müdahale ihtiyacı minimuma iner.
Yasal Uyumluluk ve Raporlama
KVKK, GDPR gibi veri koruma yasaları kapsamında kurumların düzenli olarak güvenlik raporları sunması gerekebilir. Trend Micro ürünleri, detaylı raporlama araçları ve uyumluluk destekleriyle bu süreci kolaylaştırır.
HepsiKurumsal'da Trend Micro Ürünlerine Kolay Ulaşım
HepsiKurumsal.com üzerinden, kurumunuza en uygun Trend Micro lisanslarını satın alabilir, ihtiyaç duyduğunuz teknik destek ve danışmanlık hizmetlerini de alabilirsiniz. Ürünlerimizin tümü orijinal lisanslı olup, ister küçük ölçekli işletmeler ister büyük kurumsal yapılar için farklı paket seçenekleri mevcuttur.
Güvenliği Tesadüfe Bırakmayın
Siber saldırılar artık sadece büyük şirketlerin değil, her ölçekten işletmenin karşı karşıya kaldığı ciddi bir risktir. Trend Micro’nun bütünleşik güvenlik çözümleri sayesinde, kurumunuzu tek bir noktadan değil; tüm cephelerden koruma altına alabilirsiniz. Verilerinizi, çalışanlarınızı ve operasyonlarınızı güvenli hale getirmek için doğru zaman şimdi.
Hepsi Kurumsal güvencesiyle Trend Micro çözümleri hakkında daha fazla bilgi almak veya hemen satın almak için Trend Micro ürünleri sayfamızı ziyaret edebilirsiniz.
2026’da BT dünyasında neler olacak?
Dijitalleşmenin her geçen yıl hız kazandığı teknoloji dünyasında 2026 yılı, Bilgi Teknolojileri (BT) açısından önemli değişimlerin ve yeniliklerin yaşanacağı bir dönem olacak. Artan siber tehditler, yapay zekâ destekli güvenlik çözümleri, ağ altyapısında devrim yaratacak teknolojiler ve kurumsal veri yönetiminde yeni stratejiler, önümüzdeki yılın başlıca gündem maddeleri arasında yer alıyor. Bu yazıda, 2026’da BT dünyasında öne çıkacak gelişmeleri derledik.
Yapay Zekâ Destekli BT Yönetimi
2026 yılında yapay zekâ yalnızca kullanıcı deneyimi veya veri analizinde değil, BT altyapısının doğrudan yönetiminde de aktif rol alacak. Ağ trafiğini analiz eden, tehditleri proaktif şekilde engelleyen ve kaynak kullanımını optimize eden yapay zekâ tabanlı sistemler, kurumsal yapılarda verimliliği artıracak.
Özellikle Zabbix gibi ağ izleme yazılımlarında yapay zekâ destekli tahminleme ve otomasyon özellikleri daha da gelişmiş olacak. Bu sayede sistem yöneticileri sorunları önceden tahmin edebilecek ve müdahaleleri otomatikleştirebilecek.
Sıfır Güven (Zero Trust) Güvenlik Yaklaşımının Yaygınlaşması
Zero Trust mimarisi, son yıllarda yükselişteydi ancak 2026 bu yaklaşımın kurumsal BT politikalarında standart haline geleceği bir yıl olacak. Artan uzaktan çalışma ve hibrit yapıların güvenliğini sağlamak için her cihaz, kullanıcı ve ağ isteği artık doğrulama sürecinden geçmek zorunda olacak.
Fortinet, Palo Alto ve Trend Micro gibi güvenlik sağlayıcılarının çözümleri bu doğrultuda evrim geçirecek. Aynı zamanda SASE (Secure Access Service Edge) mimarisi ile birleşerek entegre ve bulut tabanlı güvenlik modelleri daha fazla tercih edilecek.
Bulut Bilişimde Hibrid ve Multi-Cloud Stratejileri
2026 yılında işletmelerin büyük çoğunluğu, sadece tek bir bulut sağlayıcısına bağlı kalmadan, birden fazla bulut hizmetini aynı anda kullanacak. Multi-cloud ve hibrid bulut yapıları, maliyet, güvenlik ve esneklik açısından şirketlere önemli avantajlar sunacak.
Synology, QNAP ve Veeam gibi veri depolama ve yedekleme çözümleri sunan markalar, bu yapılarla uyumlu ürün ve yazılım çözümleri geliştirmeye devam edecek. Özellikle veri yedekleme stratejilerinde bulut entegrasyonu artık bir tercih değil, zorunluluk haline gelecek.
Yeni Nesil VPN ve Güvenli Erişim Çözümleri
2026’da geleneksel VPN çözümleri yavaş yavaş terk edilecek. Yerine ZTNA (Zero Trust Network Access) tabanlı erişim sistemleri geçecek. Bu yeni nesil sistemler, sadece kimlik doğrulaması değil, aynı zamanda bağlam farkındalığına (cihaz, lokasyon, saat gibi) göre erişim izni verecek.
Bu alanda özellikle Trellix gibi gelişmiş güvenlik yazılımları ile SASE çözümlerine sahip firmalar öne çıkacak. KOBİ’ler için de uygun maliyetli güvenli bağlantı çözümleri piyasaya sürülecek.
Donanım Tarafında Düşük Güç Tüketimli Yüksek Performanslı Sistemler
Veri merkezlerinin enerji tüketimi dünya genelinde büyük bir sorun haline gelmiş durumda. 2026 yılında sunucu üreticileri, daha düşük enerji tüketimiyle daha fazla işlem gücü sunan donanımları piyasaya sürecek. Özellikle HPE, Dell EMC ve Supermicro gibi üreticiler, sürdürülebilir BT altyapısı için yeni nesil sunucu çözümleri sunacak.
Ayrıca, ARM tabanlı işlemcilerin sunucularda daha fazla yer bulması, enerji verimliliği açısından önemli bir adım olacak.
Siber Sigorta ve Yasal Uyumluluk Artacak
2026 yılı itibarıyla siber sigorta, birçok işletme için artık temel bir güvenlik unsuru olacak. Artan fidye yazılımı saldırıları ve veri ihlalleri, firmaları hem teknik hem de yasal açıdan daha hazırlıklı hale gelmeye zorlayacak. Avrupa Birliği’nin NIS2 gibi yeni regülasyonları da Türkiye’de faaliyet gösteren firmaları etkileyecek.
BT yöneticileri, yalnızca teknik çözümler değil aynı zamanda bu çözümlerin yasal çerçevelerle uyumluluğunu da göz önünde bulundurmak zorunda kalacak.
2026 yılı, BT dünyasında teknolojik yeniliklerin hız kazandığı, güvenlik stratejilerinin dönüştüğü ve yapay zekânın günlük BT operasyonlarının merkezine yerleştiği bir dönem olacak. Şirketlerin bu değişime uyum sağlamaları için hem teknik altyapılarını hem de insan kaynaklarını bu dönüşüme hazırlamaları kritik öneme sahip.
HepsiKurumsal olarak, sunucu altyapısından güvenlik çözümlerine, yedekleme sistemlerinden bulut yazılımlarına kadar tüm kurumsal teknoloji ihtiyaçlarınızda yanınızdayız.
QNAP NAS Cihazları Hangi İşletmelere Uygun?
Veri yönetimi günümüzde her ölçekten işletme için kritik bir ihtiyaç haline geldi. Özellikle artan dijitalleşme ve uzaktan çalışma süreçleri, güvenli, hızlı ve kolay erişilebilir depolama çözümlerini zorunlu kıldı. Bu noktada, QNAP NAS cihazları (Network Attached Storage – Ağa Bağlı Depolama), farklı işletme türlerine uygun esnek çözümler sunarak öne çıkıyor.
Peki, QNAP NAS cihazları hangi işletmelere uygun? Bu sorunun yanıtı, hem işletmenin büyüklüğüne hem de ihtiyaçlarına göre değişiklik gösteriyor. Aşağıda QNAP NAS’ın farklı sektör ve ölçeklerdeki işletmeler için sunduğu avantajlara detaylı şekilde göz atacağız.
1. Küçük ve Orta Ölçekli İşletmeler (KOBİ’ler)
KOBİ’ler genellikle sınırlı BT altyapısına ve bütçeye sahiptir. Ancak bu, veri güvenliği ve merkezi dosya erişimi gibi temel ihtiyaçların ihmal edilmesini gerektirmez. QNAP NAS cihazları, KOBİ’ler için kolay kurulum, kullanıcı dostu arayüz ve uygun maliyetli veri yönetimi çözümleri sunar. Birden fazla kullanıcıya aynı anda güvenli dosya paylaşımı imkanı tanırken, otomatik yedekleme ve bulut senkronizasyon özellikleri sayesinde veri kaybının önüne geçilir.
Özellikle RAID desteği sayesinde, bir disk arızası durumunda bile veriler korunur. Ayrıca QNAP’ın Hybrid Backup Sync ve Snapshot gibi özellikleriyle dosya versiyonlama ve hızlı geri dönüş sağlanabilir.
2. Ofis Tabanlı Profesyonel Hizmet Firmaları
Hukuk, muhasebe, mimarlık ve mühendislik gibi belge yoğun sektörlerde, büyük miktarda dosyanın güvenli ve organize şekilde saklanması kritik öneme sahiptir. QNAP NAS cihazları, bu tür firmalara merkezi depolama, kullanıcı bazlı yetkilendirme ve şifreli uzaktan erişim imkanı sunar. Böylece ekip üyeleri hem ofisten hem de dışarıdan güvenli şekilde dosyalara ulaşabilir.
Üstelik QNAP NAS üzerinde çalışan entegre uygulamalar sayesinde, belge tarama, indeksleme ve arşivleme işlemleri kolaylaştırılır. Bu sayede bilgiye hızlı erişim sağlanarak iş süreçleri hızlanır.
3. Kreatif Ajanslar ve Medya Prodüksiyon Şirketleri
Fotoğraf, video ve ses dosyalarının yüksek boyutlu olduğu bu sektörlerde, klasik depolama çözümleri çoğu zaman yetersiz kalır. QNAP NAS cihazları yüksek depolama kapasitesi, hızlı veri aktarımı ve multimedya işleme uygulamaları ile bu alanda çalışan profesyonellere özel çözümler sunar.
Thunderbolt veya 10GbE destekli modeller, 4K video düzenleme gibi işlem gücü gerektiren görevlerde performans avantajı sağlar. Aynı zamanda Adobe uygulamaları ile entegrasyon sağlayan QNAP çözümleri, prodüksiyon sürecini kesintisiz ve merkezi bir şekilde yürütmeye olanak tanır.
4. Eğitim Kurumları
Üniversiteler, kurs merkezleri ve özel okullar gibi eğitim kuruluşları, hem öğretmenler hem de öğrenciler için güvenli veri paylaşımına ihtiyaç duyar. QNAP NAS sistemleri sayesinde sınav dökümanları, öğretim materyalleri ve öğrenci projeleri merkezi şekilde depolanabilir ve erişim kontrolü sağlanabilir.
Özellikle birden fazla kullanıcı oturumu ve aktif dizin (Active Directory) entegrasyonu sayesinde, kullanıcı yönetimi ve erişim izinleri kolayca tanımlanabilir. Böylece veri sızıntıları veya yanlış erişimlerin önüne geçilir.
5. Sağlık ve Danışmanlık Hizmeti Sunan İşletmeler
Hasta bilgileri, danışan kayıtları veya medikal görseller gibi hassas verilerin bulunduğu sektörlerde, veri güvenliği ve gizliliği birinci önceliktir. QNAP NAS cihazları, 256-bit AES veri şifreleme, VPN desteği ve çift doğrulama gibi gelişmiş güvenlik önlemleri ile bu ihtiyaca yanıt verir.
Ayrıca yasal mevzuata uygunluk (örneğin KVKK ve GDPR) açısından da avantaj sağlar. Verilerin düzenli yedeklenmesi, beklenmedik bir durumda kesintisiz hizmet sunmayı mümkün kılar.
QNAP NAS Her Ölçekten İşletme İçin Güvenli ve Esnek Bir Çözümdür
QNAP NAS cihazları, hem küçük ofislerden büyük kurumsal yapılara kadar geniş bir yelpazede kullanılabilir. İhtiyacınıza göre ölçeklenebilir, gelişmiş uygulamalarla entegre çalışabilir ve farklı sektörlere özel çözümler sunabilir.
İşletmenizin dijital varlıklarını güvenle saklamak, iş sürekliliğini sağlamak ve veri yönetimini kolaylaştırmak istiyorsanız, QNAP NAS cihazları sizin için ideal bir seçim olabilir.
Synology ile Hibrid Bulut Kullanımı Nasıl Yapılır?
Günümüzün dijital dünyasında verilerin güvenli, erişilebilir ve esnek şekilde yönetilmesi büyük önem taşımaktadır. Kurumlar artık sadece fiziksel depolama çözümleriyle değil, bulut teknolojilerini de entegre ederek daha güçlü ve ölçeklenebilir altyapılar kurmayı hedefliyor. Bu noktada Synology ile hibrid bulut kullanımı, hem yerel depolama avantajlarını hem de bulutun esnekliğini bir araya getirerek kurumlara güçlü bir çözüm sunar.
Hibrid Bulut Nedir?
Hibrid bulut, yerel (on-premises) sistemlerle bulut ortamının birlikte çalıştığı bir yapıdır. Örneğin bir NAS cihazı ofis içinde yer alırken, verilerin yedeği veya senkronizasyonu Synology C2 gibi bir bulut platformunda tutulabilir. Böylece hem hızlı erişim sağlanır hem de felaket durumlarında veri kaybı riski minimize edilir.
Synology ile Hibrid Bulut Altyapısı Kurmak
Synology NAS cihazları, kendi DiskStation Manager (DSM) işletim sistemi üzerinden entegre bulut çözümleri sunar. Bu sayede karmaşık yapılandırmalara gerek kalmadan birkaç adımda hibrid bulut kurulumu yapılabilir.
1. Synology C2 Cloud Entegrasyonu
Synology C2, Synology’nin sunduğu kendi bulut hizmetidir. Özellikle veri yedekleme, şifreleme ve coğrafi yedekleme gibi özellikleri ile ön plana çıkar.
- C2 Backup: NAS cihazındaki verileri otomatik olarak C2 buluta yedekleyerek ekstra güvenlik sağlar.
- C2 Storage: Arşivleme ya da sık erişilmeyen verileri bulutta tutarak NAS kapasitesinden tasarruf edilebilir.
Cloud Sync uygulaması ile NAS cihazı, Dropbox, Google Drive, OneDrive, Amazon S3 gibi farklı bulut servislerine entegre edilebilir. Böylece iki yönlü senkronizasyon yapılarak veriler sürekli güncel tutulur.
Cloud Sync’in bazı önemli avantajları:
- Gerçek zamanlı senkronizasyon
- Şifreleme desteği
- Bandwidth limiti belirleme
- Hedef klasör seçimi
Synology Drive, yerel NAS depolamanız ile bulut deneyimi sunar. Kurum içinde dosya paylaşımı, versiyon kontrolü ve uzaktan erişim gibi imkanlar sağlar. Drive Client sayesinde masaüstü bilgisayarlarda otomatik senkronizasyon yapılabilir. Mobil uygulamalarla da her yerden erişim mümkündür.
4. Hibrid Bulutta Yedekleme Stratejileri
Hibrid bulut kullanımında en önemli konulardan biri yedekleme stratejisidir. Synology, Active Backup for Business ve Hyper Backup gibi uygulamalarla tam yedekleme imkânı sunar.
- Hyper Backup: NAS'tan C2’ye veya başka bulut hizmetlerine yedek alabilir.
- Active Backup for Business: PC, sunucu ve sanal makineleri tek merkezden yedekleyip NAS’a aktarır.
Hibrid Bulutun Kurumlara Sağladığı Avantajlar
Synology NAS ile kurulan hibrid bulut mimarisi, işletmelere birçok avantaj sağlar:
- Veri Güvenliği: Veriler hem yerelde hem de bulutta güvence altında olur.
- Felaket Kurtarma: Cihaz arızası, siber saldırı gibi durumlarda bulut yedeğinden hızlıca geri yükleme yapılabilir.
- Maliyet Avantajı: Bulut altyapısına tam geçiş yerine karma yapı tercih edilerek maliyet kontrolü sağlanır.
- Uzaktan Erişim: Kullanıcılar ofis dışında bile yetkilendirildiği dosyalara kolayca erişebilir.
- Esneklik: Kapasite arttıkça, bulut hizmeti ile sistem ölçeklenebilir.
HPE Aruba mı Ubiquiti mi?
Kurumsal ağ altyapısı oluştururken ya da mevcut yapınızı modernize etmeyi düşünürken karşınıza mutlaka iki güçlü marka çıkar: HPE Aruba ve Ubiquiti. Her ikisi de kablosuz erişim noktaları (access point), anahtarlar (switch) ve güvenli ağ yönetimi çözümleriyle öne çıkar. Ancak kullanım alanları, ölçeklenebilirlik, yazılım desteği ve toplam sahip olma maliyeti bakımından farklılıklar gösterir.
Peki hangisi işletmeniz için daha uygun? Bu yazıda HPE Aruba ve Ubiquiti markalarını karşılaştırarak, doğru tercihi yapmanıza yardımcı olacağız.
Marka Yaklaşımı ve Hedef Kitlesi
HPE Aruba, Hewlett Packard Enterprise'ın bir alt markası olarak büyük ölçekli kurumlara, devlet kurumlarına ve kampüs ağlarına odaklanır. Aruba, gelişmiş güvenlik protokolleri, AI destekli yönetim sistemleri ve yüksek ölçeklenebilirlik özellikleri ile tanınır.
Ubiquiti ise daha çok KOBİ’ler, ofisler ve maliyet-performans odaklı projelerde tercih edilen bir markadır. Kullanımı kolay arayüzü ve uygun fiyatları sayesinde teknik kadrosu sınırlı olan işletmeler için idealdir.
Donanım Kalitesi
Aruba ürünleri, uzun ömürlü bileşenleri ve yüksek kaliteli montaj yapılarıyla bilinir. Özellikle yoğun kullanıcı trafiğine sahip ortamlarda sinyal kalitesini ve istikrarı koruma konusunda oldukça başarılıdır.
Ubiquiti donanımları da segmentine göre oldukça yeterlidir. UniFi serisi access point'leri, genellikle orta ölçekli işletmelerde sorunsuz çalışır. Ancak yüksek yoğunluklu ortamlarda performans zaman zaman düşebilir.
Yazılım ve Yönetim Paneli
Aruba Central gibi bulut tabanlı yönetim platformları sayesinde Aruba cihazları tek bir yerden izlenebilir ve yönetilebilir. Gelişmiş analiz araçları, ağ optimizasyon önerileri ve güvenlik kontrolleriyle IT ekiplerine büyük kolaylık sağlar.
Ubiquiti’nin UniFi Controller yazılımı ise oldukça sade, kullanıcı dostu ve öğrenmesi kolaydır. Yeni başlayanlar ya da IT konusunda uzman olmayan kullanıcılar bile kısa sürede sistem yönetimini kavrayabilir. Ancak gelişmiş analiz ve güvenlik politikaları konusunda Aruba kadar derinlikli değildir.
Güvenlik Özellikleri
Aruba, gelişmiş kimlik doğrulama, rol bazlı erişim kontrolleri ve yapay zeka destekli tehdit algılama özellikleri sunar. Kurumsal veri güvenliği yüksek öncelikli olan firmalar için Aruba ciddi bir avantaj sağlar.
Ubiquiti ise WPA3, VLAN, misafir ağı gibi temel güvenlik protokollerini destekler. Ancak karmaşık güvenlik ihtiyaçlarına sahip firmalar için yeterli olmayabilir.
Maliyet
Fiyatlandırma konusunda Ubiquiti ciddi bir avantaja sahiptir. Genellikle benzer performansı daha uygun maliyetle sunar. Özellikle küçük ofisler ve girişimci yapılar için bütçe dostu bir tercihtir.
Aruba ise fiyat/performans dengesi yerine kurumsal özellik setiyle öne çıkar. Yüksek başlangıç maliyetine rağmen büyük yapılarda daha uzun vadeli kazanç sağlar.
Ölçeklenebilirlik
Aruba sistemleri modüler yapıları sayesinde büyük yapılara entegre edilebilir. Binlerce kullanıcıya kadar ölçeklenebilir. Ayrıca yönetimi merkezileştirmek kolaydır.
Ubiquiti ise belli bir ölçeğe kadar başarılı olsa da, 1000+ cihazlık altyapılarda yönetim karmaşıklaşabilir. Bu nedenle büyüme planları olan firmaların Aruba tercih etmesi daha mantıklı olabilir.
Hangi Marka Sizin İçin Daha Uygun?
- Küçük ve orta ölçekli işletmeler, uygun fiyatlı, kolay kurulumlu ve temel güvenlik önlemlerine sahip bir sistem arıyorsa Ubiquiti onlar için ideal bir seçenektir.
- Kurumsal düzeyde yüksek güvenlik, performans ve merkezi yönetim ihtiyacı olan firmalar için HPE Aruba uzun vadeli bir yatırım olarak öne çıkar.
NAS kurulumu nasıl yapılır?
Günümüz dijital dünyasında hem bireyler hem de işletmeler için verilerin güvenli, hızlı ve düzenli bir şekilde depolanması büyük önem taşımaktadır. Bu ihtiyacı karşılamak için öne çıkan çözümlerden biri de NAS (Network Attached Storage) cihazlarıdır. NAS, yani ağa bağlı depolama birimi, kullanıcıların verilerini merkezi bir yerde saklamasına ve bu verilere yerel ağ veya internet üzerinden erişmesine olanak tanır. Peki bir NAS cihazı nasıl kurulur? Bu yazıda NAS kurulumu sürecini adım adım ele alacağız.
1. İhtiyacınıza Uygun NAS Cihazını Seçin
Kuruluma başlamadan önce doğru NAS cihazını seçmek önemlidir. Kullanım amacınız bireysel mi kurumsal mı? Yedekleme, medya sunucusu, uzaktan erişim veya güvenlik kamerası kayıtları için mi kullanacaksınız? Synology ve QNAP markaları, kullanıcı dostu arayüzleri ve geniş uygulama desteğiyle en çok tercih edilen NAS üreticileri arasında yer almaktadır. Disk sayısı, işlemci gücü ve RAM kapasitesi seçimde dikkat edilmesi gereken diğer kriterlerdir.
2. Sabit Disklerin Montajı
NAS cihazınızı satın aldıktan sonra, cihazın desteklediği türde sabit diskleri yuvalarına yerleştirmeniz gerekir. Çoğu NAS cihazı, 3.5” SATA HDD veya SSD destekler. Diskleri takmadan önce cihazın kapalı olduğundan emin olun. Her diski raylarına yerleştirdikten sonra yuvaları sabitleyin ve cihazı açın.
3. NAS Cihazını Ağa Bağlayın
NAS cihazınızı modem ya da router’ınıza bir Ethernet kablosu ile bağlamanız gerekir. Cihazı güç kablosuna bağladıktan sonra çalıştırın. Ağ bağlantısı sayesinde cihaz yerel ağınızda görünür hale gelecektir. Bazı NAS cihazlarında doğrudan HDMI çıkışı olsa da çoğunlukla web arayüzü üzerinden yönetim sağlanır.
4. Web Arayüzüne Erişim ve İlk Kurulum
NAS cihazınızın marka ve modeline göre tarayıcıya özel bir URL (örneğin: find.synology.com ya da qfinderpro) yazarak arayüze ulaşabilirsiniz. Alternatif olarak, cihazın aldığı IP adresi ile de doğrudan bağlantı kurabilirsiniz. Arayüze girdikten sonra sistem sizi adım adım yönlendirerek temel ayarları yapmanızı ister. Yönetici hesabı oluşturma, dil seçimi, saat dilimi ve yazılım güncellemeleri bu aşamada tamamlanır.
5. Disk Yapılandırması ve RAID Ayarları
Disklerinizi RAID yapısıyla yapılandırarak veri güvenliğinizi artırabilirsiniz. RAID 0 hız sağlar ancak veri kaybı riski yüksektir. RAID 1 veri yedeklemesi sunar, RAID 5 ise hem hız hem güvenlik açısından dengeli bir çözümdür. NAS cihazınız kaç disk destekliyorsa, RAID yapılandırmaları da buna göre değişebilir. Yapılandırma tamamlandıktan sonra sistem diskleri biçimlendirir ve kullanıma hazır hale getirir.
6. Paylaşılan Klasör Oluşturma ve Kullanıcı Ayarları
NAS cihazında dosyaları saklayacağınız klasörleri oluşturmanız gerekir. Bu klasörlere kullanıcı bazında erişim yetkileri atayabilirsiniz. Böylece işletmelerde farklı departmanlara özel alanlar oluşturmak mümkün olur. CIFS/SMB, AFP, NFS gibi protokoller aracılığıyla ağdaki bilgisayarlar NAS üzerindeki bu klasörlere erişebilir.
7. Uzaktan Erişim ve Mobil Uygulamalar
Synology QuickConnect veya QNAP MyQNAPCloud gibi servislerle NAS cihazınıza internet üzerinden de güvenli şekilde erişebilirsiniz. Bu servisler, dinamik IP ya da port yönlendirme gibi karmaşık işlemleri kullanıcıdan alarak kolaylık sağlar. Ayrıca, iOS ve Android için geliştirilen mobil uygulamalar sayesinde dosya erişimi, medya oynatma ve sistem yönetimi oldukça kolaylaşır.
8. Yedekleme ve Güvenlik Ayarları
NAS cihazınız ile bilgisayarlarınızı yedekleyebilir veya bulut servisleriyle (Google Drive, Dropbox, OneDrive) senkronizasyon sağlayabilirsiniz. Ayrıca kullanıcı bazlı erişim kısıtlamaları, çift faktörlü kimlik doğrulama, antivirüs ve güvenlik duvarı gibi seçeneklerle sisteminizi dış tehditlere karşı koruyabilirsiniz.
9. Uygulama ve Servis Kurulumu
NAS cihazlarının sunduğu en büyük avantajlardan biri geniş uygulama ekosistemidir. Medya sunucusu, IP kamera kayıt sistemi (Surveillance Station), web sunucu, e-posta sunucusu ve sanal makine çalıştırma gibi özellikler cihazınıza ek uygulamalar kurarak kullanılabilir hale gelir. Synology Package Center veya QNAP App Center üzerinden bu uygulamaları kolayca yükleyebilirsiniz.
NAS kurulumu düşünüldüğü kadar karmaşık değildir. Doğru cihazı seçtikten sonra sistem sizi yönlendirecek şekilde tasarlanmıştır. Özellikle küçük ve orta ölçekli işletmeler için veri güvenliği ve merkezi yönetim açısından büyük avantajlar sunan NAS sistemleri, aynı zamanda ev kullanıcıları için de medya depolama ve uzaktan erişim gibi pratik çözümler sağlar.
Kurulum sırasında dikkat edilmesi gereken en önemli nokta, verilerinizi güvende tutacak RAID yapısı ve kullanıcı erişim politikalarının doğru yapılandırılmasıdır. Bu adımları takip ederek NAS cihazınızı güvenli ve verimli bir şekilde kullanmaya başlayabilirsiniz.
10 Adımda Fortinet Firewall Kurulumu
Kurumsal ağları siber tehditlere karşı korumanın en etkili yollarından biri, gelişmiş güvenlik özelliklerine sahip bir firewall cihazı kullanmaktır. Fortinet, dünya genelinde yaygın olarak tercih edilen güçlü güvenlik çözümleriyle bilinir. Bu yazıda, Fortinet firewall cihazınızı kurmak ve temel yapılandırmaları gerçekleştirmek için izlemeniz gereken adımları sade ve anlaşılır şekilde sıraladık.
1. Cihazın Fiziksel Kurulumunu Yapın
Fortinet firewall cihazınızı, network altyapınıza fiziksel olarak bağlayın. Modem veya router’dan gelen WAN kablosunu cihazın WAN portuna, yerel ağdan gelen kabloyu ise LAN portuna takın. Elektrik bağlantısını sağlayın ve cihazın açıldığından emin olun.
2. Yönetim Arayüzüne Erişim
Cihazın arayüzüne bağlanmak için bilgisayarınızı LAN portuna bağlayın. Web tarayıcınızdan genellikle “192.168.1.99” adresine giderek Fortinet GUI (web arayüzü) ekranına ulaşabilirsiniz. İlk girişte varsayılan kullanıcı adı “admin” olup parola genellikle boştur.
3. Parolayı Değiştirin
Güvenlik açısından, ilk yapılması gereken işlem varsayılan parolanın değiştirilmesidir. Güçlü ve karmaşık bir parola belirleyerek ileride oluşabilecek güvenlik açıklarının önüne geçin.
4. Ağ Arayüzlerini Yapılandırın
Web arayüzünden “Network > Interfaces” bölümüne giderek WAN ve LAN arayüzlerini tanımlayın. WAN için genellikle statik IP veya DHCP üzerinden ayarlama yapılır. LAN tarafında ise iç IP bloğunuzu ve DHCP servislerini yapılandırabilirsiniz.
5. Zaman Ayarlarını Yapın
Cihazın doğru log tutabilmesi ve güvenlik politikalarını düzgün çalıştırabilmesi için zaman ayarlarını güncelleyin. “System > Settings” kısmından NTP sunucularını tanımlayarak cihazın saatini senkronize edin.
6. Güvenlik Politikalarını Oluşturun
“Policy & Objects > IPv4 Policy” menüsünden iç ağ ile dış ağ arasında geçiş kurallarını tanımlayın. Örneğin, LAN’dan WAN’a çıkan trafiğe izin verecek temel bir politika oluşturabilirsiniz. Her kural için kaynak, hedef, hizmet ve aksiyon belirlenir.
7. Uygulama Kontrolü ve Web Filtreleme
Fortinet’in güçlü özelliklerinden biri de içerik filtreleme ve uygulama kontrolüdür. İstemediğiniz sitelere veya uygulamalara erişimi engellemek için “Security Profiles” altında ilgili bölümleri aktif hale getirin. Bu özellikle KOBİ'lerde verimlilik ve güvenliği artırır.
8. IPS (Saldırı Önleme Sistemi) Aktifleştirme
Ağınızın daha etkin korunması için IPS (Intrusion Prevention System) özelliğini aktif edin. Bu sistem, bilinen saldırı imzalarını tespit ederek potansiyel tehditleri engeller. “Security Profiles > IPS” altında yapılandırılabilir.
9. Güncellemeleri Kontrol Edin
Fortinet cihazları, düzenli olarak güvenlik imzaları ve firmware güncellemeleri alır. “System > Firmware” bölümünden cihazın güncel olup olmadığını kontrol edin. Ayrıca FortiGuard güncelleme hizmetlerinin aktif olduğundan emin olun.
10. Loglama ve Raporlama Ayarları
Ağınızda olup bitenleri takip edebilmek için loglama özelliğini devreye alın. Eğer FortiAnalyzer gibi bir log sunucusu kullanıyorsanız cihazı buraya entegre edebilirsiniz. “Log & Report” sekmesi altında trafik loglarını, güvenlik loglarını ve sistem loglarını görüntüleyebilirsiniz.
Fortinet firewall kurulumu, doğru adımlar izlendiğinde oldukça sistematik ve kullanıcı dostu bir süreçtir. Bu adımlarla cihazınızı hızlıca devreye alabilir, ağınızı tehditlere karşı koruma altına alabilirsiniz. Daha gelişmiş yapılandırmalar için Fortinet’in sunduğu FortiOS dokümantasyonunu da incelemenizi öneririz.
2025’te Network Güvenliğinde Öne Çıkan Trendler
Dijitalleşmenin hız kesmeden devam ettiği günümüzde, network güvenliği hiç olmadığı kadar kritik bir konu haline geldi. Siber tehditlerin karmaşıklığı ve sıklığı, işletmelerin ve bireylerin güvenlik stratejilerini yeniden şekillendirmesini zorunlu kılıyor. 2025 yılına girerken network güvenliği alanında öne çıkan trendleri yakından takip etmek, sadece savunma mekanizmalarını güçlendirmekle kalmıyor; aynı zamanda yasal yükümlülükleri ve müşteri güvenini de etkiliyor. Peki 2025’te network güvenliğinde hangi yenilikçi yaklaşımlar ve teknolojiler öne çıkıyor? İşte detaylar.
1. Yapay Zekâ Destekli Tehdit Algılama
2025 yılında network güvenliğinde en önemli trendlerden biri yapay zekâ (AI) ve makine öğrenimi (ML) teknolojilerinin siber savunmalara entegrasyonu olacak. AI tabanlı güvenlik çözümleri, olağandışı ağ trafiğini tespit etmede, zero-day (sıfır gün) saldırıları önceden tahmin etmede ve tehdit avcılığı (threat hunting) süreçlerinde önemli rol oynayacak.
Bu sistemler, büyük veri kümelerini anlık olarak analiz ederek tehditleri klasik güvenlik yazılımlarından çok daha hızlı şekilde belirliyor. Ayrıca otomatik yanıt mekanizmaları sayesinde güvenlik ekiplerinin üzerindeki yükü azaltıyor. Özellikle SOC (Security Operations Center) birimleri, AI destekli platformlarla daha verimli çalışabilecek.
2. Zero Trust Mimarisinin Yaygınlaşması
Zero Trust, “asla güvenme, daima doğrula” prensibi üzerine kurulu modern bir güvenlik yaklaşımıdır. Geleneksel ağlarda, bir cihaz ya da kullanıcı ağa dahil olduktan sonra çoğu kaynağa erişim sağlayabiliyordu. Ancak günümüzde bu model yetersiz kalıyor.
2025’te Zero Trust mimarisinin daha geniş bir şekilde benimseneceği öngörülüyor. Özellikle hibrit çalışma modellerinin kalıcı hale gelmesi, çalışanların farklı lokasyonlardan ve cihazlardan erişim sağlaması Zero Trust’ı kaçınılmaz kılıyor. Mikro segmentasyon, çok faktörlü kimlik doğrulama (MFA) ve sürekli doğrulama süreçleri bu modelin yapı taşlarını oluşturuyor.
3. Bulut Güvenliğinde Yenilikçi Yaklaşımlar
Bulut tabanlı hizmetlere geçiş, şirketlerin esnekliğini artırsa da güvenlik risklerini beraberinde getiriyor. 2025’te bulut güvenliği, network güvenliğinin ayrılmaz bir parçası olmaya devam edecek. Özellikle SaaS, PaaS ve IaaS platformlarının kullanımındaki artış, bulut ortamlarının daha kompleks hale gelmesine sebep oluyor.
CSPM (Cloud Security Posture Management) ve CNAPP (Cloud-Native Application Protection Platform) gibi teknolojiler, bulut altyapılarında güvenlik açıklarını anında tespit etmeye ve düzeltmeye odaklanıyor. Ayrıca bulut ortamlarında şifreleme, erişim kontrolleri ve veri kaybı önleme (DLP) çözümleri daha sıkı şekilde uygulanıyor.
4. Kuantum Dirençli Kriptografi
Kuantum bilgisayarların hesaplama gücü, klasik kriptografik algoritmaları tehdit ediyor. 2025’te network güvenliği dünyasında kuantum dirençli kriptografi önemli bir trend olarak ön plana çıkıyor. Özellikle finans, savunma ve kritik altyapı sektörleri, kuantum bilgisayarların şifre çözme kabiliyetine karşı hazırlık yapmaya başladı.
Post-quantum cryptography olarak bilinen bu teknolojiler, kuantum bilgisayarlara dayanıklı algoritmalar geliştirerek uzun vadeli veri güvenliğini sağlamayı hedefliyor. Henüz tam anlamıyla standartlaşmamış olsa da, birçok kurum pilot projelere başlamış durumda.
5. IoT Cihazlarının Güvenliği
2025’e girerken IoT cihazlarının sayısı milyarları aşmış durumda. Akıllı ev sistemleri, endüstriyel IoT (IIoT) çözümleri ve medikal cihazlar gibi birçok alan, network güvenliği açısından yeni riskler barındırıyor. Zayıf şifreleme, güncellenmeyen firmware’ler ve standartlara uymayan üreticiler, siber saldırganların işini kolaylaştırıyor.
Bu yüzden 2025’te IoT güvenliğine yönelik regülasyonların artması bekleniyor. IoT cihaz kimlik yönetimi, segmentasyon ve IoT güvenlik gateway’leri bu alanda öne çıkan çözümler arasında.
SEO anahtar kelimeleri: IoT güvenliği, IIoT güvenlik çözümleri, cihaz segmentasyonu
6. Regülasyonlara Uyum ve Siber Sigorta
Siber güvenlik sadece teknolojiyle sınırlı kalmıyor; yasal düzenlemeler de firmalar için ciddi sorumluluklar doğuruyor. Avrupa Birliği’nin NIS2 Direktifi, Amerika’da CISA düzenlemeleri ve Türkiye’de KVKK gibi regülasyonlar, network güvenliği stratejilerini etkiliyor.
2025’te işletmelerin hem teknolojik altyapılarını güçlendirmesi hem de bu regülasyonlara tam uyum sağlaması şart olacak. Buna ek olarak, siber sigorta poliçeleri de yaygınlaşıyor. Kurumlar, olası bir veri ihlali veya kesinti durumunda zararlarını minimize etmek için siber sigorta ürünlerine yöneliyor.
Network Güvenliğinde Proaktif Olmak Şart
2025 yılı, network güvenliği açısından daha sofistike saldırı yöntemlerini ve yenilikçi savunma teknolojilerini beraberinde getiriyor. Kurumların bu trendleri yakından takip etmesi, hem iş sürekliliği hem de müşteri güveni açısından kritik önem taşıyor. Yapay zekâ destekli çözümler, Zero Trust mimarisi, bulut güvenliği, kuantum dirençli kriptografi ve IoT güvenliği gibi alanlara yatırım yapan işletmeler, geleceğin siber tehditlerine karşı daha dayanıklı olacak.
Unutmayın, siber güvenlik bir “tek seferlik” proje değil; sürekli gelişen bir süreçtir. 2025’te network güvenliğini sağlam temellere oturtan kurumlar, dijital dünyada bir adım önde yer alacak.
Kurumsal Veri Depolamada Yeni Nesil Çözümler
Dijital çağın en değerli varlığı: veri. İşletmelerin operasyonel süreçlerinden müşteri ilişkilerine, ürün geliştirmeden stratejik kararlara kadar hemen her alanda veri, kritik bir unsur olarak öne çıkıyor. Ancak verinin hızla artan hacmi, çeşitliliği ve işlenme hızı, klasik veri depolama sistemlerinin yetersiz kalmasına yol açıyor. Bu nedenle 2025’e doğru ilerlerken, kurumsal veri depolama alanında yeni nesil çözümler hem teknolojik hem de ekonomik anlamda işletmelere önemli avantajlar sunuyor.
Peki, kurumsal veri depolama alanında hangi yeni teknolojiler ve yaklaşımlar öne çıkıyor? İşte 2025’e damga vuracak modern veri depolama trendleri ve çözümleri.
1. Hibrit Depolama Mimarileri
Kurumsal veri depolamanın geleceği hibrit yapılara dayanıyor. Hibrit depolama, şirket içi (on-premises) veri merkezleri ile bulut altyapılarını birleştirerek, esnek, ölçeklenebilir ve maliyet etkin bir yapı sunuyor.
Firmalar, kritik ve regülasyona tabi verileri kendi veri merkezlerinde tutarken, daha az hassas verileri buluta taşıyarak kapasite ve maliyet avantajı sağlıyor. Hibrit mimariler, ani trafik artışlarında kaynakları hızla ölçekleme kabiliyetiyle de dikkat çekiyor.
Yazılım tanımlı depolama (Software Defined Storage - SDS), veri depolama kaynaklarını donanımdan bağımsız hale getirerek, yönetimi ve ölçeklenebilirliği kolaylaştırıyor. Geleneksel depolama sistemleri, belirli bir donanım üreticisine bağımlıyken, SDS çözümleri farklı donanımlar üzerinde çalışabilme esnekliği sunuyor.
2025’te SDS çözümleri, özellikle büyük veri (Big Data) ve yapay zekâ iş yüklerini destekleyecek şekilde daha yaygın hale gelecek. Depolama kapasitesinin dinamik şekilde artırılabilmesi, maliyet optimizasyonu ve otomasyon özellikleri, SDS’i öne çıkaran unsurlar arasında.
3. Nesne Tabanlı Depolama Sistemleri
Modern veri depolamanın vazgeçilmez çözümlerinden biri de nesne tabanlı depolama sistemleri. Dosya veya blok bazlı sistemlere göre çok daha esnek olan nesne depolama, büyük miktarda yapılandırılmamış veriyi (ör. medya dosyaları, yedeklemeler, IoT verileri) yüksek performansla ve düşük maliyetle saklayabiliyor.
Nesne tabanlı depolama, bulut entegrasyonu, kolay ölçeklenebilirlik ve meta veri desteği sayesinde özellikle medya, sağlık, finans ve üretim sektörlerinde tercih ediliyor. Amazon S3, Azure Blob Storage gibi platformlar bu teknolojinin en bilinen örnekleri arasında yer alıyor.
4. All-Flash Depolama Çözümleri
Veriye erişim hızının kritik olduğu günümüzde, flash tabanlı depolama çözümleri büyük ilgi görüyor. SSD (Solid State Drive) teknolojisi sayesinde gecikme süreleri minimuma iniyor, veri okuma ve yazma hızları katlanarak artıyor.
Özellikle yapay zekâ, analitik, veritabanı yönetimi ve yüksek performanslı işlem (HPC) uygulamaları, all-flash depolama çözümleri sayesinde hız kazanıyor. Ayrıca enerji tüketimi ve veri merkezi alanı açısından da verimlilik sağlanıyor.
Flash depolama fiyatlarının düşmesiyle birlikte, 2025’te daha fazla işletmenin disk tabanlı sistemlerden all-flash çözümlere geçmesi bekleniyor.
Firewall Seçerken Dikkat Edilmesi Gereken 5 Kritik Nokta
Siber tehditlerin giderek daha karmaşık ve sinsi hale geldiği günümüzde, işletmelerin ağlarını korumak için güçlü güvenlik çözümlerine ihtiyacı var. İşte bu noktada firewall, yani güvenlik duvarı, kurumsal ağların en önemli savunma hatlarından biri olarak öne çıkıyor. Ancak piyasada yüzlerce farklı firewall modeli ve üreticisi bulunuyor. Dolayısıyla doğru firewall seçimi, yalnızca teknik ekiplerin değil, aynı zamanda şirket yöneticilerinin de kritik kararları arasında yer alıyor.
Peki, firewall seçerken nelere dikkat etmeli? İşte karar sürecinde göz önünde bulundurmanız gereken 5 kritik nokta:
1. Performans ve Kapasite
Firewall, ağınızın ana geçiş noktasıdır. Dolayısıyla performans, firewall seçiminde en kritik kriterlerden biridir. Bazı firmalar yalnızca firewall cihazının maksimum throughput değerine bakarak karar verir. Ancak bu büyük bir hatadır. Çünkü üreticilerin kataloglarında belirtilen hızlar genellikle “ideal koşullar” altında ölçülür ve gerçek hayattaki trafik karmaşıklığını yansıtmaz.
Dikkat edilmesi gereken başlıca performans kriterleri şunlardır:
- Stateful throughput: Firewall’un temel paket filtreleme kapasitesini gösterir.
- IPS throughput: Saldırı önleme sistemi aktifken cihazın performansını ifade eder.
- VPN throughput: Şifreli tünel trafiğinde elde edilen hız.
- Concurrent sessions: Aynı anda yönetilebilecek bağlantı sayısı.
2. Güvenlik Özellikleri
Modern tehditler, basit paket filtreleme ile durdurulamayacak kadar karmaşık hale geldi. Bu nedenle, yeni nesil firewall (NGFW) cihazları, çok katmanlı güvenlik özellikleri sunuyor. Firewall seçerken mutlaka şu güvenlik yeteneklerine sahip olup olmadığına bakmalısınız:
- IPS/IDS (Saldırı Tespit ve Önleme Sistemleri)
- Uygulama farkındalığı (Application Control)
- SSL/TLS trafik denetimi
- Web filtering (Web içeriği filtreleme)
- Sandboxing (Şüpheli dosyaların izole ortamda analizi)
- Anti-malware koruması
3. Yönetilebilirlik ve Kullanıcı Dostu Arayüz
Teknik olarak en güçlü firewall bile, karmaşık bir yönetim arayüzüne sahipse, etkin şekilde kullanılmaz. Özellikle KOBİ’ler veya teknik personel sayısı az olan işletmeler için kullanıcı dostu arayüz çok önemlidir.
Dikkat edilmesi gereken yönetim özellikleri:
- Web tabanlı ve sezgisel arayüz
- Detaylı raporlama ve loglama
- Politika oluşturma kolaylığı
- Uyarı ve alarm mekanizmaları
- Merkezi yönetim (özellikle çok şubeli yapılar için)
4. Ölçeklenebilirlik ve Geleceğe Yatırım
Birçok firma, firewall alırken yalnızca mevcut ihtiyacına odaklanıyor. Oysa ki, işletmelerin büyümesi, kullanıcı sayısının artması, uzak çalışma modellerinin yaygınlaşması gibi dinamikler, ağ trafiğini ciddi şekilde artırıyor. Bu yüzden firewall seçerken mutlaka ölçeklenebilirliğe dikkat etmelisiniz.
Örneğin:
- Daha fazla VPN kullanıcı lisansı eklenebiliyor mu?
- Donanımsal yükseltme seçenekleri mevcut mu?
- Yazılım güncellemeleri cihazın performansını etkiler mi?
- Cluster veya High Availability (HA) desteği var mı?
5. Teknik Destek ve Üretici Güvencesi
Bir firewall cihazının kalitesi kadar, arkasındaki teknik destek de önemlidir. Ciddi bir ağ sorunu yaşadığınızda veya kritik bir güvenlik açığı ortaya çıktığında, üreticiden hızlı ve etkili destek almak hayati önem taşır.
Seçim yaparken şu soruları mutlaka sorun:
- Yerel teknik destek var mı?
- 7/24 destek hizmeti sunuluyor mu?
- SLA (Service Level Agreement) süreleri nedir?
- Yazılım güncellemeleri ve güvenlik patch’leri düzenli mi?
Firewall Seçimi Stratejik Bir Karardır
Firewall seçmek, yalnızca bir cihaz satın almak değildir. Ağınızı koruyan en kritik savunma hattını seçiyorsunuz. Performans, güvenlik özellikleri, yönetilebilirlik, ölçeklenebilirlik ve üretici desteği gibi faktörleri göz ardı etmeden karar vermek, işletmenizin siber tehditlere karşı güçlü kalmasını sağlar.
Unutmayın; doğru firewall yatırımı, sadece bugünün değil, yarının siber saldırılarına da karşı sizi korur. 2025 ve sonrasında artacak tehditlere karşı hazırlıklı olmak için firewall seçim sürecini titizlikle yürütün.
Kurumsal Ağlarda Yapay Zekâ Destekli Güvenlik Çözümleri
Geleneksel Yöntemler Artık Yetmiyor
Siber tehditler her geçen gün daha karmaşık hâle gelirken, geleneksel güvenlik çözümleri artık yetersiz kalıyor. İmzaya dayalı antivirüsler, statik firewall kuralları veya manuel analiz süreçleri, gelişmiş saldırı tekniklerine karşı kör ve savunmasız kalabiliyor. İşte bu noktada yapay zekâ (AI) destekli güvenlik çözümleri, kurumsal ağların en güçlü kalkanı olarak öne çıkıyor.
2025’e doğru ilerlerken kurumların siber savunma stratejisinde AI’ın yeri hiç olmadığı kadar kritik.
Yapay Zekâ Güvenlikte Nasıl Rol Oynuyor?
Yapay zekâ, devasa veri akışını analiz ederek anormallikleri ve potansiyel tehditleri tespit eder. Geleneksel sistemler “bilinen tehditlere” karşı etkiliyken, AI sayesinde bilinmeyen tehditler de fark edilebilir.
AI temelli güvenlik, temelde şu alanlarda öne çıkar:
Anomali tespiti
Tehdit istihbaratı analizi
Olay müdahalesi otomasyonu
Davranışsal analiz (Behavioral Analytics)
AI Destekli Çözümler: Ne Sağlar?
1. Anomali Tespiti (Anomaly Detection)
Geleneksel sistemler belirli kurallar üzerinden çalışır. Oysa AI, network traffic içerisindeki istatistiksel sapmaları tespit ederek olağan dışı aktiviteleri ortaya çıkarır.
Örnek:
- Kullanıcı normalde günde 500 MB veri transfer ederken bir gün 10 GB veri göndermeye başlarsa, AI bunu risk olarak işaretler.
AI, kullanıcı ve cihazların normal davranış kalıplarını öğrenir. Sapmaları analiz ederek “iç tehdit” (insider threat) vakalarını bile ortaya çıkarabilir.
Avantajı:
- Sadece dış tehditlere değil, içeriden kaynaklı sızıntılara da müdahale imkânı sunar.
Tehdit avcılığı (threat hunting) çoğu kurumda hâlâ manuel yürütülüyor. Ancak AI;
- Log kayıtlarını tarar
- Kötü amaçlı etkinlik örüntülerini tanır
- Güvenlik analistlerine odaklanmaları gereken alanları önerir
4. SOAR (Security Orchestration, Automation and Response)
AI, SOAR platformlarıyla birlikte çalışarak alarm yığınlarını önceliklendirir ve bazı müdahaleleri otomatikleştirir.
Örnek:
- Şüpheli bir IP’den gelen trafik anında bloklanabilir.
- Karantina süreçleri insan müdahalesine gerek kalmadan çalışabilir.
Her gün yüzlerce threat feed üretiliyor. AI, bu devasa tehdit istihbaratı verilerini birleştirerek kurum ağıyla ilişkilendirir. Böylece proaktif savunma sağlanır.
AI Kullanım Alanları
A. NGFW ve AI
Yeni nesil firewall’lar (NGFW) AI sayesinde;
- Uygulama trafiğini detaylı inceler
- SSL şifreli trafiği analiz eder
- Saldırı örüntülerini tespit eder
AI, EDR (Endpoint Detection and Response) ve XDR (Extended Detection and Response) ürünlerinin beyni konumunda. Özellikle:
- Ransomware saldırılarında davranışsal analiz
- Zero-day exploit tespiti
- Olay korelasyonu
Zero Trust uygulamalarında AI şunları yapar:
- Kimlik doğrulama sırasında risk skorlama
- Davranışsal uyumsuzluk tespiti
- Anlık erişim kararı verme
- Zaman Kazandırır: Manuel inceleme gerektiren süreçleri hızlandırır.
- Gelişmiş Görünürlük: Gizlenmiş tehditleri ortaya çıkarır.
- Yanlış Pozitifleri Azaltır: Kurallara körü körüne bağlı kalmadan anlamlı analiz yapar.
- Maliyet Etkinliği: Sınırlı insan kaynağıyla daha geniş güvenlik alanı kapsar.
AI sistemleri de hatasız değildir. Kurumlar:
- Eğitim verilerinin kalitesine dikkat etmeli
- “Kara kutu” (black box) algoritmalara bağımlı kalmamalı
- AI’ın önerilerini insan analistlerle birlikte değerlendirmeli
2025 ve sonrasında;
AI ile gerçek zamanlı müdahale
Olay sonrası otomatize rapor üretimi
Yapay zekâ destekli siber tatbikatlar (Red Team / Blue Team)
alanlarında daha fazla gelişme bekleniyor.
AI’sız Güvenlik Mümkün Değil
Kurumsal ağ güvenliği artık insan gücüyle tek başına sürdürülebilir değil. Yapay zekâ; tehditleri daha hızlı, daha doğru ve proaktif şekilde tespit ederek siber savunmayı bir üst seviyeye çıkarıyor. 2025 ve sonrasında rekabet avantajı elde etmek isteyen kurumlar, AI destekli güvenlik çözümlerini stratejilerine mutlaka dahil etmek zorunda.
Zero Trust Mimarisi: Kurumlar İçin Neden Artık Bir Zorunluluk?
Güven Paradigması Değişti
Uzun yıllar boyunca siber güvenlikte hâkim olan düşünce şuydu: “Ağın içindeysen güvenlisin, dışındaysan tehlikeli.” Ancak günümüzün karmaşık tehdit ortamında bu bakış açısı artık geçerliliğini yitirdi. Uzaktan çalışma, bulut hizmetleri, mobil cihaz kullanımı ve SaaS uygulamalarının yaygınlaşması, kurum ağlarını sınırları belirsiz hâle getirdi. İşte bu yüzden, “hiçbir şeye körü körüne güvenme” felsefesine dayanan Zero Trust Mimarisi (Sıfır Güven Mimarisi), kurumlar için artık bir lüks değil, bir zorunluluk hâline geldi.
Zero Trust Nedir?
Zero Trust, kullanıcıya, cihaza, uygulamaya veya ağa konumuna bakılmaksızın asla otomatik olarak güvenmemek ve her erişim talebini sürekli doğrulamak anlamına gelir. Yani, çalışan ofiste de olsa, VPN üzerinden bağlansa da, hiçbir varlık ayrıcalıklı kabul edilmez.
Temel prensipleri:
“Never trust, always verify” → Asla güvenme, daima doğrula.
En az ayrıcalık prensibi (Least Privilege Access)
Mikro segmentasyon
Sürekli kimlik doğrulama
Davranış analitiği (Behavioral Analytics)
Neden Artık Zorunlu?
1. Hibrit Çalışma ve Uzak Bağlantılar
Pandemi sonrası kalıcı hâle gelen uzaktan çalışma, ağın dışından gelen trafiği olağanlaştırdı. Geleneksel VPN çözümleri, yalnızca “içeride güvenli, dışarıda tehlikeli” bakış açısına dayanır. Oysa Zero Trust, kullanıcı kimliğini, cihaz durumunu, bağlanılan uygulamayı ve lokasyonu analiz ederek erişim kararı verir.
Örnek:
- Kullanıcı normalde İstanbul’dan bağlanıyorken bir anda Rusya’dan giriş yapmak isterse sistem alarm üretir veya erişimi durdurur.
Saldırganlar ağa girdikten sonra lateral movement (yatay hareket) teknikleriyle kritik sistemlere ulaşır. Zero Trust, mikro segmentasyon sayesinde saldırganın ağda serbestçe dolaşmasını engeller.
Örnek:
- Active Directory erişimi tüm kullanıcılara açık olmamalı. Zero Trust ile yalnızca yetkili cihazlar ve kullanıcılar erişebilir.
Kurumlar artık tek bir veri merkezi yerine multi-cloud veya hybrid cloud yapıları kullanıyor. Zero Trust, bulut kaynaklarına bağlanan kimliği doğrulanmamış cihazları engelleyerek data breach riskini azaltır.
4. Kimlik Tabanlı Saldırılar
Siber saldırıların %80’i kimlik hırsızlığı veya credential stuffing gibi tekniklerle yapılıyor. Zero Trust, yalnızca parola yerine çok faktörlü kimlik doğrulama (MFA), biyometrik kontroller veya risk skorlama kullanır.
Zero Trust’ın Bileşenleri
A. Identity and Access Management (IAM)
- MFA zorunlu hâle gelir.
- Context-aware authentication → Lokasyon, saat, cihaz durumu gibi parametrelere bakar.
- Minimum yetkiyle erişim sağlar (Least Privilege).
- Ağ, küçük güvenlik bölgelerine ayrılır.
- Her bölge kendi güvenlik politikasıyla korunur.
- Saldırganın bir bölgeden diğerine geçmesi engellenir.
- Ağa bağlanan cihazların durumu kontrol edilir (patch seviyesi, güvenlik yazılımı, compliance).
- Uyumsuz cihazlara erişim engellenir.
- Kullanıcının normal davranış paterni izlenir.
- Sapmalar anında alarm üretir veya erişimi durdurur.
- Normalde yalnızca sabah 9-18 arası çalışan bir kullanıcı gece 3’te erişmek isterse sistem şüphelenir.
Zero Trust büyük bir dönüşüm sürecidir ve tek gecede uygulanamaz. Aşamalar genellikle şöyledir:
Kritik varlıkları ve kullanıcı gruplarını belirlemek
MFA’yı devreye almak
Ağ segmentasyonu başlatmak
Kayıt ve izleme sistemlerini kurmak
Politikaları sürekli gözden geçirmek ve güncellemek
Kurumlar İçin Faydaları
- Risk Azaltma: Lateral movement riski minimuma iner.
- Compliance Kolaylığı: KVKK, GDPR, ISO 27001 gibi regülasyonlara uyum kolaylaşır.
- Şeffaflık: Tüm erişimler kayıt altına alınır.
- Saldırı Tespiti: Anormal davranışlar anında fark edilir.
Geleneksel güvenlik yaklaşımları artık yetersiz. Kurumlar için Zero Trust Mimarisi, sadece teknolojik bir trend değil, 2025 ve sonrasında var olmak ile yok olmak arasındaki farkı belirleyecek kritik bir strateji. Özellikle artan kimlik hırsızlıkları, ransomware saldırıları ve bulut ortamındaki riskler, Zero Trust’ı kurumlar için kaçınılmaz hâle getiriyor.
2025’te Siber Güvenlikte Öne Çıkacak Tehditler ve Savunma Stratejileri
Değişen Tehdit Manzarası
2025’e girerken dijital altyapılar büyüyor, saldırı yüzeyleri genişliyor ve siber tehditler daha akıllı hale geliyor. Kurumların dijital dönüşüm sürecinde attığı her adım, aynı zamanda yeni saldırı vektörlerini de beraberinde getiriyor. Özellikle yapay zekâ, IoT, bulut sistemleri ve uzaktan çalışma modelleri, hem iş süreçlerini kolaylaştırıyor hem de siber tehditleri çeşitlendiriyor.
Bu makalede, 2025 yılında öne çıkması beklenen siber tehditleri ve bu tehditlere karşı uygulanabilecek etkili savunma stratejilerini ele alıyoruz.
1. Yapay Zekâ Destekli Saldırılar
Siber suçlular artık yapay zekâ ve makine öğrenmesi gibi teknolojileri kullanarak daha sofistike ve hedefli saldırılar gerçekleştiriyor.
Örnek saldırılar:
- AI destekli phishing kampanyaları
- Otomatikleştirilmiş parola tahmin sistemleri
- Sahte ses ve görüntü ile dolandırıcılık (deepfake)
- Yapay zekâ destekli güvenlik çözümleri (AI-powered endpoint protection)
- Anomali tespiti yapan ağ izleme sistemleri
- Gerçek zamanlı veri analizi ile kullanıcı davranış takibi
Ransomware saldırıları artık yalnızca veriyi şifrelemekle kalmıyor; veri sızıntısı, fidye tehditleri ve şantaj gibi çok katmanlı yapı kazanıyor.
2025 trendi: “Çift fidyeli saldırılar” – hem dosyalar şifreleniyor hem de ifşa edilme tehdidiyle ikinci ödeme talep ediliyor.
Savunma Stratejisi:
- Immutable yedekleme sistemleri
- Zero Trust mimarisi
- Micro-segmentation uygulamaları
- EDR/XDR çözümleri ile davranışsal analiz
Birçok saldırgan artık hedef kurumun kendisine değil, yazılım veya hizmet sağlayıcılarına saldırarak ağa sızıyor.
Örnek: SolarWinds saldırısı sonrası birçok global kurum zarar gördü.
Savunma Stratejisi:
- Yazılım bileşeni şeffaflığı (SBOM)
- Tedarikçi güvenlik denetimleri
- Sürekli güvenlik değerlendirmesi (Continuous Risk Assessment)
Şirketlerin SaaS, PaaS ve IaaS sistemlerine geçişi arttıkça, bulut ortamlarında konfigürasyon hataları, açık erişim politikaları ve API zafiyetleri de artıyor.
Savunma Stratejisi:
- CASB (Cloud Access Security Broker) çözümleri
- IAM (Identity and Access Management) politikalarının güçlendirilmesi
- Şifreli veri iletimi ve Zero Trust Network Access (ZTNA)
Kurum içinden gelen kasıtlı ya da ihmalkâr eylemler 2025’te de tehdit olmaya devam edecek. Özellikle uzaktan çalışanların kontrolü zorlaşıyor.
Savunma Stratejisi:
- Kullanıcı davranışı analizi (UBA/UEBA)
- Ayrıcalıklı hesap yönetimi (PAM)
- Veri kaybı önleme (DLP) politikaları
İnternete bağlı cihaz sayısı arttıkça, bu cihazlar saldırganlar için zayıf noktalar haline geliyor. Özellikle fabrika otomasyonları, akıllı bina sistemleri ve medikal cihazlar hedefte.
Savunma Stratejisi:
- IoT segmentasyonu
- Firmware güncellemelerinin otomatikleştirilmesi
- Ağ izolasyonu ve port yönetimi
Parola temelli sistemlerin hala yoğun kullanılması, saldırganlar için kolay giriş noktaları oluşturuyor. MFA (çok faktörlü kimlik doğrulama) eksikliği ciddi riskler doğuruyor.
Savunma Stratejisi:
- MFA zorunluluğu
- Biometrik kimlik doğrulama sistemleri
- Just-in-time erişim kontrolleri
2025’te savunma sistemleri de AI ile daha akıllı hale geliyor. AI, anomali tespiti, otomatik müdahale, tehdit istihbaratı korelasyonu gibi görevlerde kullanılıyor.
Yaygın çözümler:
- XDR (Extended Detection and Response)
- SOAR (Security Orchestration, Automation and Response)
- Threat Intelligence platformları
Siber tehditler her geçen yıl daha karmaşık hale geliyor. 2025'te başarılı olmak isteyen kurumların, güvenliği sadece “tehdit geldikten sonra savunmak” olarak değil, proaktif olarak riskleri önceden tespit etmek ve önlem almak olarak görmesi gerekiyor.
Zero Trust mimarisi, davranış tabanlı tehdit tespiti, çok katmanlı yedekleme stratejileri ve sürekli farkındalık eğitimi; 2025’te siber güvenliğin temel taşları olacak.
Küçük İşletmeler İçin Siber Güvenlik İpuçları
Küçük Ölçek Büyük Risk
Siber saldırılar sadece büyük şirketleri hedef almıyor. Aksine, son yıllarda küçük işletmeler siber suçluların birincil hedefi hâline geldi. Çünkü siber saldırganlar biliyor ki; küçük işletmeler genellikle:
- Düşük siber güvenlik bütçesine sahip
- Profesyonel IT ekipleri bulunmuyor
- Tehditlere karşı hazırlıksız
2025’e yaklaşırken küçük işletmeler için siber güvenlik artık bir seçenek değil, hayatta kalma zorunluluğu.
Küçük İşletmelerde Yaygın Siber Tehditler
1. Phishing (Oltalama)
E-posta, SMS, sosyal medya üzerinden gelen sahte mesajlarla kullanıcıların hesap bilgileri veya kritik verileri çalınıyor.
Örnek:
- “Faturanızı görmek için tıklayın” içerikli sahte e-posta
Küçük işletmeler için en yıkıcı saldırı türlerinden biridir. Veriler şifrelenir, fidye istenir. Ödeyemezlerse iş durur.
3. Zayıf Parola Kullanımı
“Küçük işletmeyiz, bize saldırmazlar” düşüncesiyle admin / 123456 gibi basit parolalar kullanılıyor.
4. Güncelleme Eksiklikleri
Yazılımlar, işletim sistemleri güncellenmediğinde saldırganların işini kolaylaştırır.
5. İç Tehditler
Küçük ekiplerde bile çalışan hataları ya da kasıtlı veri sızıntıları sıkça görülür.
Küçük İşletmeler İçin Pratik Güvenlik İpuçları
1. Güçlü Parola Politikası
- Karmaşık parola kullanın (büyük-küçük harf, rakam, sembol)
- Parolaları düzenli değiştirin
- Aynı parolayı birden fazla yerde kullanmayın
- Parola yöneticisi (password manager) tercih edin
Parola tek başına yeterli değil. MFA, hesaba girişte ek bir doğrulama katmanı sunar. Örneğin:
- SMS kodu
- Authenticator uygulaması
- Parmak izi
3. Çalışanları Eğitin
Çoğu saldırı insan hatasından kaynaklanır. Çalışanlara:
Phishing e-postalarını tanıma
Güvenli şifre kullanımı
USB bellek kullanımında dikkat
Şüpheli bağlantılara tıklamama
konularında eğitim verin.
4. Yazılımları Güncel Tutun
- İşletim sistemleri
- Muhasebe programları
- Web sitenizin altyapısı (ör. WordPress)
- Antivirüs yazılımları
5. Veri Yedekleme
Ransomware saldırısında yedek yoksa iş bitmiş demektir.
- Verilerinizi günlük ya da haftalık yedekleyin.
- Yedekleri fiziksel olarak veya bulutta saklayın.
- Yedeklere internetten erişimi sınırlayın.
Mutlaka:
- İşletim sistemine entegre firewall’u aktif edin
- Kurumsal düzeyde antivirüs tercih edin
- Antivirüs imza güncellemelerini açık bırakın
Küçük işletmelerin web siteleri de saldırı hedefi. Şunlara dikkat edin:
SSL sertifikası kullanın
Eklentileri güncel tutun
Güçlü admin parolası belirleyin
Web uygulama güvenlik duvarı (WAF) kullanın
8. Erişim Yetkilerini Sınırlayın
Çalışanlara sadece işlerini yapacakları kadar yetki verin. Özellikle:
- Finansal kayıtlar
- Müşteri verileri
- Sunucu erişimi
9. Siber Sigorta Düşünün
Bütçe elveriyorsa siber sigorta, özellikle fidye saldırıları ve veri ihlalleri sonrası zararı hafifletir.
- Hukuki destek
- Kriz yönetimi
- İtibar kurtarma masrafları
10. Güvenlik Politikası Yazılı Olsun
Büyük şirketlere özgü sanmayın. Küçük işletmenin bile:
- Şifre politikası
- Güncelleme prosedürü
- Yedekleme sıklığı
- Olay müdahale planı
Küçük İşletmelerin Siber Güvenlik Yanılgıları
“Biz küçük firmayız, bizi kimse hacklemez.”
→ Tam aksine, saldırganlar küçük firmaları “kolay hedef” olarak görür.
“Antivirüs yeter.”
→ Modern saldırılar antivirüsü kolayca aşabiliyor. Çok katmanlı savunma şart.
“Bulut kullanıyoruz, o yüzden güvendeyiz.”
→ Bulut sağlayıcı altyapıyı korur, ama verinin sorumluluğu hâlâ sizde.
Küçük Ama Değerli
Küçük işletmeler, ekonomik ekosistemin bel kemiği. Ancak siber saldırılar, bir küçük işletmeyi birkaç saat içinde iflas noktasına getirebilir. Bu yüzden küçük ölçekli olsanız bile siber güvenlik yatırım değil, zorunluluktur.
2025 ve sonrasında küçük işletmeler, minimum önlemlerle bile büyük riskleri engelleyebilir. Yeter ki “bize bir şey olmaz” demesinler.
Yeni Nesil VPN Çözümleri: SASE ve ZTNA ile Güvenli Bağlantı
Klasik VPN’in Sonu mu Geliyor?
Kurumsal dünyada VPN uzun yıllardır uzaktan bağlantı denildiğinde akla gelen ilk çözümdü. Ancak klasik VPN mimarileri, günümüzün hızla değişen iş yapış şekline ve karmaşık siber tehdit ortamına ayak uydurmakta zorlanıyor. Özellikle hibrit çalışma, SaaS uygulamalarının yükselişi ve siber saldırıların karmaşık hâle gelmesi, VPN’e alternatif çözümleri öne çıkarıyor. İşte tam bu noktada SASE (Secure Access Service Edge) ve ZTNA (Zero Trust Network Access) kavramları devreye giriyor.
Klasik VPN’in Eksiklikleri
1. Güvenliğin “İçeride Güvenli, Dışarıda Tehlikeli” Mantığı
VPN, kullanıcıyı kurumsal ağa dahil eder. Bağlanan kullanıcı, içerideki tüm kaynaklara erişebilir. Ancak bu durum, saldırganların VPN kimlik bilgilerini ele geçirmesi hâlinde tüm ağı tehlikeye atar.
2. Performans Sorunları
Özellikle video konferans, büyük veri transferleri gibi trafiği VPN tünelinden geçirmek ciddi performans kaybına yol açar.
3. Karmaşık Yönetim
VPN altyapısı;
- Konfigürasyon zorlukları
- Sertifika yönetimi
- Lokasyon bazlı erişim kısıtlamalarında yetersizlik
Yeni Nesil Çözüm: SASE Nedir?
Secure Access Service Edge (SASE), güvenlik ve ağ servislerini bulut tabanlı, birleşik bir platformda sunar. Yani VPN’in yerine geçen değil, çok daha fazlasını sunan bir çatı teknolojidir.
SASE Bileşenleri
ZTNA (Zero Trust Network Access): Klasik VPN yerine kullanılır. Bağlantıları kullanıcı, cihaz ve bağlanılan uygulama bazında doğrular.
SWG (Secure Web Gateway): İnternet trafiğini filtreler, kötü niyetli siteleri engeller.
CASB (Cloud Access Security Broker): SaaS trafiğini kontrol eder, shadow IT’yi önler.
FWaaS (Firewall as a Service): Bulutta firewall hizmeti sağlar.
SD-WAN: Trafiği optimize eder, en hızlı yoldan iletir.
Zero Trust Network Access (ZTNA) Nedir?
ZTNA, “bağlan ve her şeye eriş” yerine “sadece yetkili olduğun kaynağa eriş” prensibiyle çalışır.
Özellikleri:
- Kimlik doğrulama sürekli yapılır.
- Erişim risk bazlı analiz edilir.
- Lokasyon, cihaz durumu, kullanıcı davranışı gibi parametreler dikkate alınır.
- ZTNA, sadece güvenli erişim kısmını kapsar (VPN yerine geçer).
- SASE, ZTNA dahil tüm güvenlik katmanlarını ve ağ optimizasyonunu bir arada sunar.
1. Daha Güçlü Güvenlik
- MFA zorunlu hâle gelir.
- Davranış analiziyle şüpheli erişimler tespit edilir.
- Ağa komple erişim yerine sadece izin verilen uygulamalara erişim sağlanır.
SASE, trafiği en yakın PoP (Point of Presence) noktasına yönlendirir. Bu sayede klasik VPN’deki gecikmeler azalır.
Örnek:
- İstanbul’daki bir çalışan, Microsoft 365’e bağlanırken Londra’daki PoP üzerinden trafiği yönlendirilir.
CASB entegrasyonu sayesinde çalışanların habersiz kullandığı SaaS uygulamaları keşfedilir ve kontrol altına alınır.
4. Basit Yönetim
SASE platformları genellikle tek panel üzerinden yönetilir. VPN sertifikası, karmaşık ACL kuralları gibi dertler ortadan kalkar.
ZTNA’nın Çalışma Mantığı
ZTNA platformları;
Kullanıcıyı doğrular
Bağlanmak istediği uygulamayı kontrol eder
Erişim kararı verir
Davranışı sürekli izler
Örnek:
- Bir kullanıcı normalde İstanbul’dan bağlanıyorken bir anda Asya’dan bağlanırsa, ZTNA erişimi engelleyebilir.
AI Destekli Erişim Kararları: Kullanıcı davranışları analiz edilerek risk bazlı erişim kararları veriliyor.
İstemcisiz Çalışma: Bazı ZTNA çözümleri, cihazlara agent yüklemeden çalışabiliyor.
Edge Security: Trafik, kullanıcıya en yakın bulut noktası üzerinden yönlendiriliyor.
Unified Policy Management: Tüm güvenlik kuralları tek ekrandan yönetilebiliyor.
Geçiş Nasıl Yapılır?
- Ağ envanteri çıkarılmalı
- VPN erişimleri analiz edilmeli
- Pilot kullanıcılarla ZTNA test edilmeli
- MFA ve rol tabanlı erişim planlanmalı
- CASB, SWG, FWaaS gibi bileşenler aşama aşama entegre edilmeli
Klasik VPN dönemi kapanıyor. SASE ve ZTNA, kurumlara sadece güvenli bağlantı değil; daha iyi performans, gelişmiş kullanıcı deneyimi ve daha kapsamlı tehdit koruması sunuyor. 2025’e doğru şirketler, bu yeni nesil teknolojileri stratejilerine entegre ederek hem verimliliklerini artıracak hem de siber tehditlere karşı daha dirençli hâle gelecek.
Network Monitoring Araçları: 2025’te Hangi Özellikler Öne Çıkıyor?
Ağların Nabzını Tutmak Zorunlu Hale Geldi
Modern işletmelerin dijital altyapıları, sunucular, bulut servisleri, IoT cihazları ve mobil bağlantılarla her zamankinden daha karmaşık hâle geldi. Bu karmaşık yapıyı kontrol altında tutmanın tek yolu ise ağ izleme (network monitoring) araçlarıdır.
2025’e yaklaştığımız bu dönemde, ağ izlemede artık sadece "ping atmak" ya da "port açık mı" bakmak yeterli değil. Gelişmiş görünürlük, yapay zekâ destekli analiz, anlık uyarı sistemleri ve otomasyon özellikleri öne çıkıyor.
Network Monitoring Araçları Nedir?
Network monitoring araçları, kurumların IT altyapısındaki cihazları, bağlantıları ve trafiği sürekli izleyerek performans, erişilebilirlik ve güvenlik açısından analiz eder.
Ana işlevler:
Cihaz ve servis durumu kontrolü
Bant genişliği takibi
Olay kaydı ve uyarı sistemi
Trafik analizi
Performans metrikleri takibi
2025’te Network Monitoring’de Öne Çıkan Özellikler
1. AI Destekli Anomali Tespiti
Yapay zekâ, ağ trafiğindeki normal dışı davranışları tespit ederek olası saldırıları erkenden fark etmenizi sağlar.
Örnek:
Normalde 100 Mbps kullanan bir cihaz aniden 1 Gbps’ye çıktığında sistem otomatik uyarı üretir.
2. Tam Zamanlı (Real-Time) Görünürlük
Artık dakikalık ya da saatlik değil, milisaniyelik gecikmeler bile fark yaratıyor. Bu nedenle 2025’te ağ izleme araçlarının anlık veri akışıyla çalışması bekleniyor.
Avantajları:
- Kriz anında hızlı tepki
- Hizmet kesintisini minimumda tutma
- Hata kaynaklarının hızlı izolasyonu
Şirketlerin bulut geçişi hızlandıkça, ağ izleme çözümleri de bulut tabanlı hâle geliyor.
Popüler örnekler:
- Datadog
- LogicMonitor
- AppDynamics
4. Otomatik Olay Müdahalesi (Incident Response Automation)
Anormal bir durum algılandığında manuel müdahale yerine:
Bağlantının kesilmesi
Erişimin kısıtlanması
Script ile yeniden başlatma
gibi işlemler otomatik tetiklenebiliyor.
5. Uçtan Uca Gözlemlenebilirlik (End-to-End Observability)
Sadece ağ cihazları değil, uygulamalar, sunucular, API trafiği ve kullanıcı deneyimi de izlenebiliyor. Bu yaklaşım, daha bütünsel bir analiz sağlıyor.
6. Konteyner ve Mikroservis İzleme
Docker, Kubernetes gibi altyapılar artık standart hâline geldi. Network monitoring araçlarının bu sistemlere özel pod seviyesinde izleme sunması bekleniyor.
7. Mobil ve Uzak Ofis Desteği
Artan uzaktan çalışma modeli nedeniyle VPN, mobil bağlantılar ve uzak ofisler için özel izleme modülleri gelişiyor.
2025’in En Popüler Network Monitoring Araçları
Aşağıdaki araçlar, hem küçük işletmelere hem de büyük kurumsal yapılar için uygun çözümler sunuyor:
| Araç | Öne Çıkan Özellik | Uygunluk |
| Paessler PRTG | Kolay kurulum, dashboard’lar | KOBİ – Kurumsal |
| Zabbix | Açık kaynak, esnek yapı | Gelişmiş IT ekipleri |
| Nagios XI | Modüler yapı, eklenti desteği | Orta – Büyük ölçek |
| SolarWinds NPM | SNMP, NetFlow, DPI | Kurumsal |
| ManageEngine OpManager | Ağ + sunucu izleme | KOBİ – Kurumsal |
| Datadog | Cloud-native, AI analizi | DevOps ekipleri |
| LibreNMS | Açık kaynak + otomatik keşif | Küçük – Orta ölçek |
- Cihaz çevrimdışı olduğunda
- Trafik limitleri aşıldığında
- CPU / RAM kullanımı arttığında
- Disk doluluk oranı kritik seviyeye geldiğinde
- Anormal IP trafiği algılandığında
Kurumlar Neden Network Monitoring’e Yatırım Yapmalı?
Olası arızaları önceden tespit etmek
Güvenlik açıklarını fark etmek
SLA (Service Level Agreement) gerekliliklerini karşılamak
Kullanıcı deneyimini artırmak
Performans darboğazlarını analiz etmek
Network Monitoring + Güvenlik = NetSecOps
2025’te network ve güvenlik ekipleri daha fazla entegre çalışacak. NetSecOps trendi sayesinde izleme sistemleri aynı zamanda güvenlik ihlallerini de analiz edecek.
Network Monitoring Uygularken Dikkat Edilmesi Gerekenler
- Doğru metriklerin seçilmesi (latency, packet loss, jitter vs.)
- Otomatik cihaz keşfi ile her şeyin gözden kaçmaması
- Olay geçmişinin arşivlenmesi
- Dashboard’ların sade ve anlaşılır olması
- Uyarı eşiklerinin iyi tanımlanması
2025 yılı ve sonrası için ağ görünürlüğü artık bir lüks değil, bir zorunluluk. Network monitoring araçları, hem performans hem de güvenlik açısından kurumların omurgası hâline gelecek.
İyi yapılandırılmış bir izleme sistemi, sizi büyük krizlerden önce uyarır ve iş sürekliliğini sağlar. Unutmayın:
“Görünmeyen risk, yönetilemez risktir.”
Kurumsal Kablosuz Ağ Güvenliği: 2025 Trendleri
Kablosuz Ağlar Artıyor, Güvenlik Daha Kritik Hale Geliyor
Günümüzde kurumsal altyapıların vazgeçilmezi haline gelen kablosuz ağlar (Wi-Fi), 2025’te daha da yaygınlaşacak. Ancak kablosuz ağların sağladığı esneklik, beraberinde yeni güvenlik riskleri de getiriyor. Kurumların kablosuz ağlarını korumak için gelişmiş çözümler ve stratejiler uygulaması zorunlu hale geldi.
2025’te Kablosuz Ağ Güvenliğinde Öne Çıkan Trendler
1. Wi-Fi 6E ve Wi-Fi 7 Teknolojilerinin Yaygınlaşması
- Daha yüksek hız ve düşük gecikme süresi
- Daha fazla cihaz bağlantısı ve gelişmiş spektrum yönetimi
- Bu yeni standartlar, daha karmaşık güvenlik önlemleri gerektiriyor
- Kablosuz ağlarda dahi “güvenme, doğrula” prensibi uygulanacak
- Cihaz kimlik doğrulama, kullanıcı erişim politikaları sıkılaştırılacak
- Network Access Control (NAC) sistemleri yaygınlaşacak
- Kablosuz ağ trafiğindeki anormal davranışları gerçek zamanlı algılayan yapay zekâ tabanlı çözümler
- Yetkisiz cihaz bağlantısı, saldırı girişimi ve trafik artışı erken uyarısı
- Kablosuz ağda kritik cihazlar ve genel kullanıcılar ayrı ağ segmentlerine ayrılacak
- Mikrosegmentasyon sayesinde ağda hareket eden tehditlerin yayılması engellenecek
- WPA3, SAE gibi daha güçlü kimlik doğrulama ve şifreleme standartları kullanılacak
- Eski WPA2 destekli cihazlar için yavaş yavaş sona geliniyor
- Kablosuz bağlantıların güvenliği, SASE mimarisiyle bulut üzerinden sağlanacak
- VPN yerine daha dinamik, kullanıcı ve cihaz bazlı erişim kontrolü
- Cihazların Otomatik Tanımlanması ve Kayıt Altına Alınması
- Misafir ve BYOD (Bring Your Own Device) Politikalarının Net Belirlenmesi
- Periyodik Güvenlik Testleri ve Penetrasyon Sınamaları
- Ağ Erişim Kontrollerinin (NAC) Güçlendirilmesi
- Kapsamlı İzleme ve Log Analizi
- Kullanıcı Eğitimleri ve Farkındalık Programları
- Yetkisiz erişim ve parola kırma saldırıları
- Evil Twin (sahte Wi-Fi noktaları) saldırıları
- Man-in-the-Middle (MitM) saldırıları
- Kablosuz ağ üzerinden veri sızıntıları
- IoT cihazlarının zayıf güvenliği
| Çözüm | Öne Çıkan Özellikler | Uygunluk |
| Cisco Catalyst Wireless | Entegre güvenlik, NAC | Kurumsal |
| Aruba ClearPass | Zero Trust, kapsamlı erişim kontrolü | Kurumsal |
| Ubiquiti UniFi | Kolay kurulum, orta ölçek | KOBİ – Orta Ölçek |
| Fortinet FortiAP | Güçlü firewall entegrasyonu | Kurumsal |
| Mist Systems (Juniper) | AI tabanlı ağ yönetimi | Kurumsal |
Kablosuz ağlar, işletmelere esneklik ve verimlilik sağlarken, doğru güvenlik önlemleri alınmadığında ciddi risk oluşturuyor. 2025’te kablosuz ağ güvenliği, sadece erişim kontrolü değil, yapay zekâ destekli proaktif izleme ve Zero Trust mimarisi ile entegre çözümler gerektiriyor.
“Güvenli kablosuz ağ, modern iş dünyasının olmazsa olmazıdır.”
SD-WAN Teknolojisi ile Ağlar Nasıl Daha Güvenli ve Verimli Hale Gelir?
SD-WAN ile Ağ Yönetiminde Devrim
2025 yılına gelindiğinde, şirketlerin geniş coğrafi alanlara yayılmış şubeleri ve artan bulut kullanımı, geleneksel ağ yapılarının sınırlarını zorlamaya devam ediyor. SD-WAN (Software-Defined Wide Area Network), ağ trafiğini yazılım tabanlı merkezi yönetimle optimize ederek hem güvenliği artırıyor hem de performansı yükseltiyor.
SD-WAN Nedir?
SD-WAN, farklı WAN bağlantılarını (MPLS, broadband internet, LTE vb.) yazılım tabanlı kontrol paneli üzerinden dinamik şekilde yöneten ağ teknolojisidir. Bu teknoloji, trafik akışını otomatik optimize eder, uygulama bazlı önceliklendirme yapar ve ağ yönetimini kolaylaştırır.
SD-WAN’in Sağladığı Temel Avantajlar
- Merkezi ve kolay yönetim
- Daha yüksek bant genişliği verimliliği
- Esnek ve hızlı bağlantı seçenekleri
- Bulut uygulamalarına öncelik ve optimize erişim
- Maliyet avantajı (MPLS’e alternatif)
1. Yerleşik Güvenlik Fonksiyonları
- Güvenlik duvarı (Firewall), IPS/IDS, anti-malware, URL filtreleme gibi özellikler SD-WAN çözümlerinde entegre olarak gelir.
- Ağ trafiği, SD-WAN cihazları tarafından derinlemesine incelenir.
- Ağ üzerinde kritik uygulama ve kullanıcı grupları ayrı segmentlerde izole edilir.
- Bu sayede siber saldırıların yayılması önlenir.
- SD-WAN, şubeler arası trafiği güvenli VPN tünelleri ile şifreler.
- Güvenli bağlantı sayesinde veriler açık ağlardan korunur.
- Merkezi konsol üzerinden güncellenen politikalar tüm ağ cihazlarına anında uygulanır.
- Yeni tehditlere karşı hızlı reaksiyon sağlar.
- SD-WAN platformları, global tehdit istihbaratı ile entegre çalışarak saldırı girişimlerini önler.
- Uygulama Bazlı Trafik Yönlendirme: Kritik iş uygulamalarına öncelik verilir.
- Dinamik Yol Seçimi: Trafikte yoğunluk veya arıza durumunda alternatif bağlantılar otomatik devreye girer.
- Bulut Uygulamalarına Optimizasyon: AWS, Azure, Google Cloud gibi platformlara hızlı ve kesintisiz erişim.
- Düşük Gecikme Süresi: Gecikme kritik uygulamalar için optimize edilir.
- SASE (Secure Access Service Edge) mimarisi, SD-WAN ile güvenliği bulut tabanlı hizmetlerle entegre eder.
- Bulut tabanlı firewall, CASB (Cloud Access Security Broker), ZTNA (Zero Trust Network Access) gibi çözümler SD-WAN ile birlikte kullanılır.
| Sektör | Kullanım Amacı |
| Finans | Düşük gecikmeli ve güvenli şube bağlantısı |
| Sağlık | Hasta verilerinin güvenli paylaşımı |
| Perakende | Mağaza ağlarının merkezi yönetimi |
| Üretim | IoT cihazlarının izlenmesi ve kontrolü |
| Eğitim | Kampüsler arası hızlı ve güvenli bağlantı |
- Güvenlik özelliklerinin kapsamı
- Bulut entegrasyon yetenekleri
- Yönetim kolaylığı ve otomasyon
- Performans ve ölçeklenebilirlik
- Destek ve hizmet kalitesi
SD-WAN, kurumların ağ altyapısını modernize ederek güvenlik risklerini minimize ederken performansı artırıyor. 2025 itibarıyla, esnek ve akıllı ağ çözümleri arayan kurumlar için SD-WAN vazgeçilmez bir teknoloji haline geldi.
“Ağınızı yazılımla tanımlayın, güvenlik ve performansta sınırları kaldırın.”
Ransomware Saldırılarına Karşı Kurumların Alması Gereken 7 Adım
Fidye Yazılım Tehdidi Gittikçe Büyüyor
Ransomware (fidye yazılımı) saldırıları, kurumların en korkulu siber kabusu haline geldi. 2025 yılında da bu tehditler artmaya devam edecek. Ransomware, kurumların kritik verilerini şifreleyerek erişimi engeller ve şifre çözme karşılığında fidye talep eder.
Peki kurumlar bu tehlikeye karşı nasıl hazırlanmalı? İşte 7 kritik adım:
1. Düzenli ve Immutable Yedekleme
- Verilerinizin kopyalarını mutlaka immutable (değiştirilemez) olarak tutun.
- 3-2-1 kuralını uygulayın: 3 kopya, 2 farklı ortam, 1 farklı lokasyon.
- Yedeklerinizi periyodik olarak test edin, geri yüklenebilirliğini doğrulayın.
- Zayıf parolalar, fidye yazılımı saldırılarının en yaygın giriş noktasıdır.
- Çalışanlarınızın ve sistemlerin MFA kullanmasını zorunlu kılın.
- Parola yöneticileri kullanarak karmaşık şifreler oluşturun.
- Phishing saldırılarını engellemek için düzenli güvenlik eğitimleri verin.
- Çalışanları sahte e-posta, SMS ve sosyal mühendislik saldırılarına karşı bilinçlendirin.
- Tatbikatlarla gerçek saldırı simülasyonları yapın.
- Antivirüs ve Endpoint Detection and Response (EDR) çözümlerini güncel tutun.
- İşletim sistemleri, uygulamalar ve güvenlik yamalarını gecikmeden yükleyin.
- Zafiyet yönetim süreçleri oluşturun.
- Kritik sistemleri ağ üzerinde ayrı segmentlere ayırarak saldırının yayılmasını engelleyin.
- Gelen ve giden trafiği izleyen ve filtreleyen güvenlik duvarları kurun.
- VPN ve SASE çözümleriyle güvenli erişim sağlayın.
- AI destekli network monitoring ve SIEM sistemleri ile anormal aktiviteleri anında tespit edin.
- Hızlı müdahale için siber olaylara müdahale planınız hazır olsun.
- Otomasyon ve SOAR çözümleri ile olay müdahalesini hızlandırın.
- Ransomware sonrası oluşacak maddi kayıplar için siber sigorta yaptırın.
- Hukuki süreçler için danışmanlık alın ve yasal yükümlülüklerinizi bilin.
- Kriz iletişim planı ile marka itibarınızı koruyun.
Ransomware saldırıları, sadece veri kaybına değil, iş sürekliliğinin kesintiye uğramasına ve itibar zedelenmesine yol açar. 2025 ve sonrası için bu 7 adımı uygulamak, kurumları fidye yazılımının yıkıcı etkilerinden koruyacaktır.
“Fidye yazılımına karşı en iyi savunma, güçlü ve çok katmanlı güvenlik stratejisidir.”
Endpoint Security: Son Kullanıcı Cihazlarında Yeni Tehditler ve Çözümler
Endpoint Security’nin Önemi Artıyor
2025 yılında kurumların siber güvenlik stratejisinde endpoint security (uç nokta güvenliği) merkezi bir role sahip olacak. Bilgisayarlar, mobil cihazlar, tabletler ve IoT gibi son kullanıcı cihazları, siber saldırganların en çok hedef aldığı zayıf halkalardır. Bu yüzden uç nokta cihazlarının korunması, kurumların genel güvenlik duruşunu doğrudan etkiler.
Son Kullanıcı Cihazlarında Yükselen Yeni Tehditler
1. Gelişmiş Malware ve Ransomware Saldırıları
- Çok daha sofistike ve gizli kalabilen kötü amaçlı yazılımlar
- Fidye yazılımların uç noktalara kadar sızması ve yayılması
- Henüz bilinemeyen ve yamalanmamış güvenlik açıklarından yararlanılması
- Özellikle popüler işletim sistemleri ve uygulamalarda
- Kullanıcıları hedef alan e-posta, SMS ve sahte web sitesi saldırıları
- Zararlı yazılım indirmeye ya da kimlik bilgisi vermeye ikna etme
- Zayıf varsayılan şifreler ve güncellenmeyen firmware’ler
- Ağ içindeki diğer cihazlara geçiş riski
1. Next-Generation Antivirus (NGAV)
- Klasik antivirüslerin ötesinde davranışsal analiz ve yapay zekâ kullanımı
- Bilinen ve bilinmeyen tehditleri tespit etme
- Sürekli uç nokta izleme
- Anomali tespiti ve olay müdahalesi
- Saldırı zinciri takibi ve forensik analiz
- Uç nokta, ağ, bulut ve uygulama güvenliğini tek bir platformda toplama
- Daha geniş çaplı tehdit algılama ve hızlı müdahale
- Uç noktadan gelen her erişim talebini doğrulama
- En az ayrıcalık prensibiyle yetki sınırlandırması
- Verilerin cihazda ve iletişim sırasında şifrelenmesi
- Kayıp veya çalınan cihazlarda veri sızıntısını önleme
- Cihazların güncel tutulması: İşletim sistemi ve uygulama yamalarının zamanında yüklenmesi
- Kullanıcı eğitimi: Sosyal mühendislik saldırılarına karşı bilinçlendirme
- Güçlü kimlik doğrulama: MFA ve biyometrik doğrulama kullanımı
- Politika yönetimi: Uç nokta cihazlara erişim ve kullanım politikalarının belirlenmesi
- Sürekli izleme ve raporlama: Anomalilerin ve risklerin erken tespiti için
| Çözüm | Özellikler | Uygunluk |
| CrowdStrike Falcon | Bulut tabanlı EDR, yapay zekâ analizi | Kurumsal |
| Microsoft Defender for Endpoint | Entegre NGAV ve EDR, kolay yönetim | KOBİ – Kurumsal |
| SentinelOne | Otomatik müdahale ve geri dönüşüm | Orta – Büyük ölçek |
| Symantec Endpoint Protection | Çok katmanlı koruma | Kurumsal |
| Trend Micro Apex One | Güvenlik açığı tespiti, davranış analizi | KOBİ – Kurumsal |
Son kullanıcı cihazları her geçen gün daha karmaşık ve saldırıya açık hale geliyor. Bu nedenle 2025 yılında kurumların uç nokta güvenliğine yaptığı yatırımların artması gerekiyor. Endpoint security çözümleri, sadece cihazları değil, kurumun dijital varlıklarını korumanın temel taşlarından biridir.
“Uç nokta güvenliği olmadan, kurumun güvenliği tam değildir.”
Siber Olaylara Müdahale Planı Nasıl Hazırlanır?
Saldırı Anında Hazırlıklı Olmak Hayat Kurtarır
Siber saldırılar kurumların iş sürekliliğini tehdit eden en büyük risklerden biridir. Saldırıların ne zaman ve nasıl geleceği belli olmaz, ancak etkilerini azaltmak mümkündür. Bunu sağlayan en önemli adım ise etkili bir siber olaylara müdahale planı (Incident Response Plan - IRP) hazırlamaktır.
2025 yılı itibarıyla siber olaylara hızlı ve doğru müdahale, şirketlerin dijital güvenlik stratejisinde öncelikli yer tutuyor.
Siber Olaylara Müdahale Planı Nedir?
Bir kurumda gerçekleşebilecek siber güvenlik olaylarına karşı, olayın tespiti, analiz edilmesi, etkisinin azaltılması ve benzer olayların tekrar yaşanmaması için alınacak önlemleri sistematik olarak belirten yazılı bir yol haritasıdır.
Neden Siber Olaylara Müdahale Planı Hazırlamalısınız?
- Olay anında panik ve kaosu önlemek
- Müdahalenin hızlı ve koordineli olmasını sağlamak
- İş kaybını ve maddi zararları minimize etmek
- Yasal yükümlülükleri yerine getirmek
- İtibar kaybını azaltmak
1. Hazırlık (Preparation)
- Siber güvenlik politikalarının oluşturulması
- Güvenlik araçlarının (SIEM, antivirüs, firewall) kurulumu ve güncel tutulması
- Ekiplerin eğitilmesi ve tatbikatların yapılması
- Kritik varlıkların ve yedeklerin belirlenmesi
- Güvenlik olaylarının anlık izlenmesi
- Anormal aktivitelerin saptanması
- SIEM ve IDS/IPS sistemlerinden gelen uyarıların değerlendirilmesi
- Olayın ciddiyetinin ve kapsamının hızlı belirlenmesi
- Olayın türü ve kaynağının tespiti
- Etkilenen sistemlerin ve verilerin belirlenmesi
- Saldırının yayılma riskinin değerlendirilmesi
- Delillerin toplanması ve kayıt altına alınması (adli bilişim için)
- Olayın yayılmasının engellenmesi (ağ bağlantısının kesilmesi vb.)
- Zararlı yazılımların sistemden temizlenmesi
- Sistemlerin yeniden yapılandırılması ve güvenlik açıklarının kapatılması
- Verilerin yedekten geri yüklenmesi
- Normal operasyonların tekrar başlatılması
- Olay sonrası rapor hazırlanması
- Güvenlik açıklarının giderilmesi için önerilerin sunulması
- Ekiplerin eğitilmesi ve süreçlerin güncellenmesi
- Hukuki ve regülasyon bildirimlerinin yapılması
- İletişim stratejisinin uygulanması (müşteri, medya bilgilendirmesi)
- CIO / CISO: Stratejik kararlar
- IT Güvenlik Uzmanları: Teknik müdahale
- Hukuk Danışmanları: Yasal süreç yönetimi
- İletişim/PR Uzmanları: İtibar yönetimi
- İnsan Kaynakları: İç iletişim ve disiplin
- Yönetim Ekibi: Kaynak tahsisi ve koordinasyon
Olayın geç fark edilmesi
Delillerin yok edilmesi veya değiştirilmesi
İletişim eksikliği ve bilgi gizliliği hataları
Müdahalenin plansız yapılması
Olay sonrası analiz ve iyileştirme yapılmaması
Siber Olaylara Müdahale Planı Hazırlarken Dikkat Edilmesi Gerekenler
- Planın yazılı ve kolay erişilebilir olması
- Düzenli olarak güncellenmesi ve tatbikatların yapılması
- Her çalışanın rol ve sorumluluklarının net tanımlanması
- Kritik sistem ve veri envanterinin detaylı tutulması
- Üçüncü taraflarla (bulut sağlayıcı, servis firmaları) iletişim prosedürlerinin belirlenmesi
- SIEM (Security Information and Event Management): Log toplama ve analiz
- EDR (Endpoint Detection and Response): Uç nokta tespiti ve müdahalesi
- SOAR (Security Orchestration, Automation and Response): Otomatikleştirilmiş müdahale
- Forensic Araçlar: Olay sonrası delil toplama
Siber saldırılar artarken kurumların yapabileceği en doğru yatırım, iyi hazırlanmış bir siber olaylara müdahale planına sahip olmaktır. 2025 ve sonrasında siber krizlerde hızlı ve etkili müdahale, işin devamını sağlar, maddi ve itibar kayıplarını önler.
“Plan yoksa, zarar büyük olur.”
Siber Sigorta Nedir? Kurumlar İçin Avantajları ve Dezavantajları
Siber Riskler Artıyor
Siber saldırılar artık sadece BT ekiplerinin sorunu değil; kurumların finansal sağlığını, itibarını ve iş sürekliliğini tehdit eden stratejik riskler hâline geldi. Fidye yazılımlar, veri sızıntıları, iş durması gibi olaylar, küçükten büyüğe tüm şirketlere milyonlarca liralık zarar yazabiliyor. Bu nedenle şirketler klasik sigortaların dışında siber sigorta poliçelerine yöneliyor.
2025’e giderken siber sigorta, kurumsal risk yönetiminin olmazsa olmaz unsurlarından biri hâline geliyor.
Siber Sigorta Nedir?
Siber sigorta, bir kurumun siber saldırıya uğraması veya veri ihlali yaşaması durumunda oluşan zararları maddi olarak karşılayan bir sigorta türüdür.
Karşılanan riskler:
Fidye yazılım saldırısı sonucu veri şifrelenmesi
İş durması (business interruption)
Müşteri verilerinin çalınması
Reputasyonel zararların giderilmesi
Hukuki süreç giderleri
Veri kurtarma maliyetleri
Neden Siber Sigorta Gündeme Geldi?
Artan Siber Tehditler
- Ransomware vakaları %300 arttı (2023–2024 arası)
- Ortalama fidye talepleri milyon dolar seviyelerine ulaştı
KVKK, GDPR gibi yasalar veri ihlali yaşandığında şirketlere yüksek para cezaları uyguluyor. Siber sigorta, bu mali yükü hafifletebiliyor.
İtibar Koruma
Bir veri sızıntısı sonrası şirketin marka değeri ciddi şekilde zarar görebiliyor. Siber sigorta, kriz yönetimi ve halkla ilişkiler danışmanlığı gibi hizmetleri de karşılayabiliyor.
Siber Sigorta Neleri Kapsar?
Poliçeden poliçeye değişmekle birlikte genel olarak:
1. Veri İhlali Maliyetleri
- IT forensic hizmetleri
- Müşterilere ihbar mektupları gönderilmesi
- Hukuki danışmanlık
- Fidye ödemesi (bazı sigortalar karşılar, bazıları karşılamaz)
- Sistem kurtarma masrafları
Saldırı sonrası işin durmasından kaynaklanan gelir kaybını poliçe karşılar.
4. İtibar Yönetimi
- Kriz iletişimi
- Medya danışmanlığı
- Marka imajını kurtarma çalışmaları
- KVKK veya GDPR cezaları için savunma süreçleri
- Tazminat davaları
A. Maddi Güvence
Örneğin, ransomware saldırısı sonrası:
→ Fidye ücreti = 500.000 USD
→ Sistem kurtarma = 100.000 USD
→ Hukuk masrafları = 50.000 USD
Bunların çoğu siber sigorta poliçesi kapsamında ödenir.
B. Profesyonel Destek
Sigorta şirketleri kriz anında uzman ekiplerle devreye girer:
Forensic uzmanları
Hukuk danışmanları
PR ajansları
Bu, küçük veya orta ölçekli firmalar için kritik bir avantajdır.
C. Risk Yönetimi Teşviki
Sigorta şirketleri, poliçe öncesi kurumları risk analizi yapmaya zorlar. Bu da siber güvenlik olgunluğunu artırır.
D. Regülasyon Uyumuna Destek
Özellikle KVKK, GDPR gibi yasal süreçlerde sigorta şirketleri rehberlik sunar.
Siber Sigortanın Dezavantajları
1. Poliçe Şartları Karmaşık
- “Act of war” (savaş eylemi) istisnaları
- Fidye ödemelerinin kapsanıp kapsanmadığı
- Önceden bilinen açıkların sigorta dışında tutulması
2. Yüksek Primler
Özellikle yüksek riskli sektörlerde (finans, sağlık, enerji) primler oldukça yüksek olabilir.
3. Tam Kapsam Sağlamaz
Siber sigorta sadece maddi zararları telafi eder. Reputasyon kaybını geri getirmek her zaman mümkün değildir.
4. Sigorta Şirketlerinin Sıkı Denetimi
Poliçe almak isteyen şirketlerden:
- Penetrasyon testi sonuçları
- Log kayıtları
- Güvenlik politikaları
gibi dokümantasyon istenir. Bu, küçük şirketler için ek yük olabilir.
Poliçe kapsamını çok iyi okuyun.
Fidye ödemeleri poliçeye dahil mi, kontrol edin.
Veri ihlali durumunda hangi maliyetleri karşılıyor?
Teminat limitlerini kontrol edin.
Olay başına mı, toplam mı limit var?
Hukuki danışmanlık hizmeti kapsamda mı?
Siber Sigorta = Güvenlik Önlemi Değil
Unutulmaması gereken en önemli nokta: Siber sigorta, güvenlik açığını kapatmaz.
Örnek:
- Sigorta şirketi “güncel olmayan sistemler” nedeniyle tazminatı ödemeyebilir.
- Siber sigorta, önleyici bir araç değil, zararı telafi mekanizmasıdır.
2025 ve sonrası, kurumlar için siber saldırıların daha da yoğun yaşanacağı bir dönem olacak. Özellikle kritik veri işleyen veya müşteri odaklı çalışan şirketler için siber sigorta hayati bir risk yönetimi aracı hâline geliyor. Ancak unutmayın:
“Siber sigorta, iyi bir güvenlik duvarı değildir; ama kötü bir günü daha az zararla atlatmanızı sağlar.”
Kurumsal Veri Yedekleme Stratejileri: Modern Yaklaşımlar ve En İyi Uygulamalar
Yedek Yoksa İş Yok
Günümüz dijital dünyasında veri, şirketler için en değerli varlık. Ancak siber saldırılar, donanım arızaları, insan hatası veya doğal afetler yüzünden veriler saniyeler içinde yok olabilir. Bu nedenle veri yedekleme, artık sadece bir IT görevi değil, iş sürekliliği stratejisinin kritik bir parçasıdır.
Özellikle fidye yazılımlarının yükselişiyle şirketler “yedek yoksa iş yok” gerçeğini çok acı şekilde öğreniyor.
Veri Yedeklemede Eski Yaklaşımlar
Eskiden yedekleme dendiğinde akla sadece şu gelirdi:
- Haftada bir kez tape (kaset) yedekleme
- Tek bir lokasyonda yedek tutma
- Fiziksel ortamda saklama
2025’te Modern Yedekleme Trendleri
1. 3-2-1 Kuralı
Modern yedekleme stratejilerinin temeli hâlâ bu altın kuraldır:
- 3 kopya veri → Orijinal + 2 yedek
- 2 farklı ortamda → Disk, bulut, tape
- 1 kopya farklı lokasyonda → Veri merkezinden bağımsız
Fidye yazılım saldırılarına karşı koruma
Fiziksel felaketlere dayanıklılık sağlanır.
2. Immutable Backup (Değiştirilemez Yedekler)
Yeni fidye yazılımları, yedekleri de hedef alıyor. Immutable yedekleme sayesinde;
- Veri salt okunur olarak kaydedilir
- Üzerine yazılamaz, silinemez
3. Air Gap Teknolojisi
Yedek veriler, ana ağdan fiziksel veya mantıksal olarak tamamen ayrılır.
Örnek:
- Tape yedekler
- İnternete bağlı olmayan diskler
- Bulutta “air-gapped vault”
Bulut yedekleme;
Esnek kapasite
Coğrafi yedeklilik
Daha düşük operasyon maliyeti
sunuyor. Özellikle hibrit çözümler (on-prem + cloud) öne çıkıyor.
5. Snapshot Teknolojisi
Modern storage cihazları, saniyeler içinde snapshot alabiliyor. Avantajları:
- Hızlı geri yükleme
- Düşük kapasite tüketimi
- Versiyon yönetimi
CDP sayesinde her veri değişikliği anında yedeklenir. Özellikle finansal kurumlarda kritik.
Örnek:
- Son 5 saniye önceki veri bile kurtarılabilir.
Büyük ekipler yerine, üçüncü parti firmalar yedekleme işini üstleniyor. Avantajları:
- Güncel teknoloji
- Daha düşük personel maliyeti
- Hizmet seviyesi anlaşmaları (SLA)
1. Kritik Verileri Belirleyin
Her verinin eşit derecede kritik olmadığını unutmayın. Örneğin:
- Finansal kayıtlar
- Müşteri verileri
- ERP – CRM sistemleri
- Üretim verisi
- Günlük mi, saatlik mi yoksa anlık mı yedeklenecek?
- Kritik sistemler için CDP şart olabilir.
- RTO: Sistemi ne kadar sürede geri getirebilirsiniz?
- RPO: Ne kadar veri kaybı kabul edilebilir?
→ RTO = 2 saat
→ RPO = 15 dakika
4. Düzenli Test Edin
Birçok şirket yedek alıyor ama geri yükleme test etmiyor. Sonra kriz anında yedeklerin çalışmadığını fark ediyor.
Test sıklığı önerisi:
Kritik sistemler → Ayda 1
Diğer sistemler → Çeyrek dönemlik
5. Şifreleme Kullanın
Hem transit sırasında (transferde), hem de dinamik olmayan verilerde (at-rest) yedekler mutlaka şifrelenmeli.
6. Erişim Yetkilerini Sınırlayın
Yedekleme alanlarına erişim:
- Yalnızca yetkili personelde olmalı
- Multi-Factor Authentication (MFA) şart
| Çözüm | Avantajları | Uygunluk |
| Veeam Backup & Replication | Sanal, fiziksel, bulut desteği | Kurumsal |
| Acronis Cyber Protect | Yedek + siber güvenlik | KOBİ – Kurumsal |
| Commvault | Ölçeklenebilir, AI destekli | Büyük kurumlar |
| Rubrik | Instant recovery, cloud-native | Kurumsal |
| Dell PowerProtect | Immutable yedek, air gap | Kurumsal |
Yedekleme raporlarını okumamak
Tüm veriyi tek lokasyonda tutmak
Şifrelemeyi unutmak
Geri yükleme test etmemek
Kritik dosyaları listelememek
Yedek Hayat Kurtarır
2025 ve sonrasında kurumlar, veri yedekleme işini daha profesyonel ve stratejik yapmak zorunda. Çünkü veri kaybı sadece iş kaybı değil, itibar kaybı ve hukuki risk anlamına da geliyor.
“Yedek almazsanız, verilerinizi değil, işinizi yedeklersiniz.”
Bulut Bilişimde Veri Koruma: Güvenliğinizi Nasıl Artırırsınız?
Bulut Artık Vazgeçilmez
Dijital dönüşüm rüzgârı, tüm sektörleri bulut bilişim platformlarına taşırken veri güvenliği konusunu da hiç olmadığı kadar kritik hâle getiriyor. SaaS, PaaS, IaaS gibi modellerin yaygınlaşması, şirketlere esneklik ve maliyet avantajı sunarken; siber tehdit aktörleri için de yeni saldırı yüzeyleri oluşturuyor. Bulut ortamında veri koruma, artık sadece bir BT sorumluluğu değil, kurumların iş sürekliliği ve marka itibarını doğrudan ilgilendiren bir yönetim meselesi.
Bulut Bilişimde Karşılaşılan Başlıca Riskler
1. Yanlış Konfigürasyonlar (Misconfigurations)
En sık görülen bulut güvenlik zafiyetlerinden biri, yanlış yapılandırılmış servislerdir. Özellikle S3 bucket’ların herkese açık kalması, hacker’lar için altın değerindedir.
Örnek:
- 2024 yılında bir finans kuruluşunun tüm müşteri verileri, yanlış IAM ayarları yüzünden internete sızdı.
- Security Posture Management araçları (ör. CSPM) kullanmak
- Politika bazlı otomatik kontrol sistemleri
Klasik “kullanıcı adı + parola” sistemi, bulutta yetersiz kalır. Credential stuffing gibi saldırılarla hesaplar kolayca ele geçirilebilir.
Çözüm:
- Çok faktörlü kimlik doğrulama (MFA)
- Minimum yetki prensibi (Least Privilege)
- Zero Trust Network Access (ZTNA)
Kurum çalışanları, BT departmanından habersiz SaaS uygulamaları kullanabiliyor. Bu “gölge IT” yapısı, kontrolsüz veri trafiğine ve veri sızıntılarına yol açıyor.
Çözüm:
- CASB (Cloud Access Security Broker) kullanımı
- Trafik analizi ve SaaS uygulama envanteri
Bulut ortamında depolanan veriler, kötü niyetli aktörlerin radarında. Özellikle hassas veriler (kişisel bilgiler, finansal kayıtlar) en değerli hedeflerdir.
Çözüm:
- Veri şifreleme (at rest & in transit)
- Tokenization teknikleri
- Key Management System (KMS) kullanmak
Bulut servisleri API’ler aracılığıyla entegre edilir. Zayıf yapılandırılmış API uç noktaları, siber saldırganların hedefindedir.
Çözüm:
- API gateway ile erişim kontrolü
- Rate limiting
- API security testing
A. Cloud Security Posture Management (CSPM)
CSPM araçları, bulut ortamındaki hatalı konfigürasyonları ve güvenlik açıklarını sürekli olarak tarar.
Avantajları:
Politika tabanlı kontrol
Otomatik düzeltme önerileri
Uyumluluk raporları (GDPR, KVKK, HIPAA)
B. Encryption ve Key Management
- Data at Rest Encryption: Depolanan verilerin şifrelenmesi
- Data in Transit Encryption: Veri hareketi sırasında TLS/SSL kullanımı
- Bring Your Own Key (BYOK): Şirketlerin kendi şifreleme anahtarını bulut ortamında kullanabilmesi
Bulut ortamında Zero Trust, erişimi sürekli doğrular, cihaz ve kullanıcı bazlı kontroller uygular.
D. IAM (Identity and Access Management)
- Rol tabanlı erişim kontrolü (RBAC)
- Minimum yetki prensibi
- Kullanıcı davranışı analizi (UBA)
CASB, bulut servis sağlayıcısı ile kullanıcı arasına konumlanarak;
Şifreleme
Veri kaybı önleme (DLP)
Shadow IT tespiti
Tehdit analitiği
gibi görevleri yerine getirir.
Bulut Güvenliği ve Regülasyonlar
KVKK, GDPR, HIPAA gibi regülasyonlar, bulutta tutulan veriler için yüksek standartlar getirdi. Özellikle müşteri verisi, mali kayıtlar ve kişisel bilgiler, yasal yükümlülükler nedeniyle bulut güvenliği stratejisinin merkezinde olmalı.
Örnek:
- GDPR, Avrupa vatandaşı verilerini AB sınırları dışına aktarırken sıkı şifreleme ve kontrol mekanizmaları şart koşuyor.
Teknolojik önlemler kadar önemli olan bir diğer unsur, kurum kültürüdür. Çalışanlar:
- Phishing farkındalığı eğitimi almalı
- Güçlü parola politikalarına uymalı
- Hassas verileri paylaşırken dikkatli olmalı
Bulut bilişim, hız ve maliyet avantajı sunsa da, güvenlik ihmal edildiğinde çok daha yüksek maliyetlere yol açar. 2025 ve sonrası için şirketlerin bulut güvenliğine yatırım yapması; sadece regülasyon uyumu değil, aynı zamanda marka güvenilirliği ve müşteri sadakati açısından da zorunluluktur.
IoT Cihazları İçin Ağ Güvenliği: Alınması Gereken Önlemler
IoT Cihazları Hayatımızın Her Yerinde
Akıllı ev sistemlerinden endüstriyel kontrol cihazlarına, medikal cihazlardan lojistik sensörlerine kadar Internet of Things (IoT) cihazları, modern dünyayı dönüştürüyor. IDC’ye göre, 2025’te dünya genelinde bağlı IoT cihazı sayısı 75 milyarı aşacak. Ancak her bağlantı noktası, aynı zamanda bir siber saldırı potansiyeli demek.
Bu makalede, IoT cihazlarının neden riskli olduğunu, saldırganların hangi yöntemleri kullandığını ve kurumların alması gereken etkili önlemleri detaylı şekilde inceleyeceğiz.
IoT Cihazları Neden Riskli?
1. Düşük Güvenlik Standartları
Birçok IoT cihazı;
- Zayıf işlemci gücüne sahip
- Güncellenmesi zor
- Güvenlik yerine düşük maliyet odaklı üretiliyor
2. Varsayılan Şifre Kullanımı
Binlerce IoT cihazı hâlâ şu şifrelerle çalışıyor:
- admin / admin
- root / 123456
- user / password
3. Güncelleme Sorunları
Birçok üretici cihazları piyasaya sürdükten sonra güncelleme desteği sunmuyor. Yazılım açıkları patch edilmediği için cihazlar savunmasız kalıyor.
4. Saldırı Yüzeyinin Genişlemesi
Her yeni IoT cihazı, kurumsal ağın saldırı yüzeyini büyütüyor. Özellikle;
- Endüstriyel IoT (IIoT)
- Medikal IoT (IoMT)
- Akıllı bina sistemleri
IoT’ye Yönelik Saldırı Türleri
A. Botnet Saldırıları
- Mirai, Mozi gibi zararlı yazılımlar, milyonlarca IoT cihazını ele geçirip DDoS saldırılarında kullanıyor.
IoT cihazlarının elektromanyetik sızıntıları veya enerji tüketimi analiz edilerek şifreleme anahtarları çalınabiliyor.
C. Firmware Manipülasyonu
Saldırganlar cihazların firmware’ine zararlı kod enjekte ederek cihazı kalıcı şekilde ele geçiriyor.
D. Kimlik Sahtekârlığı (Spoofing)
IoT cihazlarının kimliği taklit edilerek sisteme sahte veri gönderiliyor.
E. Fiziksel Müdahaleler
Özellikle endüstriyel tesislerde, saldırgan cihazı fiziksel olarak ele geçirerek tüm ağa sızabiliyor.
IoT Cihazları İçin Alınması Gereken Önlemler
1. Network Segmentation (Ağ Segmentasyonu)
IoT cihazlarını ayrı bir ağda çalıştırmak, saldırganların kurumsal ağın geri kalanına sıçramasını engeller.
Örnek:
- Akıllı kamera sistemleri için ayrı VLAN
- Kurulumdan hemen sonra şifreleri değiştirin.
- Mümkünse uzun ve karmaşık parolalar kullanın.
- Parola yönetimi için merkezi sistemler (ör. PAM) tercih edin.
- Üretici firmware güncellemelerini düzenli yayınlıyorsa mutlaka uygulayın.
- Cihazınız güncellenemiyorsa değiştirmeyi düşünün.
Kurumsal ağınızdaki tüm IoT cihazlarının listesini çıkarın.
Üretici bilgisi
Model numarası
Donanım versiyonu
Son güncelleme tarihi
Bu liste, zafiyet yönetimi açısından kritik öneme sahiptir.
5. IoT Firewall ve IPS Kullanın
Özel olarak IoT trafiğine göre yapılandırılmış güvenlik cihazları kullanın. Bu cihazlar:
- Anomalileri tespit eder
- İzin verilmeyen trafiği engeller
- Protokol analizleri yapar
AI tabanlı User and Entity Behavior Analytics (UEBA) sistemleri, IoT cihazlarının olağan davranışlarını öğrenir ve sapmaları tespit eder.
Örnek:
- Normalde 100 kb veri gönderen bir sensör, bir anda 50 MB gönderiyorsa alarm üretir.
- IoT cihazlarıyla bulut veya sunucu arasındaki iletişim mutlaka TLS/SSL ile şifrelenmeli.
- MQTT gibi protokollerde şifreleme opsiyonlarını aktif edin.
Özellikle endüstriyel alanlarda IoT cihazları fiziksel olarak kilitli kabinlerde tutulmalı.
IoT Güvenliğinde Yeni Trendler
- Zero Trust for IoT: Her IoT cihazı da sürekli kimlik doğrulamasına tabi tutuluyor.
- AI Tabanlı İzleme: Devasa IoT trafiğini analiz etmek için yapay zekâ kullanımı hızla artıyor.
- Blockchain Kullanımı: IoT cihazlarının kimliğini doğrulamak için blokzincir temelli sistemler geliştiriliyor.
IEC 62443 → Endüstriyel siber güvenlik
ISO/IEC 27030 → IoT güvenlik teknikleri
NIST IoT Cybersecurity Framework
Bu standartlara uyum, kurumların hukuki ve operasyonel risklerini azaltır.
Bağlantı Artıyor, Güvenlik Zorunlu Hale Geliyor
IoT cihazları kurumlara büyük avantajlar sağlarken aynı zamanda en zayıf halka hâline gelebiliyor. 2025 ve sonrasında kurumsal ağ güvenliğinde başarılı olmak isteyen şirketler, IoT güvenliğini stratejinin tam merkezine koymak zorunda. Çünkü bağlantı arttıkça riskler de artıyor.
Kurumsal Ağlarda Performans Sorunları: Test, Ölçüm ve Çözüm Önerileri
Kurumsal ağlarda yaşanan performans sorunları, iş süreçlerini olumsuz etkiler. Ağ darboğazları, yüksek gecikme ve düşük bant genişliği gibi problemler sık karşılaşılır. Bu yazıda ağ performansını test etme, sorunları ölçme ve çözme yöntemlerini ele alıyoruz.
Ağ Performans Testi:
Ağ trafiği analiz araçları ile bant genişliği, gecikme (latency) ve paket kaybı ölçülür. Wireshark, PRTG Network Monitor gibi araçlar yaygın olarak kullanılır. Test sonuçları darboğazların nerede olduğunu gösterir.
Yaygın Performans Sorunları:
- Yetersiz bant genişliği
- Ağ cihazlarındaki donanım sorunları
- Yanlış yapılandırılmış switch/router ayarları
- Kablosuz sinyal zayıflığı
- Ağ altyapısını güncellemek (yüksek performanslı switch/router)
- VLAN ve QoS ayarları ile trafik önceliklendirme
- Kablosuz ağlarda sinyal güçlendirme ve kanal optimizasyonu
- Düzenli ağ bakımı ve güncellemeler
Ağ performansının düzenli ölçümü ve hızlı müdahale, iş sürekliliği için kritiktir. hepsikurumsal.com’da güçlü ağ ürünleri ve teknik destekle altyapınızı güçlendirebilirsiniz.
Sunucu & Ağ Cihazlarında En Çok Sorulan Sorular (SSS)
Sunucu ve ağ cihazlarıyla ilgili teknik detaylar, satın alma ve kullanım aşamasında sıkça sorulan sorulara neden olur. Bu yazıda, hepsikurumsal.com müşterilerinin en çok sorduğu soruları ve yanıtlarını derledik.
Sık Sorulan Sorular:
- Sunucu alırken nelere dikkat etmeliyim?
İş yükünüze uygun CPU, RAM ve depolama kapasitesi en önemli kriterlerdir. Ayrıca enerji verimliliği ve garanti süreleri de göz önünde bulundurulmalı. - Network cihazlarını kendim kurabilir miyim?
Orta ve küçük ölçekli cihazlar genellikle kullanıcı dostudur ancak büyük ve karmaşık ağlar için uzman desteği önerilir. - Firewall cihazı ile antivirüs farkı nedir?
Firewall, ağ trafiğini kontrol ederken antivirüs, sistemdeki kötü amaçlı yazılımları tespit eder ve temizler. - Yedekleme çözümleri nelerdir?
Yazılım tabanlı (Veeam) ve donanım tabanlı (NAS cihazları) yedekleme çözümleri mevcuttur. İş ihtiyacına göre kombinasyon önerilir. - Sunucu ve ağ cihazlarında bakım nasıl yapılır?
Düzenli güncelleme, donanım kontrolleri ve güvenlik taramaları bakım kapsamındadır.
Cisco vs Ubiquiti vs MikroTik: Hangi Switch & Router Kurumsala Daha Uygun?
Kurumsal ağ altyapısının temel taşları switch ve router cihazlarıdır. Cisco, Ubiquiti ve MikroTik markaları, farklı bütçelere ve ihtiyaçlara göre çeşitlenen ürün yelpazeleriyle öne çıkar. Bu yazımızda, üç markayı teknik özellik, fiyat ve kullanım kolaylığı açısından karşılaştıracağız.
Cisco:
Cisco, kurumsal ağlarda liderdir. Yüksek güvenlik, geniş ölçeklenebilirlik ve gelişmiş yönetim özellikleri sunar. Büyük ölçekli şirketlerde ve veri merkezlerinde tercih edilir. Dezavantajı ise yüksek fiyat seviyesidir.
Ubiquiti:
Ubiquiti, orta ölçekli işletmeler için uygun maliyetli ve kullanıcı dostu çözümler sunar. Kolay kurulum ve merkezi yönetim arayüzü ile popülerdir. Kablosuz ağlarda özellikle UniFi serisi ile yaygındır.
MikroTik:
MikroTik, uygun fiyatlı ve güçlü router özellikleriyle küçük ve orta ölçekli işletmelerin tercihidir. Özellikle özelleştirilebilir yapısı ve geniş protokol desteği ile teknik bilgiye sahip kullanıcılar arasında popülerdir.
Cisco yüksek bütçeli ve büyük ölçekli projeler için ideal. Ubiquiti kolay kullanım ve orta fiyat aralığında iyi bir seçenek. MikroTik ise uygun fiyat ve esneklik isteyenler için avantajlı. İhtiyaçlarınızı belirleyip, Hepsi Kurumsal.com’dan cihazları karşılaştırarak seçebilirsiniz.
Firewall Açıkları ve Korunma Yöntemleri: 2025’de Güvenliğin Yolu
Siber saldırılar her geçen gün artarken, kurumsal ağlarda firewall kullanımı olmazsa olmazdır. 2025 yılında firewall teknolojileri gelişirken, hala birçok şirket açıklar nedeniyle risk altında. Bu yazıda firewall açıkları, saldırı tipleri ve koruma yöntemlerini anlatıyoruz.
Firewall Nedir?
Firewall, ağ trafiğini izleyen ve kötü amaçlı girişimleri engelleyen bir güvenlik duvarıdır. Donanım veya yazılım tabanlı olabilir.
Firewall Açıkları ve Tehditler:
- Zero-day saldırıları: Daha önce bilinmeyen açıkları hedefler.
- Yanlış yapılandırmalar: Yanlış kurulumlar firewall güvenliğini zayıflatır.
- Güncelleme eksikliği: Yazılım güncellemelerinin yapılmaması risk yaratır.
- Firewall yazılım ve donanımlarını düzenli güncelleyin.
- Güvenlik duvarı politikalarını sıkı tutun ve gereksiz portları kapatın.
- Yedekleme ve felaket kurtarma planlarını oluşturun.
- Ekstra katmanlı güvenlik çözümleri (IDS, IPS) kullanın.
Firewall cihazları ve yazılımları kurumsal ağların temel güvenlik katmanıdır. hepsikurumsal.com’da Cisco, Fortinet gibi güçlü firewall çözümlerini bulabilir ve işinizi koruyabilirsiniz.
Hangi Sunucu Yapılandırması Daha İyi? CPU, RAM ve Depolama Karşılaştırması
Kurumsal iş dünyasında sunucu performansı, işletmenin verimliliğini doğrudan etkiler. Sunucu yapılandırması yapılırken CPU, RAM ve depolama seçenekleri kritik rol oynar. Peki, hangi kombinasyon iş yükünüze en uygun? Bu yazıda, CPU, RAM ve depolamanın sunucu performansına etkisini detaylıca inceleyeceğiz.
CPU Seçimi:
Sunucu işlemcileri, sunucunun işlem gücünü belirler. Intel Xeon ve AMD EPYC, kurumsal sunucularda en çok tercih edilen işlemci serileridir. Çok çekirdekli işlemciler paralel iş yüklerinde avantaj sağlar. CPU hızı ve çekirdek sayısı, veritabanı sunucuları veya yüksek işlem gerektiren uygulamalarda performansı belirler.
RAM Kapasitesi ve Hızı:
RAM, sunucuda aktif çalışan uygulamaların hızlı erişim belleğidir. Yeterli RAM olmaması performans darboğazına yol açar. İş yüküne göre 32 GB, 64 GB veya 128 GB ve üzeri RAM tercih edilebilir. DDR4 ve DDR5 RAM’ler hız açısından fark yaratır. Sanallaştırma gibi kaynak yoğun işlemlerde RAM öncelikli kaynak olur.
Depolama Türü ve Kapasitesi:
Depolamada SSD’ler (NVMe veya SATA) hız ve dayanıklılık açısından HDD’lere göre öndedir. NVMe SSD’ler, çok yüksek okuma/yazma hızları sunar, veri tabanı ve sanallaştırma için idealdir. Depolama kapasitesi ise iş verisinin büyüklüğüne göre planlanmalıdır.
İdeal sunucu yapılandırması, iş yükünüze göre değişir. Yüksek CPU çekirdek sayısı, yeterli RAM ve hızlı SSD depolama, genel performansı artırır. Hepsi Kurumsal.com’da farklı yapılandırmalar ve markalar için uzman desteği alabilirsiniz.
Yedekleme & Felaket Kurtarma Çözümleri: Veeam, Synology, QNAP İncelemesi
Veri güvenliği, modern işletmeler için hayati önemdedir. Veri kaybını önlemek ve felaket durumlarında hızlı kurtarma sağlamak için yedekleme ve felaket kurtarma çözümleri kullanılır. Bu yazıda Veeam, Synology ve QNAP çözümlerini karşılaştıracağız.
Veeam Yedekleme:
Veeam, sanallaştırma platformları için lider yedekleme ve felaket kurtarma yazılımıdır. VMware ve Hyper-V ortamlarıyla tam uyumludur. Hızlı yedekleme, kolay kurtarma ve kapsamlı raporlama özellikleri sunar.
Synology NAS:
Synology, küçük ve orta ölçekli işletmeler için ideal NAS (Network Attached Storage) çözümleri sunar. Çoklu yedekleme seçenekleri, kullanıcı dostu arayüz ve entegre felaket kurtarma araçları ile dikkat çeker.
QNAP NAS:
QNAP, yüksek performanslı ve geniş ölçeklenebilir NAS cihazlarıyla kurumsal müşterilere hitap eder. Veri koruma, anlık görüntü (snapshot) ve yedekleme otomasyonu gibi gelişmiş özelliklere sahiptir.
İşletmenizin büyüklüğüne ve ihtiyaçlarına göre Veeam’in yazılım çözümleri veya Synology/QNAP’ın donanım destekli yedekleme sistemleri tercih edilebilir. Hepsi Kurumsal.com’da en uygun fiyat ve teknik destekle bu çözümlere ulaşabilirsiniz.
En İyi Sunucu Modelleri 2025: Dell, HPE, Lenovo Karşılaştırması
Kurumsal iş dünyasında sunucu seçimi, şirket performansı ve veri güvenliği açısından kritik bir rol oynar. 2025 yılında, Dell, HPE ve Lenovo gibi sektör lideri markalar farklı sunucu modelleriyle öne çıkıyor. Bu yazımızda, en iyi sunucu modellerini karşılaştırarak hangi seçimin sizin işiniz için uygun olduğunu anlatacağız.
Sunucu Seçiminde Dikkat Edilmesi Gerekenler:
Sunucu seçiminde işlemci gücü (CPU), bellek (RAM), depolama türü ve kapasitesi ile enerji verimliliği ön plandadır. İşletmenizin büyüklüğüne ve iş yüküne göre bu donanım özellikleri değişiklik gösterir. Dell PowerEdge, HPE ProLiant ve Lenovo ThinkSystem serileri performans ve dayanıklılık açısından sektörde öncüdür.
Dell PowerEdge Serisi:
Dell PowerEdge sunucular, yüksek performanslı işlemciler ve kolay yönetim özellikleriyle kurumsal firmaların tercihi oluyor. Özellikle yüksek işlemci çekirdeği ve SSD destekli modelleriyle yoğun veri işleyen şirketler için ideal.
HPE ProLiant Serisi:
HPE ProLiant sunucular, esnek yapılandırma seçenekleri ve gelişmiş güvenlik özellikleriyle öne çıkar. Enerji tasarrufu sağlayan teknolojileri ile sürdürülebilirlik arayan işletmeler için uygun.
Lenovo ThinkSystem Serisi:
Lenovo’nun ThinkSystem modelleri, uygun maliyetli ve performans odaklı yapısıyla KOBİ’lerden büyük şirketlere kadar geniş bir kullanıcı kitlesine hitap eder. Özellikle depolama alanında sunduğu esneklikle dikkat çeker.
Doğru sunucu seçimi, iş sürekliliği ve performans için şarttır. Dell, HPE ve Lenovo’nun sunduğu modellerin iş ihtiyaçlarınıza göre karşılaştırılması, yatırımınızın verimli olmasını sağlar. Hepsi Kurumsal.com üzerinden en güncel ve uygun fiyatlı modelleri inceleyebilirsiniz.
Mikron Bilgisayar Güvencesiyle Teknoloji Alışverişi
Ürünleriniz yakılacak malzemeler değil, iş süreçlerinizin temel taşlarıdır. Bu nedenle, kaliteli ürün seçiminin yanı sıra, satış sonrası destek, hızlı çözüm ve güvence ararsınız.
İşte tam bu noktada Mikron Bilgisayar güvencesiyle Hepsi Kurumsal, kurumların teknolojik ihtiyaçlarını karşılamak için ideal platform olarak öne çıkar.
Mikron Bilgisayar Neden Tercih Edilir?
- Sektörde Uzun Yılların Tecrübesi:
Mikron Bilgisayar, kurumsal müşterilerle yıllardır süregelen başarılı iş birlikleriyle bilinir. - Geniş Marka ve Ürün Portföyü:
Dünyaca ünlü markaların en yeni ve en kaliteli ürünlerini müşterilerine sunar. - Uzman Kadro:
Alanında uzman mühendis ve teknik ekip ile satış öncesi ve sonrası destek verir. - Güvenilir Satış ve Hizmet Anlayışı:
Müşteri memnuniyetini ön planda tutar, şeffaf ve profesyonel hizmet sunar. - Hızlı ve Kesintisiz Destek:
Teknik sorunlarda hızlı müdahale ve çözüm garantisi verir.
Hepsi Kurumsal, Mikron Bilgisayar’ın dijital platformu olarak, tüm kurumsal teknoloji ihtiyaçlarınıza tek noktadan çözüm sunar. Platformdaki her ürün, Mikron Bilgisayar’ın titiz kalite kontrolünden geçer ve orijinal ürün garantisi taşır.
- Resmi Distribütörlük:
Çoğu ürünün distribütörlüğü Mikron Bilgisayar’a ait olup, ürün garantisi ve servis desteği kesintisizdir. - Satış Sonrası Hizmetler:
Kurulum, teknik destek, eğitim ve bakım hizmetleri uzman ekipler tarafından sağlanır. - Müşteri Odaklı Çözümler:
İhtiyaç analizinden danışmanlığa, kurulumdan yönetim desteğine kadar tüm aşamalarda müşteri ile yakın iletişim kurulur. - Kalite ve Güvenlik Standartları:
Sadece sektörde kabul görmüş, sertifikalı ürünler sunulur.
Bir üretim şirketi, yeni veri merkezi kurulumunda Mikron Bilgisayar’ın sunduğu Hepsi Kurumsal platformunu tercih etti. Ürün seçiminden kurulum ve destek aşamasına kadar tüm süreç titizlikle yönetildi. Proje başarıyla tamamlandı, firma iş sürekliliğini güvence altına aldı.
Teknolojide Güvenin Adı Mikron Bilgisayar
Hepsi Kurumsal, Mikron Bilgisayar güvencesiyle kurumsal teknoloji alışverişlerinde en doğru adres.
Kaliteli ürün, uzman destek ve hızlı hizmeti bir arada arıyorsanız, artık doğru yerdesiniz.
Teknolojide güven, Hepsi Kurumsal ve Mikron Bilgisayar ile mümkün.
Yüzlerce Marka Arasında Kaybolmayın, Uzmanına Danışın
Çeşitlilik, doğru ürünü bulmayı zorlaştırır, firmaların karar verme süreçlerini karmaşık hale getirir.
İşte tam bu noktada, Hepsi Kurumsal devreye girer. Yüzlerce marka arasında kaybolmadan, uzman danışmanlık hizmetiyle ihtiyacınıza en uygun çözümü kolayca bulmanızı sağlar.
Teknoloji Alışverişinde Karar Karmaşası Neden Olur?
- Teknik detaylar karmaşık ve çok fazla alternatif vardır.
- İhtiyaca uygun ürün seçmek zorlaşır.
- Yanlış ürün tercihleri uzun vadede maliyet ve iş kayıplarına yol açar.
- İnternetten alınan ürünler garantisiz veya uyumsuz olabilir.
- Satıcılar arasındaki fiyat ve destek farkları kafa karıştırır.
Hepsi Kurumsal Uzmanlığıyla Nasıl Fark Yaratır?
- İhtiyaca Özel Çözüm Önerileri:
Uzman ekiplerimiz, firmanızın sektörü, ölçeği ve hedeflerine göre en uygun ürün ve hizmetleri belirler. - Marka ve Ürün Karşılaştırması:
Size zaman kazandırmak için farklı markalar ve modeller arasındaki teknik farkları ve avantajları açıklar. - Bütçe Dostu Seçenekler:
Yalnızca teknik olarak değil, bütçenize uygun çözümler sunar. - Satış Sonrası Destek:
Satış öncesinde olduğu gibi satış sonrasında da kesintisiz destek sağlar. - Doğru Bilgilendirme:
Teknik jargon yerine, anlaşılır ve sade bir dil kullanarak süreçleri şeffaflaştırır.
- İhtiyaç Analizi:
İş hedefleriniz, mevcut altyapınız ve bütçeniz detaylı şekilde değerlendirilir. - Çözüm Sunumu:
Size özel ürün ve hizmet önerileri sunulur, avantaj ve dezavantajlar açıkça paylaşılır. - Karar Destek:
Tüm sorularınız yanıtlanır, uygun ödeme ve teslimat seçenekleri belirlenir. - Satın Alma ve Kurulum:
Onayınızla hızlı teslimat ve kurulum süreçleri başlatılır. - Sürekli Destek:
Kurulum sonrası bakım ve destek hizmetleri ile süreç tamamlanır.
Yüzlerce marka arasında kaybolmak, yanlış tercihler yapmak zorunda değilsiniz. Hepsi Kurumsal’ın uzman danışmanlık hizmetiyle, işinizin ihtiyaçlarına tam uyumlu, bütçenize uygun ve güvenilir çözümler parmaklarınızın ucunda.
Tek yapmanız gereken, ihtiyacınızı anlatmak ve uzmanlarımızın yönlendirmesine güvenmek.
Unutmayın: Yüzlerce marka arasında kaybolmayın, uzmanına danışın.
Kurumsal Satın Almalarda Hızlı Hizmetin Adresi
Kurumsal teknoloji satın alımlarında en sık yaşanan sorunlardan biri, sürecin yavaş ilerlemesidir. Doğru ürünü bulmak, onay süreçlerini tamamlamak, tedarikçiden fiyat almak, teslimatı beklemek derken çoğu zaman projeler gecikir. Özellikle kritik sistemler için yapılacak alımlarda yaşanan bu gecikmeler, işletmelere zaman, para ve prestij kaybettirir.
İşte bu noktada devreye giren Hepsi Kurumsal, kurumsal satın almalarda hızlı hizmetin adresi olarak öne çıkar. Çünkü biz, sadece ürün değil; hız, doğruluk ve çözüm sunarız.
Hızlı Satın Alım Neden Önemlidir?
- Zamanında tamamlanmayan projeler, müşteri kaybına neden olabilir.
- İş süreçlerinde yaşanan kesintiler, üretkenliği düşürür.
- Rekabetin yüksek olduğu pazarda gecikmeler büyük fark yaratır.
- Beklenen teslimat süreleri iş planlarını aksatır.
Hepsi Kurumsal ile Hızlı Satın Alma Deneyimi
Hepsi Kurumsal, Mikron Bilgisayar’ın sektörel tecrübesiyle geliştirilmiş, hız ve verimlilik odaklı bir platformdur. Platform üzerinde sunulan tüm hizmetler, kurumsal müşterilerin hızlı karar alması ve ihtiyaçlarını vakit kaybetmeden karşılaması için optimize edilmiştir.
Hepsi Kurumsal’ın Sunduğu Hızlı Hizmet Başlıkları:
- Gerçek zamanlı stok durumu
Stokta olan ürünler anlık olarak görüntülenebilir, zaman kaybı yaşamadan sipariş verilebilir. - Anında teklif al
Uzun teklif süreçlerine gerek kalmadan ihtiyacınıza özel teklif dakikalar içinde size ulaşır. - Aynı gün sevkiyat seçenekleri
İstanbul içi acil teslimat, aynı gün kurulumlu teslim gibi hizmetlerle kritik projeler desteklenir. - Tek noktadan çözüm
Donanım, yazılım, lisans ve destek talepleriniz tek iletişim hattı üzerinden çözümlenir. - Kolay satın alma ve ödeme sistemleri
Hızlı sipariş, kurumsal ödeme altyapıları ve faturalama süreçleri dijital olarak yönetilir.
İstanbul merkezli bir danışmanlık şirketi, ofis altyapısını yenilemek için Hepsi Kurumsal’a ulaştı. İlk gün ürünler önerildi, teklif hazırlandı ve aynı gün onaylandı. İkinci gün ürünler teslim edildi ve teknik ekip kurulum gerçekleştirdi. Toplam süreç yalnızca 2 iş günü sürdü.
Bu hız, başka bir platformda mümkün olmayabilirdi.
Sadece Hız Değil, Aynı Anda Güven
Hızlı hizmetin yanında, Hepsi Kurumsal’dan aldığınız her ürün Mikron Bilgisayar güvencesiyle size ulaşır. Teknik danışmanlık, satış sonrası destek ve garanti süreçleriyle de kurumsal hizmet anlayışı sürdürülür.
Hızlı, Güvenli ve Doğru Hizmet
İşinizi büyütmek istiyorsanız, zamanınızı kaybetmemelisiniz. Doğru ürüne hızlı ulaşmak, rakiplerin önüne geçmek demektir.
Hepsi Kurumsal, kurumsal satın almalarda hızlı hizmetin yeni adresi olarak sizin yanınızda.
Zamanla yarışan firmalar için en iyi partner: Hepsi Kurumsal.
Doğru Ürüne En Hızlı Şekilde Ulaşmanın Yolu
Kurumsal teknoloji alışverişinde en büyük problemlerden biri, ihtiyaca en uygun ürünü zamanında ve sorunsuz bir şekilde temin edebilmektir. Piyasada yüzlerce marka, model ve teknik özellik varken, firmalar çoğu zaman yanlış tercihler yapabiliyor ya da satın alma süreçleri uzadıkça projeler aksıyor. İşte tam bu noktada Hepsi Kurumsal, "doğru ürüne en hızlı şekilde ulaşmanın yolu" olma vaadini yerine getiriyor. Nasıl mı? Akıllı filtreleme, uzman desteği, stok garantisi ve entegre teslimat sistemiyle.
Doğru Ürünü Bulmak Neden Bu Kadar Zor?
- Marka ve model çeşitliliği çok fazla.
- Teknik özellikler çoğu kullanıcıya karmaşık geliyor.
- Bütçeye uygun ama kaliteli ürün bulmak zaman alıyor.
- Satın alınan ürün ihtiyacı karşılamayabiliyor.
- Farklı satıcılardan alınan bilgiler çelişebiliyor.
Hepsi Kurumsal ile Doğru Ürüne Ulaşmak Çok Kolay
- Kapsamlı Ürün Veritabanı:
Yüzlerce markanın binlerce ürünü, anlaşılır açıklamalar ve filtreleme seçenekleriyle kataloglandı. - Uzman Danışmanlık:
Ürünü kendiniz seçmek zorunda değilsiniz. İhtiyacınızı anlatın, size en uygun çözümü uzmanlarımız önersin. - Hızlı Sipariş ve Teslimat:
Sipariş onayından itibaren hızlı şekilde ürün temin edilir ve teslim edilir. İstanbul içi aynı gün teslimat seçenekleriyle. - Stokta Olan Gerçek Ürünler:
Gösterilen ürünlerin büyük kısmı stoktan teslim edilebilir. Böylece bekleme süresi ortadan kalkar. - Ölçeklenebilirlik ve Uyum:
Bugün aldığınız ürün, yarın sisteminizi genişletmenizi engellemez. Tüm ürünler birbiriyle uyumlu şekilde sunulur.
Bir finans firması, acil olarak 3 adet sunucuya ihtiyaç duyduğunda Hepsi Kurumsal’a ulaştı. Uzmanlar 15 dakika içinde doğru ürünleri önerdi, aynı gün içerisinde kurulumla birlikte teslimat sağlandı. Bu hız ve doğruluk, projenin zamanında başlamasını sağladı.
Rakiplerden Farkımız Ne?
- Sadece katalog değil, ihtiyaca göre danışmanlık sunuyoruz.
- Ürünü sadece satmıyor, kurulum ve destek hizmetiyle birlikte sunuyoruz.
- Stok ve teslimat süreçlerinde kesinlik vaat ediyoruz.
- Karar verme sürecini teknik jargonla değil, anlaşılır bilgilerle destekliyoruz.
Kurumsal teknoloji satın alımlarında zaman çok kıymetli. Yanlış ürün, yanlış satıcı ya da yavaş teslimat sizi rekabette geriye atabilir. Hepsi Kurumsal, doğru ürünü en hızlı şekilde ulaştırarak sizi bu dertten kurtarır.
İhtiyacınız olan çözüm sadece birkaç tık ve bir danışman uzağınızda.
Çünkü doğru ürüne en hızlı şekilde ulaşmanın yolu: Hepsi Kurumsal
Sunucu Kurulumundan Sonraki Süreçte de Yalnız Değilsiniz
Sunucu satın almak, dijital dönüşüm yolculuğunun sadece ilk adımıdır. Asıl önemli olan, o sunucunun doğru yapılandırılması, işletilmesi, izlenmesi ve gerektiğinde desteklenmesidir. Ne yazık ki birçok işletme, satın alma sürecinden sonra yalnız kalır ve teknik bilgi eksikliği nedeniyle ciddi sorunlarla karşılaşır. Hepsi Kurumsal, sunucunun tesliminden sonra da desteğini sürdürerek, işletmelerin yanında olmayı sürdürüyor. Çünkü bizim için bir siparişin anlamı, sadece bir cihaz satmak değil, tam kapsamlı bir çözüm sunmaktır.
Satın Almak Kolay, Yönetmek Zor
Bir sunucunun kurulumu ve devreye alınması teknik bir iştir. Ancak asıl süreç bu noktadan sonra başlar:
- Sunucunun düzenli yedeklenmesi gerekir.
- Yazılım ve sistem güncellemeleri takip edilmelidir.
- Olası donanım sorunları erkenden tespit edilmelidir.
- Performans düşüklükleri analiz edilmelidir.
- Güvenlik açıkları giderilmeli ve saldırılara karşı koruma sağlanmalıdır.
Hepsi Kurumsal Farkı: Kurulumla Bitmeyen Hizmet
Hepsi Kurumsal’dan satın aldığınız sunucular, sadece donanım değil; profesyonel kurulum ve devam eden hizmet paketleri ile birlikte sunulur. Uzman teknik ekibimiz, cihazın sahada devreye alınmasından yazılımların yüklenmesine, güvenlik yapılandırmasından kullanıcı erişimlerine kadar tüm süreçte yanınızda olur.
Kurulum Sonrası Destek Hizmetlerimiz Nelerdir?
- Uzaktan ya da yerinde destek: Teknik ekiplerimiz ihtiyaç halinde hızlıca müdahale eder.
- Sistem izleme: Sunucularınız 7/24 izlenebilir, olası riskler erkenden tespit edilir.
- Periyodik bakım ve güncellemeler: Sistemlerinizin performansı uzun vadede korunur.
- Yedekleme ve felaket kurtarma danışmanlığı: Olası veri kayıplarına karşı önlem alınır.
- Destek talep yönetimi: Tek platformdan tüm taleplerinizi yönetebilirsiniz.
Günümüzde dijital hizmetlerin birkaç saat durması bile ciddi kayıplara neden olabiliyor. Bu nedenle sunucuların durmaksızın çalışması büyük önem taşıyor. Hepsi Kurumsal, SLA (Hizmet Seviyesi Anlaşması) kapsamındaki destek paketleriyle, kurumların iş sürekliliğini garanti altına alıyor.
Neden Yalnız Değilsiniz?
- Teknik uzman desteği: Sadece sorun olduğunda değil, önleyici bakım için de yanınızdayız.
- Kurulumdan sonra devre dışı kalmıyoruz: Cihazı teslim edip bırakmak yerine, uzun vadeli çözüm ortağınız oluyoruz.
- Proaktif yaklaşım: Sorun oluşmadan önlem alır, sistemin sağlıklı çalışmasını sürekli kontrol ederiz.
Sunucu yatırımı yaptınız, peki sonra? Hepsi Kurumsal sayesinde kurulumdan sonra da destek alır, sistemlerinizi güvenle yönetirsiniz. Artık sorunlarla uğraşmak zorunda değilsiniz. Biz sizin yerinize düşünüyor, yönetiyor ve koruyoruz.
Çünkü sunucu kurulumundan sonraki süreçte de yalnız değilsiniz.
Kurumsal IT Çözümlerinde Tek Nokta: Hepsi Kurumsal
Günümüz iş dünyasında teknoloji, bir lüks değil; bir zorunluluk. Şirketlerin verimli, güvenli ve rekabetçi kalabilmesi için güçlü bir IT altyapısına sahip olması artık kaçınılmaz. Ancak bu altyapının oluşturulması, sürekli geliştirilmesi ve yönetilmesi için farklı tedarikçilerle, hizmet sağlayıcılarla ve destek ekipleriyle çalışmak firmalar için büyük bir yük haline gelebilir. Tam da bu noktada devreye giren Hepsi Kurumsal, kurumsal IT çözümlerinde tüm ihtiyaçları tek çatı altında sunarak firmaların işini kolaylaştırıyor.
Parça Parça Değil, Bütünsel Hizmet
Geleneksel yöntemlerde firmalar, sunucu ihtiyacı için bir firma, güvenlik için başka bir firma, yazılım lisansları için başka bir kanal arar. Bu durum hem zaman kaybına hem de koordinasyon sorunlarına yol açar. Üstelik sistemler arasında uyumsuzluk, veri kaybı, destek kopuklukları gibi riskler doğar.
HepsiKurumsal, bu dağınık yapıyı ortadan kaldırıyor. Donanım, yazılım, destek ve güvenlik ihtiyaçlarınızı tek platform üzerinden karşılayarak, size sadece işinize odaklanma imkânı sunuyor.
Ne Sunuyoruz?
Hepsi Kurumsal, Mikron Bilgisayar’ın güvencesiyle geliştirilmiş bir dijital platformdur. Sağladığı çözümler şunları kapsar:
- Sunucu ve Network Ürünleri: Dell, HPE, Lenovo, MikroTik, Ubiquiti gibi dünya markalarının sunucuları, router’ları, switch’leri ve firewall çözümleri.
- Lisans ve Yazılım Ürünleri: Microsoft 365, Veeam, VMware, ESET, Kaspersky gibi popüler yazılım çözümleri.
- Güvenlik ve Veri Yedekleme: Kurumsal antivirüs çözümleri, güvenlik duvarları, yedekleme cihazları ve veri güvenliği yazılımları.
- Kurulum ve Teknik Destek Hizmeti: Ürünle birlikte gelen profesyonel kurulum, yapılandırma ve teknik destek.
- Danışmanlık: İhtiyaca özel ürün seçimi, mimari planlama ve IT altyapı analiz hizmeti.
- Zamandan Tasarruf: Tüm süreçler tek yerden yönetildiği için operasyonel yük azalır.
- Uyumlu Sistemler: Ürünler birbiriyle tam uyumlu olacak şekilde seçilir.
- Destek Kolaylığı: Birden fazla firma yerine tek muhatap ile sorun çözümü hızlanır.
- Güvenlik ve Sürdürülebilirlik: Tüm sistemler merkezi bir bakış açısıyla yapılandırılır.
- Maliyet Kontrolü: Doğru ve amaca uygun ürünlerle gereksiz harcamaların önüne geçilir.
Kurumsal teknoloji ihtiyaçları sadece bugünü değil, geleceği de şekillendirir. Bugün alacağınız doğru bir sunucu, yarınki büyümenizin temellerini oluşturur. Hepsi Kurumsal, kısa vadeli çözümler değil, geleceğe uyumlu, ölçeklenebilir sistemler kurar. Bu sayede teknolojiye yaptığınız yatırım, size uzun vadeli değer olarak geri döner.
Sadece Ürün Değil, Çözüm Alın
Hepsi Kurumsal, sadece ürün satan bir platform değil; aynı zamanda bir çözüm ortağıdır. Kurumsal IT çözümlerinde tüm süreci bir arada sunarak, karmaşayı sadeleştirir, verimliliği artırır. Artık farklı yerlerden parça parça hizmet almak zorunda değilsiniz. Çünkü: Kurumsal IT çözümlerinde tek nokta: Hepsi Kurumsal.
Yanlış Ürünü Almak Zorunda Değilsiniz!
Günümüz iş dünyasında teknolojiye yapılan yatırımlar, şirketlerin başarısı için temel belirleyicilerden biri haline geldi. Ancak bu yatırımların verimli olması, yalnızca bütçeye değil, doğru ürün seçimine de bağlıdır. Yanlış bir teknoloji yatırımı, sistemlerin yavaşlamasına, veri güvenliğinin riske girmesine veya ciddi uyumsuzluk sorunlarına neden olabilir. Hepsi Kurumsal tam da bu noktada devreye giriyor: Sizi yanlış ürün seçiminden kurtarıyor, doğru çözüme yönlendiriyor.
Yanlış Ürün, Büyük Kayıp
Birçok firma, ihtiyaçlarını tam olarak analiz etmeden aceleyle ürün satın alıyor. Bu da ya eksik özellikli ya da fazlasıyla maliyetli cihazların tercih edilmesine neden oluyor. İşte bu noktada "ucuz olsun yeter" anlayışı, aslında pahalıya patlayan bir yanılgı haline gelebiliyor. Çünkü uyumsuz ya da yetersiz bir sistem, sadece maddi kayıplara değil, çalışan verimliliğinde düşüşe, veri kaybına veya müşteri memnuniyetsizliğine de yol açıyor.
Hepsi Kurumsal ile Doğru Ürünü Kolayca Bulun
Hepsi Kurumsal’ın sunduğu danışmanlık hizmeti, yalnızca ürün satmakla sınırlı değil. Müşteriyle yapılan ön analiz görüşmeleri sayesinde, firmanın mevcut altyapısı ve ihtiyaçları net bir şekilde belirleniyor. Ardından uzman ekipler, en uygun teknoloji çözümlerini sunuyor. Bu da "acaba doğru ürünü mü aldık?" sorusunu ortadan kaldırıyor.
Üstelik yalnızca teknik değil, ticari anlamda da en uygun ürün kombinasyonları sunularak maliyet-fayda dengesi sağlanıyor.
Hazır Paketler Yerine, Size Özel Çözümler
Her firma özeldir, dolayısıyla her firmanın teknoloji ihtiyacı da farklıdır. Hepsi Kurumsal, raf ürünlerini dayatmak yerine, firmaya özel senaryolar üretir. Küçük ölçekli işletmelere esnek çözümler sunarken, büyük firmalar için ölçeklenebilir sistemler önerir. Böylece hem bugünkü ihtiyaçlar karşılanır, hem de geleceğe dönük planlamalar yapılmış olur.
Satış Sonrası da Yanınızdayız
Birçok platformda satış sonrası destek eksikliği yaşanırken, HepsiKurumsal bu süreci de kapsayan bir hizmet modeliyle çalışır. Ürün tesliminden sonra kurulum, yapılandırma, güncelleme ve bakım süreçleri de uzman ekiplerce yürütülür. Bu sayede ürünler sadece kutudan çıkmaz, aktif olarak çalışır ve verimli kullanılmaya başlar.
İşinizi Hafife Almıyoruz, Teknolojinizi Tesadüfe Bırakmıyoruz
Kurumsal bir sistem, tesadüflere bırakılmayacak kadar değerlidir. Yanlış ürünler, sadece yatırım değil, zaman kaybına da neden olur. Hepsi Kurumsal, sizin yerinize düşünür, analiz eder, karşılaştırır ve önerir. Bu sayede teknolojiniz sizi yavaşlatmaz, aksine işinizi hızlandırır.
Artık Yanlış Ürünü Almak Zorunda Değilsiniz!
Hepsi Kurumsal, her kurumun teknolojide neye ihtiyacı olduğunu bilen bir çözüm ortağıdır. Doğru ürünleri, doğru hizmetle birleştirerek verimliliğinizi artırır, gereksiz harcamaları önler. Size sadece sürece güvenmek ve işinize odaklanmak kalır.
Çünkü yanlış ürünü almak zorunda değilsiniz!
Sunucudan Güvenliğe, Tüm Altyapınız Emin Ellerde
Dijital dönüşüm çağında işletmelerin teknoloji altyapısı, yalnızca birkaç cihazdan ibaret değil. Artık bir işletmenin dijital başarısı; güçlü sunucular, kesintisiz ağ yapıları, güvenlik duvarları, veri yedekleme sistemleri ve etkili izleme çözümleriyle birlikte ele alınıyor. Yani teknolojiye yapılan yatırımın yalnızca donanım değil, bütüncül bir altyapı çözümü olması gerekiyor. Hepsi Kurumsal, tam da bu ihtiyaca cevap veriyor: Sunucudan güvenliğe, tüm altyapınızı tek bir noktada ve emin ellerde sunuyor.
Neden Tüm Altyapı Birlikte Düşünülmeli?
Bir işletmede sunucu kurulu olabilir. Ancak bu sunucu doğru yapılandırılmadıysa, düzenli yedeklenmiyorsa ya da yeterli güvenlik önlemleri alınmadıysa, sistem bir krizle baş başa kalabilir. Aynı şekilde ağ alt yapısı güçlü değilse, en kaliteli sunucu bile performans veremez. Dolayısıyla kurumsal IT altyapısı, bir bütün olarak planlanmalı, kurulmalı ve yönetilmelidir.
Hepsi Kurumsal, parçalı çözümler yerine entegre sistemler sunar. Her cihaz, her çözüm, bir diğerine uyumlu olacak şekilde önerilir ve uygulanır.
Hepsi Kurumsal’ın Altyapı Yaklaşımı
Hepsi Kurumsal altyapıyı; donanım, yazılım, güvenlik ve hizmet olmak üzere dört temel başlıkta değerlendirir:
- Donanım: Sunucular, NAS sistemleri, ağ cihazları, UPS’ler ve yedekleme cihazları.
- Yazılım: Sanallaştırma çözümleri, veri yedekleme yazılımları, güvenlik duvarı sistemleri.
- Güvenlik: Antivirüs çözümleri, tehdit tespiti, veri şifreleme sistemleri, erişim kontrolü.
- Hizmet: Kurulum, yapılandırma, uzaktan destek, SLA bazlı yönetim hizmetleri.
Uzman Kadro ile Profesyonel Yaklaşım
Her işletmenin ihtiyacı farklıdır. Bazı firmalar için hızlı çalışan bir ERP sistemi öncelikken, diğerleri için verilerin güvenliği ya da mobil cihazlardan erişim kabiliyeti öne çıkabilir. HepsiKurumsal’ın uzman teknik kadrosu, firmanın tüm dinamiklerini göz önüne alarak en uygun altyapıyı oluşturur. Kurulum öncesi analiz, uygulama sırasında planlama ve kurulum sonrası destek; sürecin ayrılmaz parçalarıdır.
Güvenlik Entegre Değilse, Altyapı Tamamlanmamıştır
Altyapı dendiğinde çoğu işletme yalnızca sunucu veya ağ cihazlarını düşünür. Ancak en büyük risk, güvenlik zafiyetlerinden kaynaklanır. Hepsi Kurumsal, siber güvenliği altyapının ayrılmaz bir parçası olarak ele alır. Satılan her sistem, güvenlik önlemleriyle birlikte değerlendirilir. Yani sadece bir cihaz almakla kalmaz, aynı zamanda veri güvenliği yatırımı da yaparsınız.
Tek Nokta, Tam Kapsam
Hepsi Kurumsal, kurumsal IT çözümlerini tek çatı altında sunar. Bu da size zaman kazandırır, tedarik karmaşasını ortadan kaldırır ve hizmet kalitesini artırır. Birden fazla tedarikçiyle çalışmak yerine, tek bir güvenilir çözüm ortağıyla tüm süreci yönetmek mümkündür.
Her Şey Kontrol Altında
İşletmenizin veri merkezi, ağ yapısı, sunucuları ve güvenlik duvarları... Hepsi Kurumsal ile bir bütün olarak ele alınır. Kurulumdan yönetim sürecine kadar her aşamada uzman desteğiyle ilerlersiniz. Artık sadece satın almakla yetinmeyin, tüm altyapınızı emin ellere teslim edin.
%5 İndirimle Alın, Uzman Hizmetle Kazanın
Teknoloji yatırımı yaparken çoğu işletme doğal olarak fiyat odaklı hareket eder. Ancak bu yaklaşımın uzun vadede getirdiği maliyetler genellikle göz ardı edilir. Düşük fiyatlı ya da yeterince analiz edilmeden alınan ürünler, işletmelere daha fazla bakım masrafı, uyumsuzluk sorunları ya da performans kaybı olarak geri döner. İşte bu noktada Hepsi Kurumsal, yalnızca fiyat avantajı sunmakla kalmaz; aynı zamanda bu ürünleri destekleyen uzman hizmetiyle birlikte maksimum kazanç sağlar.
İndirim Sadece Başlangıç
Hepsi Kurumsal, sınırlı süreli %5 indirim kampanyası ile kurumsal müşterilere cazip bir başlangıç fırsatı sunuyor. Ancak esas değer, bu indirimli fiyatla birlikte alınan uzman danışmanlık ve teknik destek hizmeti. Çünkü bir ürünü uygun fiyata almak, onun doğru ürünü olduğu anlamına gelmez. Hepsi Kurumsal, müşterilerin gerçekten ihtiyaç duyduğu ürünleri belirlemelerine yardımcı olur. Böylece sadece ucuza değil, doğru çözüme yatırım yapılmış olur.
Uzman Hizmetle Fark Yaratın
Kurumsal teknolojide sadece kutu satışı devri sona erdi. Hepsi Kurumsal’ın sunduğu uzman hizmet sayesinde, satın alınan ürünlerin kurulumu, yapılandırılması ve işletmeye entegrasyonu profesyonel ekipler tarafından sağlanır. Bu da müşterinin teknik detaylarla uğraşmadan, minimum eforla maksimum verim almasını sağlar.
Ayrıca, ürünlerin yaşam döngüsü boyunca ihtiyaç duyabileceğiniz destek, garanti, yedekleme ve yükseltme hizmetleri de Hepsi Kurumsal güvencesiyle sunulur. Böylece toplam sahip olma maliyeti düşer, sistemleriniz daha sürdürülebilir hale gelir.
Ucuz Ürün Değil, Değerli Hizmet Satın Alın
Birçok firma, indirimli ürünlerle kurumsal ihtiyaçlarını karşılamaya çalışırken hatalı ürün seçimi yapabiliyor. Bu da hem zaman hem de para kaybı anlamına geliyor. Hepsi Kurumsal bu sorunu baştan çözüyor: Ürün seçimi aşamasından başlayarak, müşteriye özel danışmanlık yapılıyor. Bu sayede gereksiz harcama yapılmadan, işinizin büyüklüğüne ve ihtiyaçlarına uygun çözümler sunuluyor.
%5 indirim burada bir pazarlama kampanyasından çok daha fazlası: Bu, doğru yatırımı en avantajlı koşullarda yapmanın kapısını açan bir davet.
Süre Sınırlı, Kazanç Kalıcı
%5 indirim kampanyası sadece sınırlı bir süre için geçerli. Ancak bu süreçte yapılan yatırımlar, işletmelere uzun vadeli fayda sağlar. Doğru altyapıyla desteklenen teknoloji çözümleri sayesinde sistem arızaları azalır, iş süreçleri hızlanır ve müşteri memnuniyeti artar.
İndirimin Ötesinde Bir Kazanç
Hepsi Kurumsal, kurumsal alışverişin sadece fiyat avantajından ibaret olmadığını bilen işletmelere hitap ediyor. İndirimi fırsata çevirmenin yolu, bu indirimi akıllıca kullanarak doğru ürün ve hizmet kombinasyonunu seçmekten geçiyor.
Siz de %5 indirimle alın, uzman hizmetle kazanın.
Kurumsal Teknoloji Alışverişinde Yeni Dönem: Hepsi Bir Arada Deneyim
Teknoloji yatırımları, her geçen gün daha karmaşık ve daha kritik bir hale geliyor. Bir işletmenin rekabet gücünü koruyabilmesi, güvenliğini sağlaması ve verimliliğini artırması; yalnızca doğru teknoloji ürünlerini seçmesiyle değil, bu ürünleri en uygun şekilde entegre edebilmesiyle de doğrudan ilişkili. Ancak çoğu zaman teknoloji alışverişi sadece ürün satın almaktan ibaret sanılıyor. Oysa bu yaklaşım, uzun vadede firmalara hem zaman hem de maliyet kaybettirebiliyor. İşte bu noktada Hepsi Kurumsal, kurumsal teknoloji alışverişine yeni bir soluk getiriyor: Hepsi Kurumsal Deneyim.
Sadece Alışveriş Değil, Uçtan Uca Çözüm
Hepsi Kurumsal, Mikron Bilgisayar’ın güvencesiyle oluşturulmuş dijital bir platformdur ve sadece ürün satışıyla sınırlı değildir. Platform üzerinden satın alınan her teknoloji ürününün arkasında bir hizmet zinciri bulunur. Bu zincir; ürün seçimi aşamasından başlar, kurulum, yapılandırma, izleme, bakım ve destek hizmetleriyle devam eder. Yani işletmeler, bir ürünü satın aldıktan sonra yalnız bırakılmaz. Bu da, firmanın kendi IT kaynaklarını verimli kullanabilmesini ve teknik sorunlar yaşamadan işine odaklanmasını sağlar.
Doğru Ürünü Seçmenin Önemi
Kurumsal teknoloji alışverişlerinde sıkça karşılaşılan bir sorun, ürünün teknik gereksinimlere tam olarak uymamasıdır. Bu da ya performans sorunlarına ya da gereksiz maliyetlere yol açar. Hepsi Kurumsal, müşteriyle doğrudan iletişim kurarak ihtiyaçları analiz eder ve en uygun ürünleri önerir. Böylece hem yatırım korunur hem de operasyonel verimlilik sağlanır.
Altyapıdan Güvenliğe Kadar Tüm Süreçler Tek Yerde
Hepsi Kurumsal’ın en büyük avantajlarından biri, yalnızca tek bir ürün gamına odaklanmaması. Platformda sunuculardan veri güvenliği çözümlerine, ağ cihazlarından yedekleme sistemlerine kadar geniş bir ürün yelpazesi bulunur. Ayrıca bu ürünlerin her biri, uzman ekiplerce yapılandırılmak üzere desteklenir. Yani bir firmaya sunucu satmakla kalmaz, aynı zamanda o sunucunun kurulumu, yedeklemesi, güvenlik önlemleri ve izleme sistemleriyle birlikte uçtan uca bir altyapı sunar.
Hızlı, Güvenilir ve Destekli Hizmet
Günümüzde iş dünyası hızla değişiyor. Zaman kaybı, para kaybı anlamına geliyor. Hepsi Kurumsal, müşterilerine sadece doğru ürünü sunmakla kalmaz, aynı zamanda bu ürünlerin hızlı teslimatı, kurulumu ve destek hizmetiyle süreci hızlandırır. İşinizi aksatmadan, operasyonlarınıza entegre olabilecek çözümler üretir.
Hepsi Kurumsal ile Zahmetsiz Teknoloji Yatırımı
Hepsi Kurumsal, teknoloji yatırımlarını basitleştiriyor. Karmaşık karar süreçleri, uyumsuz ürünler ya da eksik destek gibi sorunları ortadan kaldırıyor. Bu sayede firmalar; ihtiyaçlarına özel çözümlere, uzman desteğine ve güvenli bir teknoloji altyapısına kolayca ulaşabiliyor.
Bu, artık sadece bir alışveriş değil; bu, Hepsi Kurumsal Deneyim.
Firewall Cihazı Seçerken Dikkat Edilmesi Gereken 6 Kritik Özellik
İşletmelerin dijital dönüşüm sürecinde ağ güvenliği, her zamankinden daha fazla önem kazandı. Siber saldırıların hedefi haline gelen kurumsal ağları korumanın en etkili yollarından biri, doğru firewall cihazı kullanmaktır. Ancak piyasada birçok farklı model ve özellikte firewall cihazı bulunuyor. Bu nedenle ihtiyaçlara en uygun güvenlik duvarını seçmek, IT altyapısının sürdürülebilirliği açısından hayati öneme sahiptir.
Bu yazımızda, firewall cihazı seçerken dikkat edilmesi gereken 6 kritik özelliği detaylı bir şekilde ele alıyoruz.
1. UTM (Unified Threat Management) Desteği
Modern firewall cihazlarında UTM desteği olmazsa olmazdır. UTM, tek bir cihaz üzerinde birden fazla güvenlik fonksiyonunu bir araya getirir.
Bunlar arasında şunlar bulunur:
- Antivirüs
- Antispam
- Saldırı tespit ve önleme (IDS/IPS)
- Web filtreleme
- Uygulama kontrolü
- VPN yönetimi
2. Trafik Kapasitesi ve Bağlantı Performansı
Firewall cihazları, belirli bir veri trafiği kapasitesi ile çalışır. Seçim yaparken, şirketinizin günlük internet trafiğini ve ağ üzerinden geçen veri miktarını göz önünde bulundurmalısınız.
Yetersiz kapasiteli cihazlar:
- Yavaşlama
- Paket kaybı
- Ağ bağlantısı kesintileri gibi sorunlara neden olabilir.
3. VPN Desteği ve Uzaktan Erişim Özellikleri
Günümüzde birçok işletme uzaktan çalışmayı destekliyor. Bu noktada VPN (Virtual Private Network) desteği, çalışanların güvenli şekilde şirket ağına bağlanmasını sağlar.
Firewall cihazınızın:
- IPsec ve SSL VPN desteği sunması
- Kullanıcı bazlı erişim kontrolü sağlaması
- Bağlantıları şifreleyerek veri güvenliğini koruması gerekir.
4. Güncelleme ve Tehdit Veritabanı Yönetimi
Siber tehditler sürekli değişiyor. Bu yüzden firewall cihazınızın üretici tarafından düzenli olarak güncellenmesi çok önemlidir.
Güncel tehdit veritabanları sayesinde yeni çıkan:
- Virüsler
- Zararlı yazılımlar
- Saldırı türleri hızlıca tespit edilebilir.
5. Yönetim Arayüzü ve Raporlama Özellikleri
Firewall cihazlarının yönetim paneli, karmaşık değil kullanıcı dostu olmalıdır.
Ayrıca yöneticilere:
- Gerçek zamanlı trafik izleme
- Anlık tehdit uyarıları
- Aylık ve haftalık raporlar sunabilmelidir.
6. Marka Güvenilirliği ve Teknik Destek
Firewall cihazı seçerken teknik özellikler kadar üretici firmanın güvenilirliği de önemlidir.
İyi bir marka şunları sunar:
- Uzun garanti süresi
- Yerinde destek hizmeti
- Hızlı yedek parça temini
- Yazılım güncellemeleri
Hepsi Kurumsal, Fortinet, WatchGuard, Sophos, Cisco gibi global markaların ürünlerini sunarak güvenli altyapı oluşturmanıza yardımcı olur.
Firewall cihazı, işletmenizin dijital kapısıdır. Yanlış yapılandırılmış veya yetersiz özelliklere sahip bir cihaz, şirketinizin siber güvenlik risklerini artırabilir.
Bu nedenle;
- UTM desteği,
- Yüksek trafik kapasitesi,
- Güçlü VPN özellikleri,
- Güncel tehdit veritabanı,
- Kullanıcı dostu arayüz
- Güvenilir marka ve destek hizmetleri kriterlerini dikkate alarak seçim yapmalısınız.
Depolama Çözümlerinde (Storage) İşletmelerin Dikkat Etmesi Gereken 5 Unsur
Dijitalleşen iş dünyasında, verinin değeri her geçen gün artıyor. Bu durum, kurumsal depolama çözümleri konusunda işletmelerin daha bilinçli ve stratejik kararlar almasını gerektiriyor. Veri kaybı, yetersiz performans veya ölçeklenemeyen sistemler; şirketler için ciddi maddi ve operasyonel riskler doğurabilir. Peki, işletmeler storage çözümlerini değerlendirirken nelere dikkat etmeli?
İşte depolama çözümlerinde dikkat edilmesi gereken 5 temel unsur:
1. Depolama Türünün Doğru Seçilmesi (NAS, SAN, DAS)
İlk adım, işletmenin ihtiyacına uygun storage türünü seçmektir. Üç temel depolama yöntemi bulunur:
- DAS (Direct Attached Storage): Doğrudan sunucuya bağlı, küçük ölçekli çözümler için uygundur. Uygun maliyetli ve kolay kurulabilirdir ancak ölçeklenebilirliği sınırlıdır.
- NAS (Network Attached Storage): Ağ üzerinden erişilebilen depolama birimidir. Dosya paylaşımı ve yedekleme için idealdir. Küçük ve orta ölçekli işletmeler için popüler bir tercihtir.
- SAN (Storage Area Network): Blok tabanlı veri depolama sistemi sunar. Yüksek performans ve büyük veri trafiği gerektiren kurumlar için idealdir.
2. Performans ve Erişim Hızı
Bir storage çözümünün en kritik unsurlarından biri performans ve erişim hızıdır. Özellikle veritabanı uygulamaları, video düzenleme yazılımları veya büyük dosyalarla çalışan firmalar için yüksek IOPS (Input/Output Operations Per Second) değeri önemlidir.
SSD tabanlı storage sistemleri, geleneksel HDD çözümlerine göre çok daha yüksek performans sunar. Ayrıca RAID yapılandırmaları ile hem performans hem de veri güvenliği artırılabilir.
3. Veri Güvenliği ve Yedekleme Stratejileri
Veri kaybı, işletmeler için en büyük risklerden biridir. Bu nedenle depolama çözümünün güvenli ve yedeklenebilir olması şarttır. RAID sistemleri, yedeklilik sunarak donanım arızalarına karşı koruma sağlar. Ancak bu yeterli değildir.
Ek olarak şu önlemler alınmalıdır:
- Otomatik yedekleme planları
- Bulut tabanlı yedekleme çözümleri
- Ransomware (fidye yazılımı) korumalı sistemler
- Uçtan uca şifreleme teknolojileri
4. Ölçeklenebilirlik ve Gelecek Planlaması
Bugün için yeterli görünen bir depolama çözümü, bir yıl sonra yetersiz kalabilir. Bu yüzden ölçeklenebilir sistemler tercih edilmelidir. NAS veya SAN sistemlerinin bazıları, yeni disk ekleyerek kapasite artırma imkanı sunar.
Ayrıca, depolama sisteminin modüler yapıda olması, yeni teknolojilere geçişi de kolaylaştırır.
Veri hacminizin yıllık büyüme oranını öngörerek en az 3 yıl sonrasını planlamalısınız.
5. Destek ve Yönetim Kolaylığı
İyi bir storage sistemi sadece donanımdan ibaret değildir. Yönetim yazılımı ve teknik destek hizmetleri de en az donanım kadar önemlidir.
Kapsamlı bir kullanıcı arayüzü, sistemin kolay yönetilmesini sağlar. Alarm ve izleme sistemleri sayesinde olası arızalar erkenden tespit edilebilir.
Ayrıca, ürünlerin garanti kapsamı, yazılım güncellemeleri ve yerinde servis hizmetleri gibi detaylar da göz önünde bulundurulmalıdır.
Hepsi Kurumsal, satış sonrası destek hizmetleriyle storage altyapınızın kesintisiz çalışmasını sağlar.
Depolama çözümleri, işletmelerin dijital altyapısında hayati bir rol oynar. Doğru storage türü seçimi, yüksek performans, veri güvenliği, ölçeklenebilirlik ve profesyonel destek, başarılı bir sistemin olmazsa olmazlarıdır.
İşletmenizin büyüklüğü ne olursa olsun, güçlü ve güvenli bir storage altyapısı, verinizi korur, iş sürekliliğini sağlar ve rekabette sizi öne taşır.
Hepsi Kurumsal, ihtiyaçlarınıza özel depolama çözümleriyle işinizin dijital geleceğini güvence altına alır.
Şirketler İçin Güvenli Network Altyapısı Nasıl Kurulur?
İş dünyasında dijitalleşmenin hız kazanmasıyla birlikte, şirketlerin network altyapısının güvenli ve sağlam olması kritik bir ihtiyaç haline geldi. Güvenli bir network altyapısı; veri sızıntılarını, dış saldırıları ve iş süreçlerinde yaşanabilecek kesintileri önler. Peki, şirketler için güvenli network altyapısı nasıl kurulur? İşte adım adım rehberimiz:
1. Network Altyapı İhtiyaçlarını Doğru Belirleyin
Güvenli bir network kurulumunun ilk adımı, ihtiyaç analizi yapmaktır.
Şirketin büyüklüğü, çalışan sayısı, veri trafiği yoğunluğu, uzaktan çalışma durumu gibi faktörler göz önünde bulundurulmalıdır.
Buna göre doğru boyutta switch, router ve firewall seçimi yapılmalıdır.
Örneğin, küçük ölçekli bir ofis için birkaç portlu bir switch yeterliyken, büyük ölçekli bir işletmenin Layer 3 özellikli, yönetilebilir switch'lere ihtiyacı olabilir.
2. Firewall Kullanımı ile Güvenlik Seviyenizi Artırın
Firewall cihazları, şirket ağına gelen ve giden trafiği denetler. Yetkisiz erişimlere karşı ağınızı korur.
Gelişmiş firewall çözümleri, sadece port kapatma değil aynı zamanda saldırı tespiti (IDS/IPS), VPN bağlantı yönetimi ve içerik filtreleme gibi hizmetler de sunar.
Özellikle UTM (Unified Threat Management) destekli firewall cihazları, orta ve büyük ölçekli şirketler için ideal çözümler sunar.
3. Switch ve Router Seçiminde Akıllı Davranın
Switch ve router cihazları ağın omurgasını oluşturur.
- Switch: Ağ içi cihazlar arasında veri iletişimini sağlar. Yönetilebilir switch'ler, VLAN desteği ve trafik optimizasyonu gibi özelliklerle güvenliği artırır.
- Router: İnternet bağlantınızı yöneten cihazdır. Güvenlik duvarı özellikli router kullanmak, şirket dışı tehditlere karşı bir katman daha koruma sağlar.
4. Kablosuz Ağları (Wi-Fi) Güvenli Hale Getirin
Şirket içi Wi-Fi ağı mutlaka şifreli ve güvenli olmalıdır. WPA3 şifreleme protokolü kullanmak güncel güvenlik tehditlerine karşı koruma sağlar.
Ayrıca, misafirler için ayrı bir Wi-Fi ağı oluşturulmalı, ana ağ ile bağlantı izni kesinlikle verilmemelidir.
Access Point cihazlarının merkezi bir sistemden yönetilmesi (örneğin, kontrolör tabanlı sistemler) Wi-Fi güvenliğini artırır.
5. Düzenli Ağ İzleme ve Güncelleme Yapın
Network altyapısının güvenliğini sağlamak bir kereye mahsus bir işlem değildir.
Firewall, switch, router ve access point gibi tüm cihazların firmware güncellemeleri düzenli olarak yapılmalıdır. Ayrıca ağ trafiği izlenmeli, olağan dışı aktiviteler tespit edilmelidir.
SIEM (Security Information and Event Management) sistemleri ile ağ aktivitelerini merkezi olarak izlemek, özellikle büyük işletmeler için vazgeçilmezdir.
6. Profesyonel Destek Alın
IT altyapıları karmaşık yapılardır. Şirket içi IT ekibiniz olsa bile, uzman bir dış destek almak ağ güvenliği için büyük bir artıdır.
Hepsi Kurumsal gibi kurumsal IT tedarikçileri, hem ürün satışında hem de satış sonrası destek hizmetlerinde çözüm ortağınız olabilir.
Destek hizmetleri sayesinde cihaz arızalarında hızlı çözüm sağlanır, olası siber tehditlere karşı şirketinize özel güvenlik stratejileri geliştirilebilir.
Güvenli bir network altyapısı, işletmenizin dijital varlığını korumanın temelidir.
Firewall kurulumu, doğru switch ve router seçimi, kablosuz ağ güvenliği ve düzenli ağ izleme adımlarını uygulayarak güçlü bir IT altyapısı oluşturabilirsiniz.
Unutmayın, profesyonel destek almak her zaman uzun vadede daha ekonomik ve güvenli bir çözümdür.
Hepsi Kurumsal, güvenli ve performanslı network çözümleriyle şirketinizin yanında!

PlatinMarket® E-Ticaret Sistemi İle Hazırlanmıştır.